



В Symantec Antivirus обнаружена серьезная уязвимость

В Symantec Antivirus обнаружена серьезная уязвимость

В Symantec Antivirus обнаружена серьезная уязвимость

Исследователи безопасности из группы Zero , созданной компанией Google для предотвращения атак, совершаемых с использованием ранее неизвестных уязвимостей, раскрыли информацию о критической уязвимости (CVE-2016-2208) в антивирусном ПО Symantec.

При проверке специально оформленных файлов в формате "PE" можно инициировать переполнение буфера и организовать выполнение кода в системе. Так как антивирусное ПО Symantec работает в фоне и автоматически выполняет проверку поступающих файлов, атака может быть совершена незаметно для пользователя при получении файла по электронной почте или при открытии специального сайта. В Linux и OS X атакующий может выполнить свой код с правами root. В Windows движок сканирования файлов Symantec работает на уровне ядра, что позволяет выполнить код с правами ядра на уровне защиты ring0, сообщает opennet.ru.

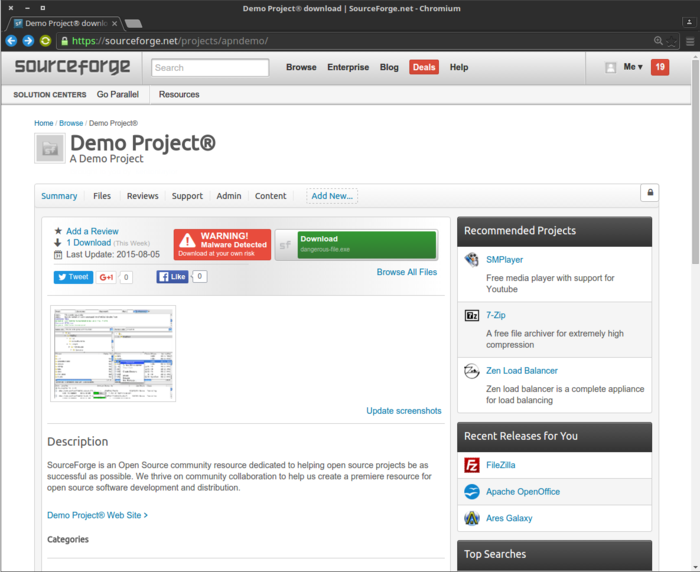
Тем временем, хостинг свободных проектов SourceForge объявил о внедрении системы автоматической проверки вредоносного кода и adware в файлах, загружаемых пользователями сервиса. При выявлении проблем, рядом с файлом выводится специальное предупреждение. Проверка организована с использованием проприетарных продуктов Bitdefender и ESET, в которых ранее находили похожие на Symantec Antivirus уязвимости.


Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru