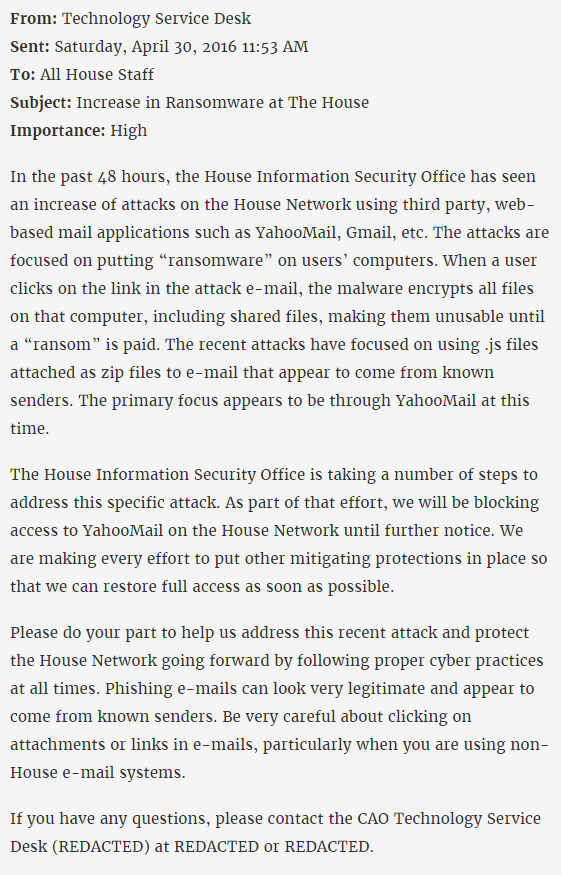
11 мая 2016 года стало известно, что Палата представителей (нижняя палата Конгресса США) все чаще подвергается направленным атакам со стороны неизвестных хакеров. В частности, злоумышленники рассылают сотрудникам конгресса вымогательское ПО, используя для этого Gmail, YahooMail и другие популярные почтовые сервисы.
Понаблюдав за ситуацией, Служба информационной безопасности Конгресса приняла решение заблокировать использование почты Yahoo, так как этот сервис показал себя самым ненадежным и пропустил наиболее число шифровальщиков к адресатам.
В распоряжении журналистов Gizmodo оказалось письмо, датированное 30 апреля 2016 года. Послание было разослано всем служащим Конгресса США и написано оно сотрудниками IT-департамента. В тексте сообщается, что в последние 48 часов сотрудники IT-департамента Конгресса заметили значительный прирост атак, направленных на распространение вымогательского ПО. Злоумышленники использовали сторонние почтовые приложения (YahooMail, Gmail и так далее) для распространения вредоносных писем, стремясь заразить служащих Палаты представителей шифровальщиками,
Неизвестные хакеры действовали по классической схеме: во вложениях содержались ZIP-архивы, внутри которых скрывался вредоносный JavaScript. IT-отдел отмечает, что рассылка осуществлялась преимущественно посредством YahooMail, который также пропустил наибольшее количество вредоносных писем, не заметив в них никакой угрозы.
Журналисты Gizmodo, ссылаясь на собственный источник, пишут, что как минимум в одном случае атака удалась, и шифровальщик проник на машину сотрудника Конгресса. IT-департамент успел отреагировать вовремя: ПК удаленно отключили менее чем через 20 минут после заражения, а затем очистили от малвари.
«Служба информационной безопасности Конгресса предпринимает ряд шагов для борьбы с этим видом атак», — гласит письмо. — «В частности, мы заблокировали доступ к YahooMail из сети Конгресса до получения дальнейших указаний. Мы делаем все возможное, чтобы настроить другие средства защиты, что поможет нам восстановить доступ в кратчайшие сроки».
Представители компании Yahoo, с которыми связались журналисты, подтвердили, что почтовый сервис компании действительно «забанили» в Конгрессе:
«Мы относимся к безопасности наших пользователей очень серьезно и тесно сотрудничаем со Службой информационной безопасности Конгресса, стремясь удостовериться в том, что они обладают всеми нужными решениями для защиты своих аккаунтов».
Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.
Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.
Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.
Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.
Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.
Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.