



Шифровальщик Enigma атакует российских пользователей

Шифровальщик Enigma атакует российских пользователей

Шифровальщик Enigma атакует российских пользователей

Исследователь компании AVG обнаружил нового криптовымогателя Enigma, который пока атакует исключительно русскоязычных пользователей. Специалисты пишут, что при определенных условиях, жертвы вредоноса могут спасти свои данные, воспользовавшись теневыми копиями.


Детальным анализом новой малвари занимались исследователи MalwareHunterTeam и Bleeping Computer. Они рассказали, что Enigma использует модель шифрования AES-RSA, которая на сегодня является почти стандартом для вымогательского ПО. Как только файлы жертвы были зашифрованы, Enigma требует выкуп в размере 0,4291 биткоина (порядка $200 по текущему курсу), пишет xakep.ru.

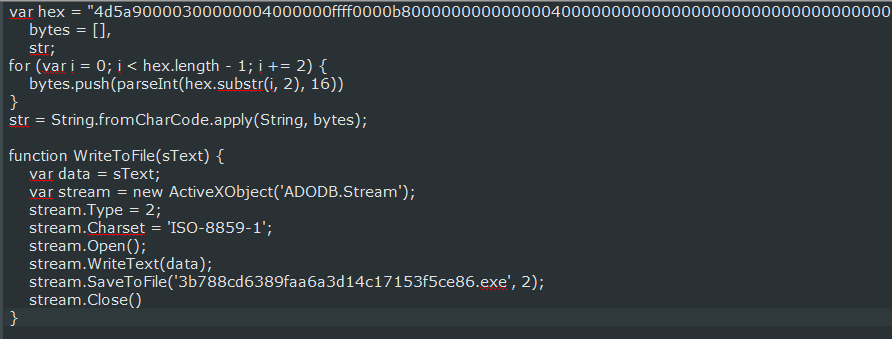
Текущая модель распространения вредоноса — это связка HTML/JS. Стоит пользователю открыть файл HTML, к примеру, полученный в письме, содержащийся внутри него вредоносный код выполняется, и на жестком диске жертвы создается файл «Свидетельство о регистрации частного предприятия.js». После этого жертве предлагают якобы скачать некий файл JavaScript из интернета, хотя, на самом деле, пользователь лишь инициирует запуск уже упомянутого .js-файла. Если пользователь соглашается, малварь создает 3b788cd6389faa6a3d14c17153f5ce86.exe, который незамедлительно выполняется. Именно этот файл зашифрует все данные на компьютере жертвы, изменив их расширение на .enigma.


Однако исследователи обнаружили, что можно спасти данные, не платя злоумышленникам выкуп. Оказалось, что если у пользователя включен Windows UAC (User Account Control), то под конец процесса шифрования UAC выведет соответствующее предупреждение. Если нажать «Нет» в этом окне, шифрование завершится, но теневые копии при этом не будут удалены. Воспользовавшись специальными инструментами для восстановления данных с жестких дисков, пострадавший пользователь может восстановить зашифрованные файлы из теневых копий.

Подпишитесь на новости

Telegram Desktop позволял украсть файлы и сессию через опасную ссылку

Один переход по ссылке мог закончиться кражей файлов с компьютера и захватом телеграм-аккаунта. Исследователь BeakSec разобрал цепочку уязвимостей в Telegram Desktop. Почт уже готов, так что откладывать обновление совершенно незачем.

В техническом разборе BeakSec указано, что проблема затрагивает версии до 7.2.8 включительно. Атаку подтвердили на Windows. Уязвимость получила идентификатор CVE-2026-107181.

Ошибка находилась в механизме передачи ссылок между процессами приложения. Telegram не экранировал разделитель команд, поэтому специально подготовленный адрес позволял добавить лишние инструкции.

Через внутренний служебный обработчик можно было прочитать доступный приложению файл и отправить его в чат без отдельного подтверждения.


Однако эксплойт требовал подготовки. В демонстрации атакующий добавлял жертву в группу, где служебные файлы автоматически скачивались на компьютер. Затем обычная HTTPS-ссылка открывала браузер и перенаправляла пользователя на специально сформированный адрес Telegram. В зависимости от браузера мог появиться запрос на запуск приложения.

Особенно опасна кража файлов сессии из папки tdata: без локального код-пароля они позволяют воспроизвести аутентифицированную сессию. Под угрозой были и другие доступные файлы — например, ключи и конфигурации с токенами.

Патч вышел в Telegram Desktop 7.2.9 от 17 сентября. Опасный обработчик удалили, передачу команд исправили. При этом публичный список изменений упоминал лишь исправление отрисовки.

Главная мера — обновиться до 7.2.9 или новее. Локальный код-пароль дополнительно защищает украденную сессию, но саму брешь не закрывает. В опубликованных материалах о реальных атаках не сообщается.

RSS: Новости на портале Anti-Malware.ru