



Троян обманом принуждает устанавливать программы из Google Play

Троян обманом принуждает устанавливать программы из Google Play

Троян обманом принуждает устанавливать программы из Google Play

Каталог цифрового контента Google Play считается самым надежным источником ПО для смартфонов и планшетов под управлением ОС Android, однако в нем время от времени все же обнаруживаются всевозможные вредоносные программы. Недавно специалисты компании «Доктор Веб» выявили в этом каталоге более 190 приложений, в которых находится троянец Android.Click.95.

Троянец пугал пользователей наличием проблем на мобильных устройствах и заставляющий их устанавливать рекламируемые программы.

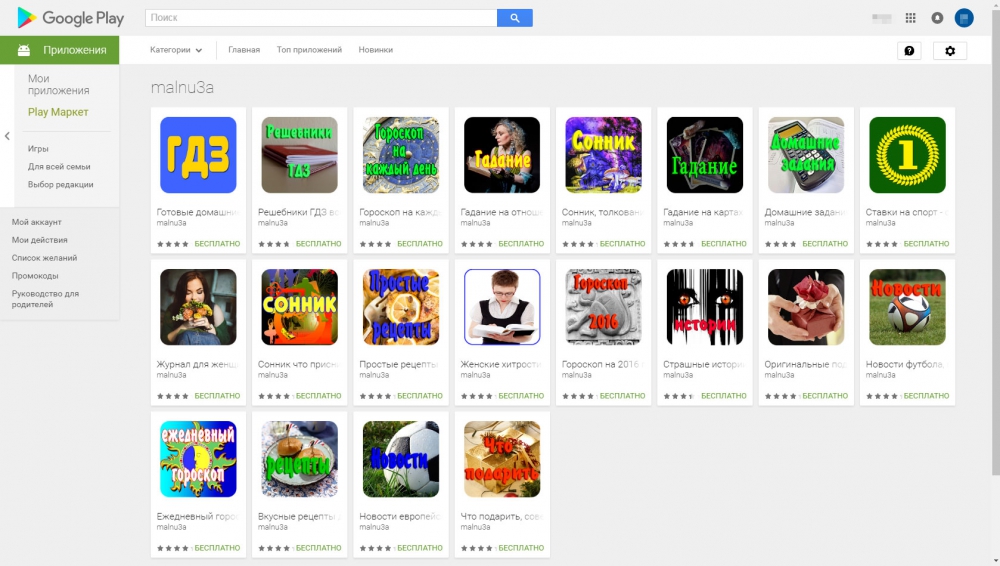
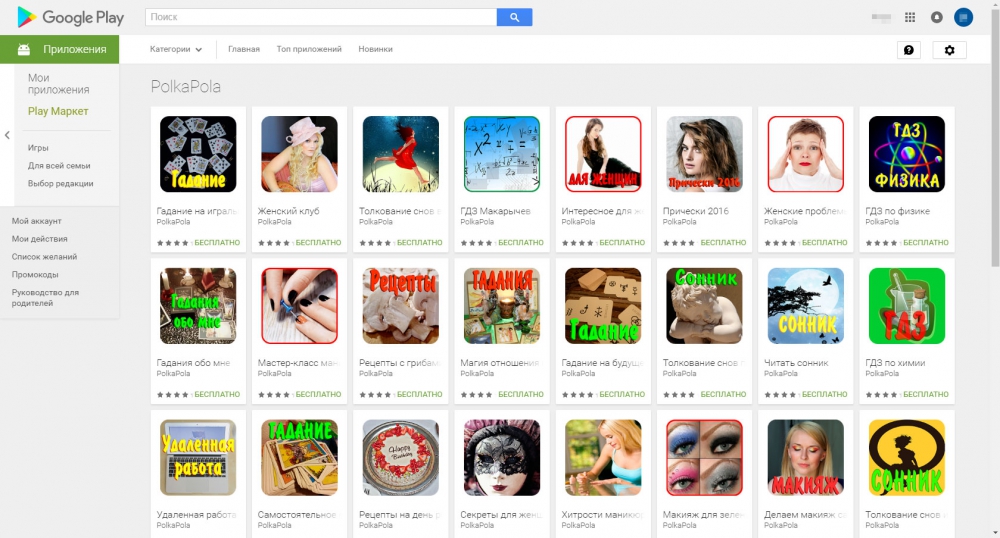
Все приложения, в которые встроен Android.Click.95, являются довольно примитивными поделками. В большинстве случаев они представляют собой типичные программы-сборники, содержащие различные советы, гороскопы, сонники, анекдоты и другую информацию на каждый день, свободно доступную в Интернете. Вирусные аналитики «Доктор Веб» обнаружили более 190 таких приложений, распространяемых в Google Play как минимум шестью разработчиками:allnidiv, malnu3a, mulache, Lohari, Kisjhka и PolkaPola. При этом в общей сложности троянца успели загрузить как минимум 140 000 пользователей. Компания Google уже оповещена об этом инциденте, однако на момент написания материала многие из выявленных приложений все еще доступны для загрузки.


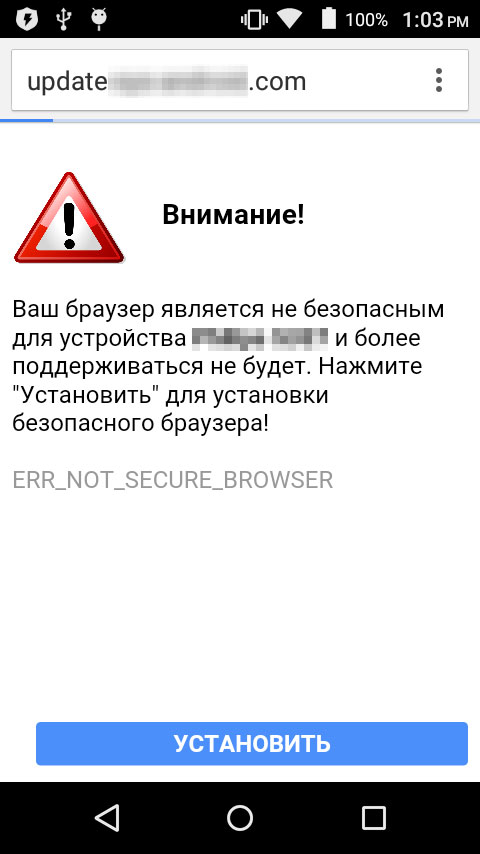
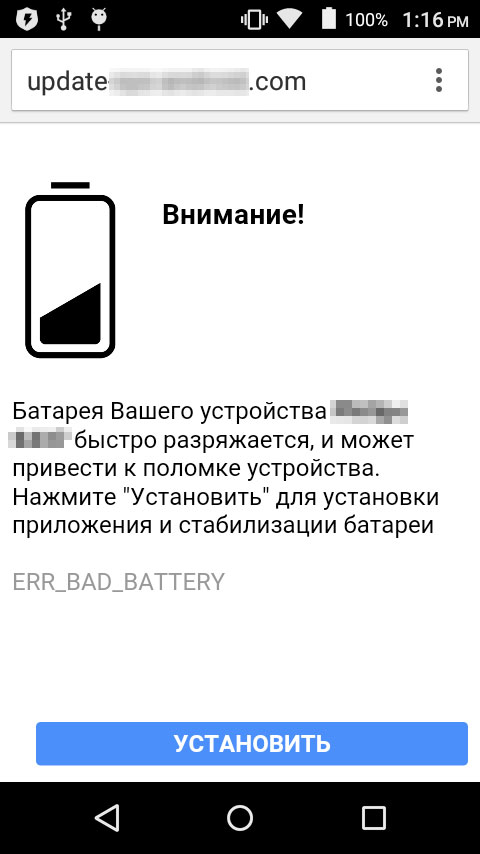
Попадая на мобильное устройство, Android.Click.95 начинает вредоносную деятельность не сразу, а лишь через 6 часов после того, как будет запущена содержащая троянца программа. Это сделано для того, чтобы отвести подозрения жертвы от истинного источника нежелательной активности в системе. По прошествии 6 часов Android.Click.95 проверяет, установлено ли на зараженном устройстве приложение, которое заранее указано в настройках троянца. В зависимости от результата Android.Click.95 открывает в веб-браузере мошеннический сайт с определенным тревожным сообщением. Например, если троянец не находит определенное приложение-браузер, пользователю демонстрируется соответствующее предупреждение о том, что его текущий веб-обозреватель небезопасен и нуждается в замене. Если же рекламируемая программа уже установлена, жертву пугают иной неполадкой – например, неисправностью аккумулятора, сообщает news.drweb.ru.


Как же пользователю решить возникшую внезапно «проблему», о которой он раньше и не подозревал? Естественно, установить предлагаемое злоумышленниками ПО. А чтобы наверняка заставить жертву установить рекламируемую программу, Android.Click.95 загружает мошенническую веб-страницу каждые 2 минуты, фактически не давая владельцу смартфона или планшета нормально пользоваться устройством.

После того как хозяин атакованного мобильного устройства все же соглашается установить предлагаемое ему ПО и нажимает соответствующую кнопку на веб-странице, он перенаправляется в каталог Google Play, в котором автоматически открывается раздел с той или иной программой, рекламируемой троянцем в данный момент. За каждую успешную установку злоумышленники получают денежное вознаграждение в рамках рекламных партнерских программ, поэтому неудивительно, что они создали так много различных копий Android.Click.95 в надежде на наибольшую финансовую отдачу.

Подпишитесь на новости

Spectre вернулась: новая атака вытаскивает хеш пароля root из памяти Linux

Процессор помнит старый код, хотя на его месте уже работает новый. На этой нестыковке исследователи VUSec и Scuola Superiore Sant’Anna построили Branch Target Reuse — новый вариант Spectre v2. Атака затрагивает JIT-компиляторы, которые создают машинный код во время работы программы.

Подробности опубликованы в исследовании BTR. Когда участок памяти освобождают и используют повторно, предсказатель переходов CPU может сохранить устаревшую запись.

Процессор спекулятивно выполняет инструкции по старому адресу, а следы в кеше позволяют извлекать секретные данные.

Исследователи подтвердили проблемное поведение на протестированных процессорах Intel, AMD и Arm. Они изучили JIT-движки Firefox, GraalVM и Linux, но практические результаты различаются.


Самый убедительный пример — два эксплойта против ядра Linux. На системе Intel с действовавшими защитами исследователи продемонстрировали извлечение хеша пароля root за минуты. Именно хеша: готовый пароль и автоматический вход администратора атака не выдаёт.

Для Firefox подготовлен PoC, однако до полноценного браузерного эксплойта ещё требуется работа. В GraalVM практическую эксплуатацию в экспериментах затрудняла очистка состояния предсказателя.

Атакующему нужно выполнять непривилегированный код в подходящей JIT-среде. Одна лишь модель процессора ещё не означает, что конкретную систему можно успешно атаковать.

Защита уже появилась в ядре Linux и GraalVM. Mozilla делает ставку на завершение внедрения изоляции сайтов.

Spectre, похоже, уходить не собирается: ускоряя выполнение кода, процессоры продолжают оставлять исследователям новые поводы заглянуть туда, куда обычной программе нельзя.

RSS: Новости на портале Anti-Malware.ru