



Троян обманом принуждает устанавливать программы из Google Play

Троян обманом принуждает устанавливать программы из Google Play

Троян обманом принуждает устанавливать программы из Google Play

Каталог цифрового контента Google Play считается самым надежным источником ПО для смартфонов и планшетов под управлением ОС Android, однако в нем время от времени все же обнаруживаются всевозможные вредоносные программы. Недавно специалисты компании «Доктор Веб» выявили в этом каталоге более 190 приложений, в которых находится троянец Android.Click.95.

Троянец пугал пользователей наличием проблем на мобильных устройствах и заставляющий их устанавливать рекламируемые программы.

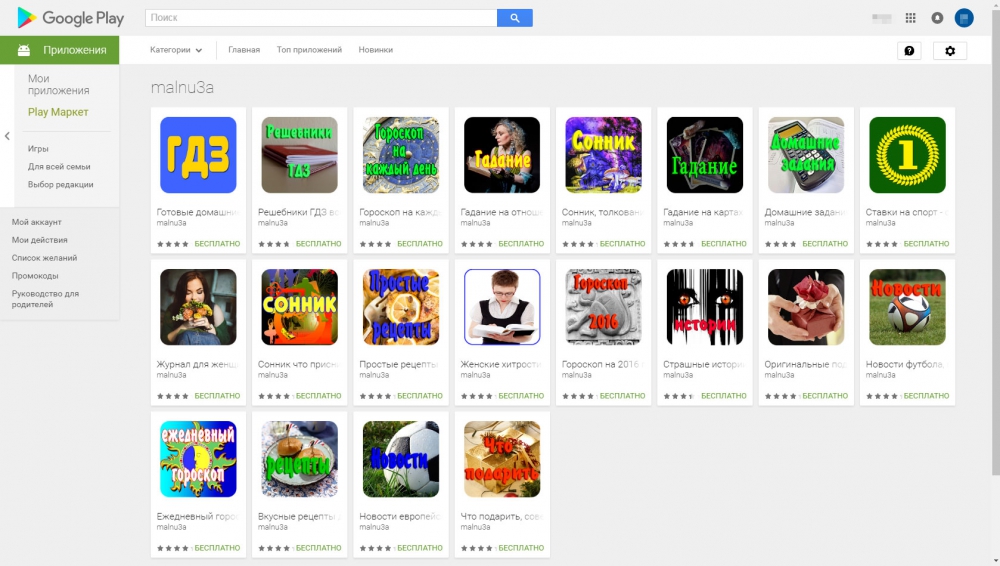
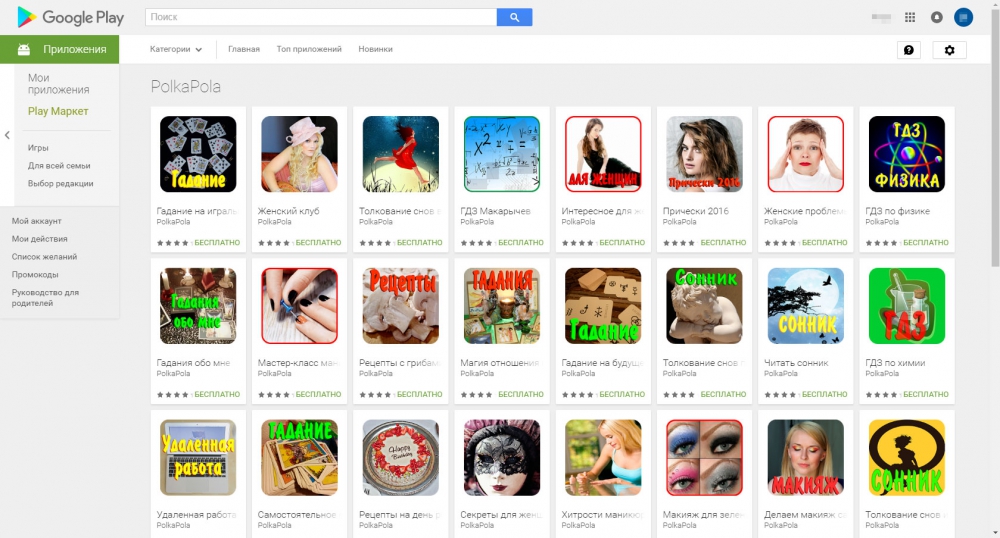
Все приложения, в которые встроен Android.Click.95, являются довольно примитивными поделками. В большинстве случаев они представляют собой типичные программы-сборники, содержащие различные советы, гороскопы, сонники, анекдоты и другую информацию на каждый день, свободно доступную в Интернете. Вирусные аналитики «Доктор Веб» обнаружили более 190 таких приложений, распространяемых в Google Play как минимум шестью разработчиками:allnidiv, malnu3a, mulache, Lohari, Kisjhka и PolkaPola. При этом в общей сложности троянца успели загрузить как минимум 140 000 пользователей. Компания Google уже оповещена об этом инциденте, однако на момент написания материала многие из выявленных приложений все еще доступны для загрузки.


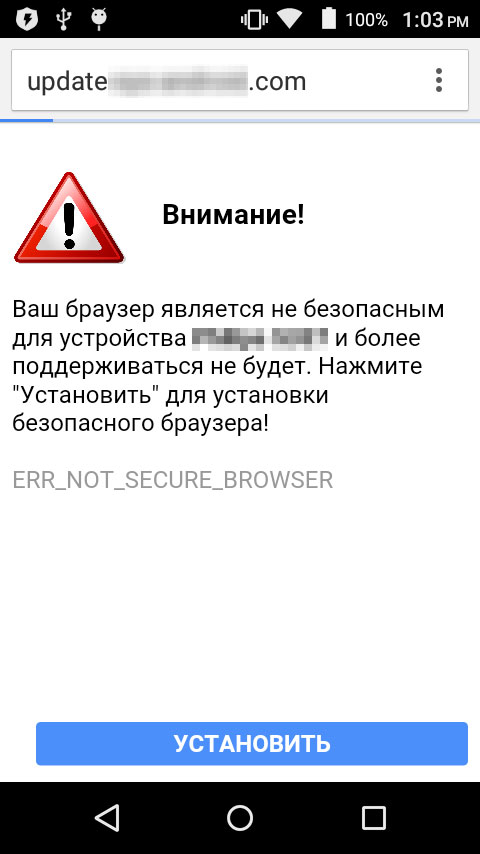
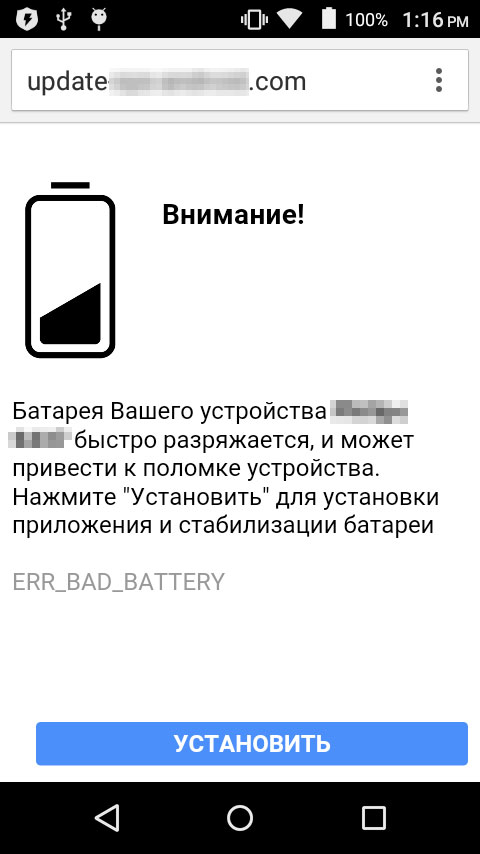
Попадая на мобильное устройство, Android.Click.95 начинает вредоносную деятельность не сразу, а лишь через 6 часов после того, как будет запущена содержащая троянца программа. Это сделано для того, чтобы отвести подозрения жертвы от истинного источника нежелательной активности в системе. По прошествии 6 часов Android.Click.95 проверяет, установлено ли на зараженном устройстве приложение, которое заранее указано в настройках троянца. В зависимости от результата Android.Click.95 открывает в веб-браузере мошеннический сайт с определенным тревожным сообщением. Например, если троянец не находит определенное приложение-браузер, пользователю демонстрируется соответствующее предупреждение о том, что его текущий веб-обозреватель небезопасен и нуждается в замене. Если же рекламируемая программа уже установлена, жертву пугают иной неполадкой – например, неисправностью аккумулятора, сообщает news.drweb.ru.


Как же пользователю решить возникшую внезапно «проблему», о которой он раньше и не подозревал? Естественно, установить предлагаемое злоумышленниками ПО. А чтобы наверняка заставить жертву установить рекламируемую программу, Android.Click.95 загружает мошенническую веб-страницу каждые 2 минуты, фактически не давая владельцу смартфона или планшета нормально пользоваться устройством.

После того как хозяин атакованного мобильного устройства все же соглашается установить предлагаемое ему ПО и нажимает соответствующую кнопку на веб-странице, он перенаправляется в каталог Google Play, в котором автоматически открывается раздел с той или иной программой, рекламируемой троянцем в данный момент. За каждую успешную установку злоумышленники получают денежное вознаграждение в рамках рекламных партнерских программ, поэтому неудивительно, что они создали так много различных копий Android.Click.95 в надежде на наибольшую финансовую отдачу.

Подпишитесь на новости

Npm-пакет с сюрпризом: разработчиков подписывают на спам в WhatsApp

Хотели собрать бота для WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), а помогли накрутить аудиторию чужого канала. Исследователи из OX Security обнаружили 101 вредоносный npm-пакет в кампании PhantomSub. Они используют подключённые WhatsApp-аккаунты для подписки на каналы без согласия владельцев.

Пакеты маскируются под модификации Baileys — открытой библиотеки для автоматизации WhatsApp, говорится в исследовании OX Security.

Среди обнаруженных названий можно найти ourin-baileys, neuralwhatsapp и @nexustechpro/baileys. Скрытая логика работает через аутентифицированную сессию: одного скачивания пакета для подписки недостаточно.

Совокупно пакеты скачали около 490 тысяч раз, из них 116 тысяч — за последние 30 дней. Но стоит уточнить, что это число загрузок, а не подтверждённых жертв. На 28 сентября из npm удалили лишь 16 пакетов.

Исследователи выделили три основных способа хранения списка каналов: загрузка с GitHub, открытый текст внутри кода и закодированные идентификаторы. В первом случае организаторы могут менять цели без выпуска новой версии пакета.

Зачем весь этот цирк? Для убедительной витрины. Каналы торгуют ботами, игровыми ресурсами, аккаунтами и услугами продвижения. Накрученные подписчики создают видимость популярности, а отключённые уведомления помогают скрывать нежелательные подписки.

Разные пакеты используют одинаковые каналы и списки — значит, аудитория от нескольких независимых библиотек может стекаться к одним получателям.

OX Security рекомендует проверить зависимости и подписки WhatsApp, заблокировать подозрительные каналы и не подключать личный аккаунт к сомнительным пакетам.

RSS: Новости на портале Anti-Malware.ru