



Лаборатория Касперского поможет бесплатно расшифровать файлы

Лаборатория Касперского поможет бесплатно расшифровать файлы

Лаборатория Касперского поможет бесплатно расшифровать файлы

Стремясь оградить пользователей от вреда, причиняемого программами-шифровальщиками, «Лаборатория Касперского» разработала бесплатную утилиту, возвращающую доступ к файлам, пострадавшим от зловреда CryptXXX. Расшифровать ценные файлы с помощью этой технологии можно в том случае, если у пользователя осталась (например, на внешнем носителе) оригинальная версия хотя бы одного файла из числа тех, что были «обработаны» CryptXXX.

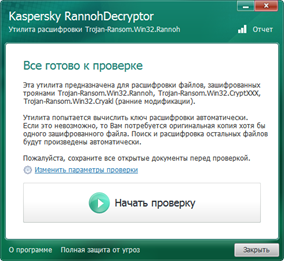
Скачать утилиту, получившую название Kaspersky RannohDecryptor, можно на сайте «Лаборатории Касперского».


Интерфейс утилиты Kaspersky RannohDecryptor


Шифровальщик-вымогатель CryptXXX атакует пользователей Windows. Зловред распространяется через веб-страницы, содержащие набор эксплойтов Angler. Зашифрованные CryptXXX файлы имеют соответствующее расширение .crypt. В случае столкновения с этой вредоносной программой пользователи получают сообщение о том, что их данные зашифрованы с помощью сильного алгоритма шифрования RSA-4096, и для восстановления доступа к ним они должны заплатить выкуп в биткойнах.   

«В киберпространстве сейчас активно более 30 семейств шифровальщиков-вымогателей, и использовать для борьбы с ними универсальный подход, к сожалению, невозможно. Однако в случае с CryptXXX заявленный в нем устойчивый к декодированию алгоритм шифрования RSA-4096 оказался простым бахвальством со стороны злоумышленников, поэтому вернуть доступ к зараженным файлам можно довольно легко. И поможет в этом пользователям наша бесплатная утилита», – отметил Федор Синицын, старший антивирусный аналитик «Лаборатории Касперского», разработчик утилиты Kaspersky RannohDecryptor.  

Все продукты «Лаборатории Касперского» распознают угрозу как Trojan-Ransom.Win32.CryptXXX, а также детектируют распространяющий ее набор эксплойтов с вердиктами HEUR:Exploit.SWF.Agent.gen, PDM:Exploit.Win32.Generic, HEUR:Exploit.Script.Generic. Пользователям решений «Лаборатории Касперского» заражение шифровальщиком CryptXXX не грозит благодаря технологии автоматической защиты от эксплойтов, реализованной в продуктах компании. Вместе с тем пользователям не стоит пренебрегать созданием резервных копий важных для них файлов, а также следует регулярно обновлять свои операционные системы и браузеры, чтобы закрыть уязвимости, через которые на устройство попадают зловреды.

Подпишитесь на новости

Обновление Windows 11 начало выбрасывать игроков из Battlefield 6

Необязательное обновление KB5124010 для Windows 11 может создавать серьёзные проблемы любителям игр. Пользователи Reddit и Steam жалуются на внезапные вылеты Battlefield 6, Battlefield 2042 и других проектов после установки патча.

Microsoft выпустила KB5124010 в начале сентября для участников программы Windows Insider с версиями Windows 11 24H2 и 25H2, а позднее распространила его как необязательное обновление, не связанное с безопасностью.

Судя по сообщениям игроков на Reddit, Battlefield 6 закрывается через 15-30 секунд или несколько минут после запуска (зачастую молча, без кода ошибки).

Переустановка игры, проверка DirectX и попытки починить античит результата не дали. А вот удаление KB5124010 в ряде случаев моментально вернуло всё в рабочее состояние.

Под подозрение попал конфликт обновления с античитерскими системами. Battlefield 6 и Battlefield 2042 используют Javelin от Electronic Arts, однако похожие сбои отмечены и в проектах с Easy Anti-Cheat.

В частности, игроки Wardogs сообщают об ошибке WD-L020-95bc94d86a0d и невозможности запустить игру после установки патча.

Жалобы поступают от владельцев разных конфигураций, поэтому свалить всё на конкретную видеокарту или процессор пока не получается. При этом Microsoft официально не подтвердила связь с античитами, а выводы основаны на пользовательских наблюдениях.

Тем, кто столкнулся со сбоями, временно помогает удаление KB5124010. Но обновление необязательное, так что любителям Battlefield разумнее пока пройти мимо него.

RSS: Новости на портале Anti-Malware.ru