



Лаборатория Касперского поможет бесплатно расшифровать файлы

Лаборатория Касперского поможет бесплатно расшифровать файлы

Лаборатория Касперского поможет бесплатно расшифровать файлы

Стремясь оградить пользователей от вреда, причиняемого программами-шифровальщиками, «Лаборатория Касперского» разработала бесплатную утилиту, возвращающую доступ к файлам, пострадавшим от зловреда CryptXXX. Расшифровать ценные файлы с помощью этой технологии можно в том случае, если у пользователя осталась (например, на внешнем носителе) оригинальная версия хотя бы одного файла из числа тех, что были «обработаны» CryptXXX.

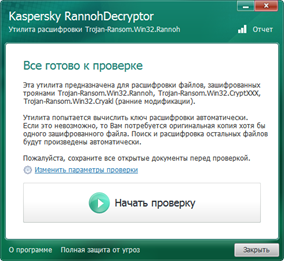
Скачать утилиту, получившую название Kaspersky RannohDecryptor, можно на сайте «Лаборатории Касперского».


Интерфейс утилиты Kaspersky RannohDecryptor


Шифровальщик-вымогатель CryptXXX атакует пользователей Windows. Зловред распространяется через веб-страницы, содержащие набор эксплойтов Angler. Зашифрованные CryptXXX файлы имеют соответствующее расширение .crypt. В случае столкновения с этой вредоносной программой пользователи получают сообщение о том, что их данные зашифрованы с помощью сильного алгоритма шифрования RSA-4096, и для восстановления доступа к ним они должны заплатить выкуп в биткойнах.   

«В киберпространстве сейчас активно более 30 семейств шифровальщиков-вымогателей, и использовать для борьбы с ними универсальный подход, к сожалению, невозможно. Однако в случае с CryptXXX заявленный в нем устойчивый к декодированию алгоритм шифрования RSA-4096 оказался простым бахвальством со стороны злоумышленников, поэтому вернуть доступ к зараженным файлам можно довольно легко. И поможет в этом пользователям наша бесплатная утилита», – отметил Федор Синицын, старший антивирусный аналитик «Лаборатории Касперского», разработчик утилиты Kaspersky RannohDecryptor.  

Все продукты «Лаборатории Касперского» распознают угрозу как Trojan-Ransom.Win32.CryptXXX, а также детектируют распространяющий ее набор эксплойтов с вердиктами HEUR:Exploit.SWF.Agent.gen, PDM:Exploit.Win32.Generic, HEUR:Exploit.Script.Generic. Пользователям решений «Лаборатории Касперского» заражение шифровальщиком CryptXXX не грозит благодаря технологии автоматической защиты от эксплойтов, реализованной в продуктах компании. Вместе с тем пользователям не стоит пренебрегать созданием резервных копий важных для них файлов, а также следует регулярно обновлять свои операционные системы и браузеры, чтобы закрыть уязвимости, через которые на устройство попадают зловреды.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru