



Лаборатория Касперского поможет бесплатно расшифровать файлы

Лаборатория Касперского поможет бесплатно расшифровать файлы

Лаборатория Касперского поможет бесплатно расшифровать файлы

Стремясь оградить пользователей от вреда, причиняемого программами-шифровальщиками, «Лаборатория Касперского» разработала бесплатную утилиту, возвращающую доступ к файлам, пострадавшим от зловреда CryptXXX. Расшифровать ценные файлы с помощью этой технологии можно в том случае, если у пользователя осталась (например, на внешнем носителе) оригинальная версия хотя бы одного файла из числа тех, что были «обработаны» CryptXXX.

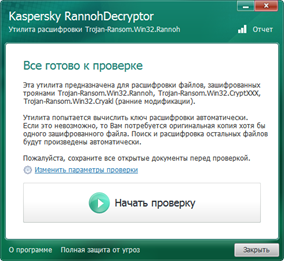
Скачать утилиту, получившую название Kaspersky RannohDecryptor, можно на сайте «Лаборатории Касперского».


Интерфейс утилиты Kaspersky RannohDecryptor


Шифровальщик-вымогатель CryptXXX атакует пользователей Windows. Зловред распространяется через веб-страницы, содержащие набор эксплойтов Angler. Зашифрованные CryptXXX файлы имеют соответствующее расширение .crypt. В случае столкновения с этой вредоносной программой пользователи получают сообщение о том, что их данные зашифрованы с помощью сильного алгоритма шифрования RSA-4096, и для восстановления доступа к ним они должны заплатить выкуп в биткойнах.   

«В киберпространстве сейчас активно более 30 семейств шифровальщиков-вымогателей, и использовать для борьбы с ними универсальный подход, к сожалению, невозможно. Однако в случае с CryptXXX заявленный в нем устойчивый к декодированию алгоритм шифрования RSA-4096 оказался простым бахвальством со стороны злоумышленников, поэтому вернуть доступ к зараженным файлам можно довольно легко. И поможет в этом пользователям наша бесплатная утилита», – отметил Федор Синицын, старший антивирусный аналитик «Лаборатории Касперского», разработчик утилиты Kaspersky RannohDecryptor.  

Все продукты «Лаборатории Касперского» распознают угрозу как Trojan-Ransom.Win32.CryptXXX, а также детектируют распространяющий ее набор эксплойтов с вердиктами HEUR:Exploit.SWF.Agent.gen, PDM:Exploit.Win32.Generic, HEUR:Exploit.Script.Generic. Пользователям решений «Лаборатории Касперского» заражение шифровальщиком CryptXXX не грозит благодаря технологии автоматической защиты от эксплойтов, реализованной в продуктах компании. Вместе с тем пользователям не стоит пренебрегать созданием резервных копий важных для них файлов, а также следует регулярно обновлять свои операционные системы и браузеры, чтобы закрыть уязвимости, через которые на устройство попадают зловреды.

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru