



Исследователь утверждает, что встроенный в Opera VPN - просто прокси

Исследователь утверждает, что встроенный в Opera VPN - просто прокси

Исследователь утверждает, что встроенный в Opera VPN - просто прокси

В конце прошлой недели разработчики браузера Opera рассказали, что отныне их продукт будет оснащаться не только встроенным блокировщиком рекламы, но также встроенным VPN. Пока все радовались этому известию, польский исследователь Михал Шпачек (Michal Špacek) внимательно изучил исходные коды и уверяет, что на самом деле, новая опция, это вовсе не VPN.


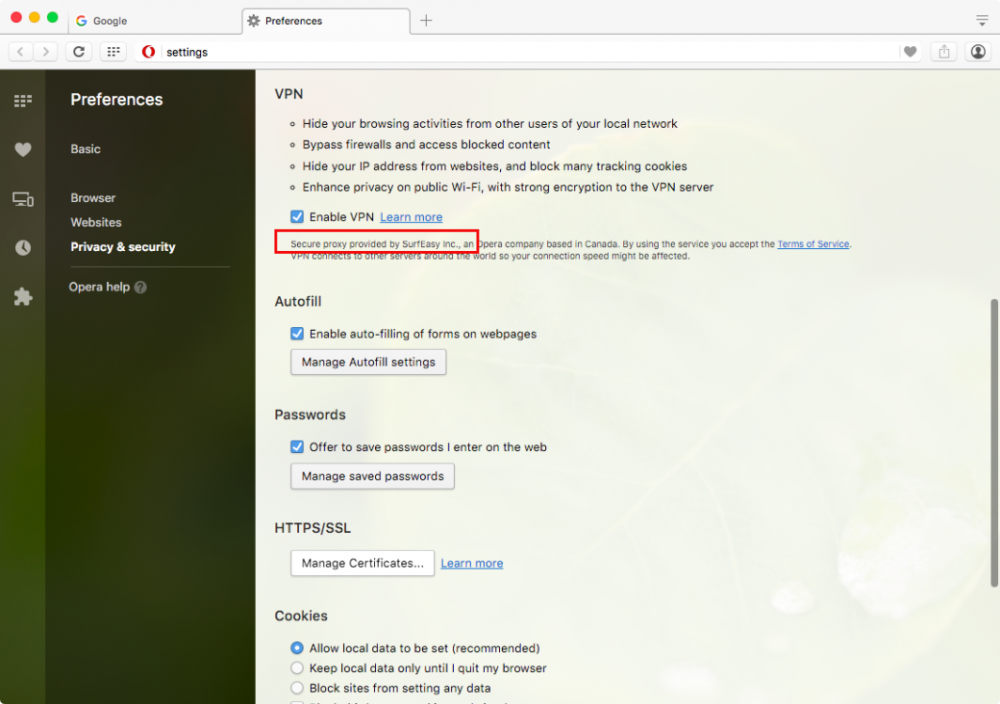
Внимание польского PHP разработчика привлекла строка в окне настроек Opera. На странице конфигурации VPN написано: «Защищенный прокси предоставлен компанией SurfEasy Inc.» (Secure proxy provided by SurfEasy Inc.). Использование слова «прокси» в данном контексте насторожило Шпачека, и он решил разобраться, как именно функционирует новый VPN Opera, пишет xakep.ru.

Подробный итог своих изысканий Шпачек опубликовал на GitHub, ознакомиться с ним может любой желающий. Исследователь пишет:

«Этот “VPN” Opera, по сути, просто переконфигурированный HTTP/S прокси, который защищает только трафик между Opera и прокси, не более того. Это не VPN. В настройках они сами называют эту функцию “защищенным прокси” (а также именуют ее VPN, конечно)».

Шпачек полагает, что такая подмена понятий может создать у пользователей ощущение ложной безопасности, тогда как на самом деле браузер защитит только HTTP и HTTPS трафик, а для использования других протоколов всё же стоит озаботиться настоящим VPN.

Разработчики браузера подтверждают правоту исследователя. Команда Opera пишет в официальном блоге:

«Мы называем наш VPN “браузерным VPN”. Под капотом у этого решения – защищенные прокси, работающие в разных уголках мира, через которые проходит весь трафик браузера, в зашифрованном должным образом виде. [Наше решение] не работает с трафиком других приложений, как системные VPN, но, в конце концов, это лишь браузерный VPN».

Также стоит сказать, что Шпачек, а также другие разработчики и исследователи уже заметили, что Opera раскрывает реальный IP-адрес пользователя, даже если тот включил функцию VPN. Дело в известной проблеме с WebRTC, которая затрагивает и другие браузеры. Фактически, чтобы обезопасить себя, нужно отключить WebRTC. В Opera, к примеру, это можно осуществить при помощи аддона WebRTC Leak Prevent, впрочем пользователи официальных форумов сообщают, что даже эта мера помогает не до конца. Аддон скрывает локальный IP-адрес, оставляя публичный видимым.

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru