



Исследователь утверждает, что встроенный в Opera VPN - просто прокси

Исследователь утверждает, что встроенный в Opera VPN - просто прокси

Исследователь утверждает, что встроенный в Opera VPN - просто прокси

В конце прошлой недели разработчики браузера Opera рассказали, что отныне их продукт будет оснащаться не только встроенным блокировщиком рекламы, но также встроенным VPN. Пока все радовались этому известию, польский исследователь Михал Шпачек (Michal Špacek) внимательно изучил исходные коды и уверяет, что на самом деле, новая опция, это вовсе не VPN.


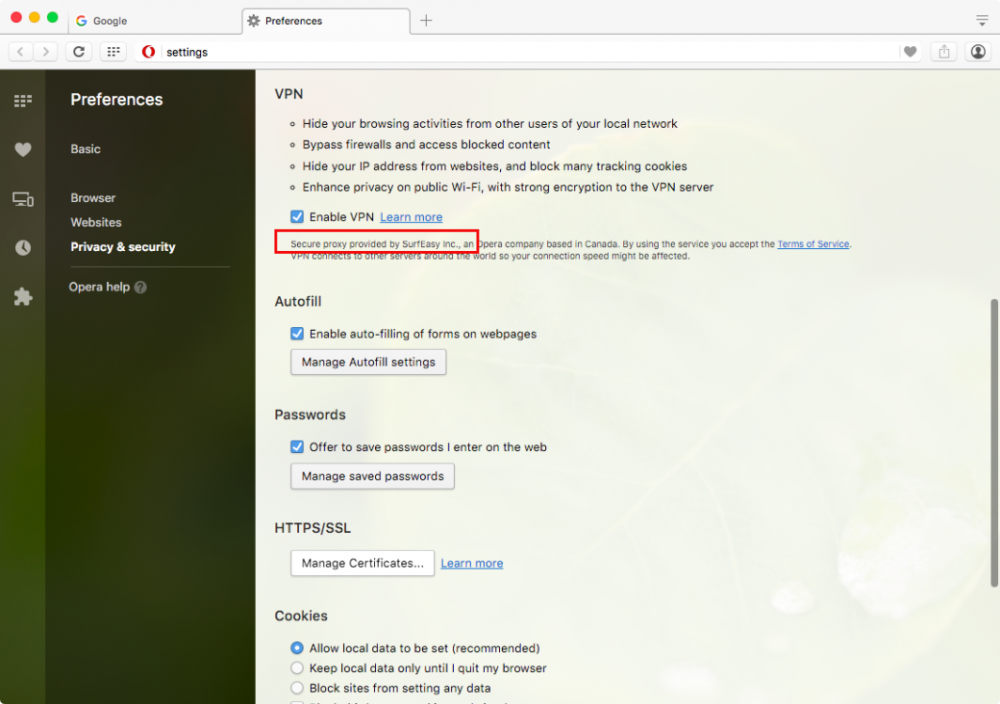
Внимание польского PHP разработчика привлекла строка в окне настроек Opera. На странице конфигурации VPN написано: «Защищенный прокси предоставлен компанией SurfEasy Inc.» (Secure proxy provided by SurfEasy Inc.). Использование слова «прокси» в данном контексте насторожило Шпачека, и он решил разобраться, как именно функционирует новый VPN Opera, пишет xakep.ru.

Подробный итог своих изысканий Шпачек опубликовал на GitHub, ознакомиться с ним может любой желающий. Исследователь пишет:

«Этот “VPN” Opera, по сути, просто переконфигурированный HTTP/S прокси, который защищает только трафик между Opera и прокси, не более того. Это не VPN. В настройках они сами называют эту функцию “защищенным прокси” (а также именуют ее VPN, конечно)».

Шпачек полагает, что такая подмена понятий может создать у пользователей ощущение ложной безопасности, тогда как на самом деле браузер защитит только HTTP и HTTPS трафик, а для использования других протоколов всё же стоит озаботиться настоящим VPN.

Разработчики браузера подтверждают правоту исследователя. Команда Opera пишет в официальном блоге:

«Мы называем наш VPN “браузерным VPN”. Под капотом у этого решения – защищенные прокси, работающие в разных уголках мира, через которые проходит весь трафик браузера, в зашифрованном должным образом виде. [Наше решение] не работает с трафиком других приложений, как системные VPN, но, в конце концов, это лишь браузерный VPN».

Также стоит сказать, что Шпачек, а также другие разработчики и исследователи уже заметили, что Opera раскрывает реальный IP-адрес пользователя, даже если тот включил функцию VPN. Дело в известной проблеме с WebRTC, которая затрагивает и другие браузеры. Фактически, чтобы обезопасить себя, нужно отключить WebRTC. В Opera, к примеру, это можно осуществить при помощи аддона WebRTC Leak Prevent, впрочем пользователи официальных форумов сообщают, что даже эта мера помогает не до конца. Аддон скрывает локальный IP-адрес, оставляя публичный видимым.

Троян RatHat сам включает отладку Android и крадёт ПИН-коды

Новый банковский троян RatHat превращает Android-смартфон в собственную точку доступа: сам включает беспроводную отладку, подключается к ADB и крадёт пароли, ПИН-коды и графические ключи. Для полного контроля ему даже не нужен компьютер; жертва всё делает своими руками, выдав приложению доступ к специальным возможностям Android.

После получения разрешения Accessibility вредонос самостоятельно открывает режим разработчика, активирует Wireless Debugging и считывает с экрана временный код сопряжения.

Затем RatHat подключается к локальному ADB-сервису и получает командную оболочку с расширенными возможностями. Троян размещает на устройстве два замаскированных компонента.

Первый выдаёт разрешения, отключает ограничения энергосбережения и может удалять приложения. Второй создаёт обратный туннель, через который операторы получают доступ ко внутренним сервисам смартфона в обход NAT и межсетевых экранов.


Но самая неприятная фишка RatHat — перехват касаний. Вредонос отслеживает координаты нажатий и сопоставляет их с раскладками клавиатур разных производителей. Так он восстанавливает цифры ПИН-кода и последовательность графического ключа, обходя запреты на скриншоты и ограничения Accessibility.

Параллельно RatHat читает СМС и уведомления с одноразовыми кодами, следит за браузером, записывает экран и подсовывает фальшивые окна банковских и криптовалютных приложений, включая WeChat и Alipay. Для навигации по интерфейсу троян обращается к генеративному ИИ: отправляет ему структуру экрана и просит найти нужную кнопку, прочитать текст или подсказать дальнейшее действие.


Даже обычное удаление приложения может не помочь. Оставшийся в системе агент способен вернуть APK, снова выдать ему разрешения и активировать Accessibility. А попытку деинсталляции RatHat прикрывает поддельным сообщением об ошибке Google Play.

По данным Zimperium, вредонос распространяют через СМС, рекламу, форумы и фальшивые сайты под видом легальных приложений. Кампанию предположительно связывают с операторами из Китая.

RSS: Новости на портале Anti-Malware.ru