



Исследователь утверждает, что встроенный в Opera VPN - просто прокси

Исследователь утверждает, что встроенный в Opera VPN - просто прокси

Исследователь утверждает, что встроенный в Opera VPN - просто прокси

В конце прошлой недели разработчики браузера Opera рассказали, что отныне их продукт будет оснащаться не только встроенным блокировщиком рекламы, но также встроенным VPN. Пока все радовались этому известию, польский исследователь Михал Шпачек (Michal Špacek) внимательно изучил исходные коды и уверяет, что на самом деле, новая опция, это вовсе не VPN.


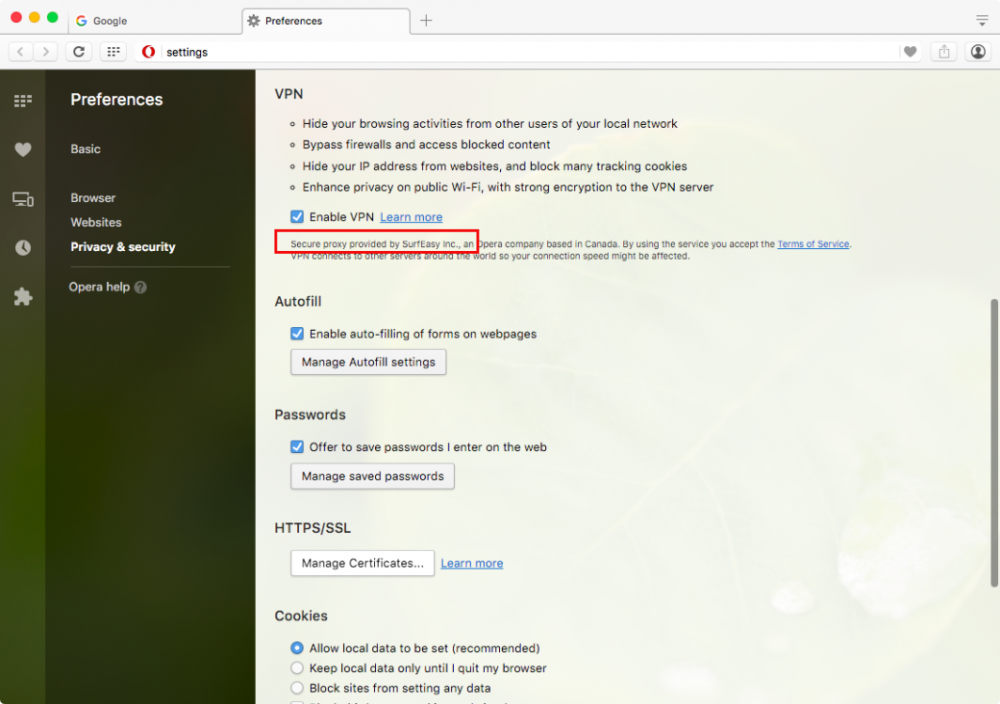
Внимание польского PHP разработчика привлекла строка в окне настроек Opera. На странице конфигурации VPN написано: «Защищенный прокси предоставлен компанией SurfEasy Inc.» (Secure proxy provided by SurfEasy Inc.). Использование слова «прокси» в данном контексте насторожило Шпачека, и он решил разобраться, как именно функционирует новый VPN Opera, пишет xakep.ru.

Подробный итог своих изысканий Шпачек опубликовал на GitHub, ознакомиться с ним может любой желающий. Исследователь пишет:

«Этот “VPN” Opera, по сути, просто переконфигурированный HTTP/S прокси, который защищает только трафик между Opera и прокси, не более того. Это не VPN. В настройках они сами называют эту функцию “защищенным прокси” (а также именуют ее VPN, конечно)».

Шпачек полагает, что такая подмена понятий может создать у пользователей ощущение ложной безопасности, тогда как на самом деле браузер защитит только HTTP и HTTPS трафик, а для использования других протоколов всё же стоит озаботиться настоящим VPN.

Разработчики браузера подтверждают правоту исследователя. Команда Opera пишет в официальном блоге:

«Мы называем наш VPN “браузерным VPN”. Под капотом у этого решения – защищенные прокси, работающие в разных уголках мира, через которые проходит весь трафик браузера, в зашифрованном должным образом виде. [Наше решение] не работает с трафиком других приложений, как системные VPN, но, в конце концов, это лишь браузерный VPN».

Также стоит сказать, что Шпачек, а также другие разработчики и исследователи уже заметили, что Opera раскрывает реальный IP-адрес пользователя, даже если тот включил функцию VPN. Дело в известной проблеме с WebRTC, которая затрагивает и другие браузеры. Фактически, чтобы обезопасить себя, нужно отключить WebRTC. В Opera, к примеру, это можно осуществить при помощи аддона WebRTC Leak Prevent, впрочем пользователи официальных форумов сообщают, что даже эта мера помогает не до конца. Аддон скрывает локальный IP-адрес, оставляя публичный видимым.

Хакеры потребовали у Revolut $3 млн за данные клиентов

Киберпреступники потребовали от Revolut $3 млн, пригрозив распродать данные клиентов другим преступникам. Группировка iamnotavillain запустила на своём сайте цифровой таймер и дала финтех-компании сутки на размышления. Злоумышленники хотят получить 6 тыс. монет Monero — анонимной криптовалюты, особенно любимой вымогателями.

Если деньги не поступят вовремя, похищенную информацию обещают выставить на продажу в киберкриминальной среде.

По данным Financial Times, утечка затронула как минимум 680 клиентских счетов. В руках хакеров могли оказаться истории транзакций, копии паспортов и водительских удостоверений, а также фотографии, которые пользователи загружали для подтверждения личности.

Набор неприятный: такими данными можно не только шантажировать, но и пользоваться в других мошеннических схемах.

Самое интересное — предполагаемый способ проникновения. Утверждается, что злоумышленники взломали электронную почту итальянского государственного ведомства, после чего несколько месяцев отправляли Revolut запросы от имени правоохранительных органов.

Если эта версия подтвердится, никакую инфраструктуру банка ломать напрямую не потребовалось: достаточно было надеть цифровую форму полицейского и убедительно попросить выдать данные.

В Revolut заявили, что не получали от группировки прямых требований о выкупе. Компания оказывает поддержку пострадавшим клиентам и сотрудничает с правоохранительными органами.

RSS: Новости на портале Anti-Malware.ru