



Троян-вымогатель CTB-Locker прячет ключи в блокчейне Bitcoin

Троян-вымогатель CTB-Locker прячет ключи в блокчейне Bitcoin

Троян-вымогатель CTB-Locker прячет ключи в блокчейне Bitcoin

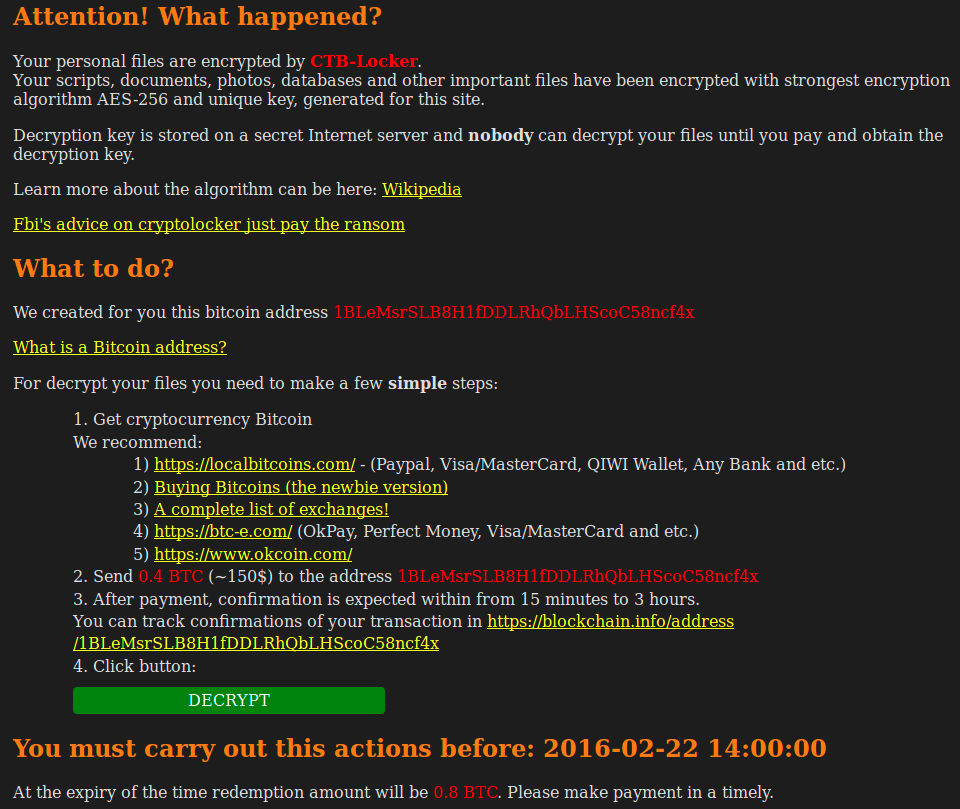
Новая версия трояна-вымогателя CTB-Locker передаёт ключи для востановления зашифрованных файлов в транзакциях Bitcoin. Это надёжнее, чем отправлять их через сеть заражённых сайтов-посредников, которые в любой момент могут исчезнуть.

Первые версии CTB-Locker, замеченные в прошлом году, атаковали персональные компьютеры. Спустя несколько месяцев его создатели изменили тактику и разработали модификацию трояна, которая поражает не компьютеры пользователей, а веб-сайты. Новый CTB-Locker шифрует файлы, размещённые на сервере, а затем требует выкуп.

У трояна с самого начала имелась интересная особенность: он позволял жертве расшифровать пару файлов бесплатно. Смысл такой демонстрации возможностей, по-видимому, заключался в том, чтобы убедить пользователя, что всё честно. Будет выкуп — будут и файлы.


CTB-Locker-February


Недавно специалисты по информационной безопасности из Sucuri обратили внимание, что стоимость пробной расшифровки подросла. Теперь CTB-Locker требует за неё 0,0001 биткоина (около трёх рублей). Это мизерная сумма, сравнимая со комиссией за проведение транзакции. Заработать на ней невозможно.

Повышение цены понадобилось по другой причине. Прежние версии трояна проверяли получение выкупа при помощи сети заражённых сайтов-посредников. Проблема заключалась в том, что заражённые сайты время от времения вылечивают. В результате троян мог потерять связь со всеми известными ему посредниками, пишет xakep.ru.

Мартовская версия CTB-Locker отказалась от сайтов-посредников в пользу хранения информации в блокчейне Bitcoin. Для каждого зашифрованного сервера скрипты злоумышленников создают адрес Bitcoin. Если на него придут деньги, они создадут новую транзакцию с ключом для расшифровки в метаданных, а полученные от жертвы 0,0001 биткоина пойдут на оплату комиссии. Трояны на заражённых серверах мониторят появление транзакций с ключами в блокчейне при помощи программного интерфейса blockexplorer.com.

Это очень надёжный метод коммуникации, однако специалисты Sucuri сомневаются, что он поможет создателям CTB-Locker. Судя по неуклонному снижению размера выкупа, который требует троян, им никто не хочет платить. Причина, по всей видимости, в том, что владельцев веб-серверов не так легко запугать. В отличие от обычных пользователей, у них обычно есть резервные копии всех файлов.

Подпишитесь на новости

Apple закрыла 0-day в iOS, которую использовали в сложных кибератаках

Apple выпустила срочные обновления для iPhone, iPad и macOS, закрывающие уязвимость нулевого дня CVE-2026-86950. Компания подтвердила, что брешь могли использовать в сложных кибератаках против отдельных пользователей iOS.

Проблема обнаружена специалистами Meta Product Security в системном компоненте CoreGraphics, отвечающем за отрисовку изображений, текста и двумерной графики.

Как следует из официального сообщения Apple, обработка специально подготовленного файла могла привести к выполнению произвольного кода на устройстве.

Уязвимость относится к классу ошибок записи за пределами выделенного буфера. Проще говоря, вредоносный файл мог заставить систему записать данные не туда, куда положено. В результате жертву ждал набор проблем от падения приложения до захвата управления.

Apple заявляет, что атаки затрагивали конкретных людей на версиях iOS, выпущенных до iOS 27. Детали кампании, личности целей и способ доставки вредоносных файлов компания не раскрывает. Судя по формулировке, речь идёт о точечных операциях, а не массовом заражении всех подряд.

Патч вошёл в iOS 26.7.1 и iPadOS 26.7.1, macOS Tahoe 26.7.1 и macOS Sequoia 15.8.1. Обновиться рекомендуется владельцам iPhone 11 и новее, поддерживаемых моделей iPad Pro, iPad Air, обычных iPad и iPad mini, а также компьютеров на уязвимых версиях macOS.

Разработчики усилили проверку границ памяти, чтобы заблокировать эксплуатацию. Хотя вероятность столкнуться именно с такой целевой атакой для большинства пользователей невелика, откладывать установку патча смысла нет. Zero-day потому так и называется, что злоумышленники уже знали о ней раньше вас.

Кстати, в первоначальных сообщениях встречается ошибочный номер CVE-2026-20700. Официальный идентификатор новой уязвимости CoreGraphics — CVE-2026-86950.

RSS: Новости на портале Anti-Malware.ru