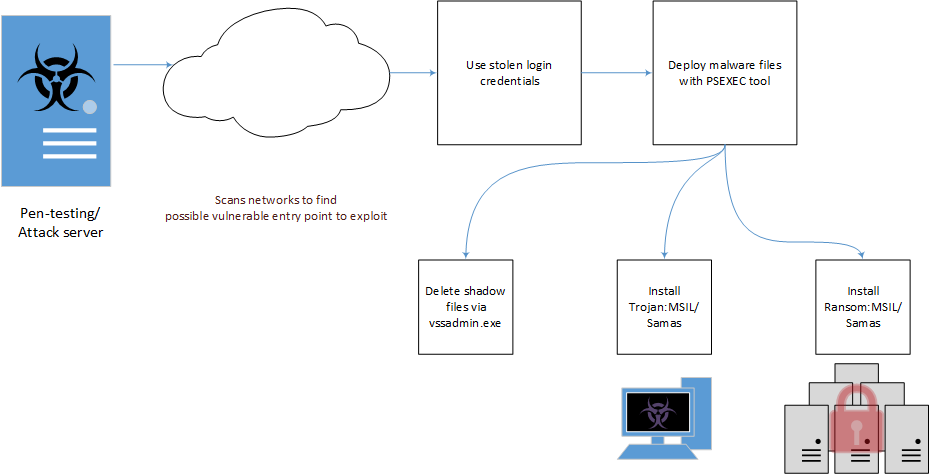
Специалисты корпорации Cisco полагают, что новое поколение троянов-вымогателей будет прицельно атаковать корпоративные сети организаций и автоматически распространяться по ним, как сетевые черви. Публикация на сайте компании подробно описывает, как будут выглядеть подобные атаки.
Современные трояны-вымогатели, как правило, распространяются при помощи массовых фишинговых кампаний, через заражённые рекламные баннеры и эксплойт-киты. Они стремятся обработать как можно больше потенциальных жертв в надежде, что какой-то процент попадётся на их уловки.
В начале 2016 года специалисты по информационной безопасности обратили внимание на изменение характера атак. Авторы трояна-вымогателя под названием Samsam тщательно выбирали жертв. Они атаковали сети организаций, связанных со здравоохранением и требовали крупный выкуп,
Внедрение Samsam выполняется вручную. Злоумышленники используют такие инструменты, как Jexboss, чтобы отыскать серверы, на которых работает непропатченная версия JBoss, и внедряются в сеть. Затем при помощи других общедоступных средств они добывают необходимую информацию и устанавливают троян.
В Cisco отмечают, что Samsam несложен и несамодостаточен. Тем не менее, он демонстрирует некоторые качества, которые роднят его с сетевыми червями. Samsam быстро распространяется по атакуемой сети, попутно прилагая усилия для того, чтобы замедлить или сделать невозможным восстановление поражённых компьютеров.
В Cisco смоделировали атаку, выполняемую при помощи более совершенного червя-вымогателя, и описали результаты эксперимента на сайте компании. Рассматриваемый сценарий начинается с того, что группа высококвалифицированных злоумышленников тщательно готовится к атаке, собирая информацию о будущей жертве.
Сначала они должны получить локальные администраторские права хотя бы на одном из компьютеров в корпоративной сети атакуемой организации. Используя его, они пытаются повысить свои права доступа.
Теперь необходимо разобраться, каким образом осуществляется бэкап. Чтобы выкуп остался единственным способом восстановления зашифрованных данных, бэкап нужно остановить, а старые резервные копии уничтожить или испортить.
Их следующей целью становятся системы, которые служат для взаимодействия между членами организации — корпоративная электронная почта, внутренние чаты, видеоконференции и т.п. Это замедляет организацию противодействия.
Одновременно злоумышленники разыскивают в сети жертвы критически важную информацию и сервисы. Именно их возьмут в «заложники», чтобы потребовать выкуп.
После этого в сеть внедряется червь-вымогатель, который автоматически распространяется по атакуемым машинам. Для ускорения процесса могут использоваться сервисы, предназначенные для централизованного обновления программного обеспечения.
Остановить червя на этой стадии практически невозможно. «В течение часа поражены более 800 серверов и 3200 рабочих компьютеров в сети; половина цифровых активов и большая часть данных компании зашифрована, — так описывает исход эксперимента публикация Cisco. — Жертва отброшена в восьмидесятые годы прошлого века: пишущие машинки, блокноты, факсы, бумажные чеки и прочее в таком духе».
Всё это — результат того, что сети проектировали и развивали, экономя на информационной безопасности, подытоживают авторы публикации. А так нельзя, потому что платить всё равно придётся, вопрос только за что: за восстановление захваченных данных или за их защиту. Очевидно, что для Cisco выгоднее последний вариант.
Закрытая экосистема Sony получила очередную трещину. Разработчик Натан Фарго опубликовал Relapse — открытую цепочку эксплойтов для бреши в PlayStation 5. Проект поддерживает прошивки от 7.00 до 13.60 и позволяет читать и изменять память ядра консоли. Входной дверью стал системный браузер.
Сначала Relapse использует ошибки в JavaScriptCore и механизме копирования объектов, чтобы получить доступ к памяти браузерного процесса.
Затем подключаются утечка адресов и уязвимость use-after-free в ядре: система продолжает обращаться к памяти, которую уже освободила. Результат — доступ на чтение и запись к ядру PS5.
После успешного запуска становится доступен ELF-загрузчик. Через него на консоль можно передавать пользовательские программы, инструменты отладки и другие модули. Для энтузиастов homebrew это новые возможности поработать с приставкой за пределами штатного меню.
Но превращать PS5 в полностью перепрошитую машину рано. Relapse не устанавливает альтернативную прошивку, а после перезагрузки цепочку нужно запускать заново. На версию 14.00 заявленная поддержка не распространяется.
Стабильность тоже без магии: автор предупреждает, что браузерный этап может потребовать нескольких попыток, а эксплуатация ядра закончиться зависанием или аварийным сбоем консоли. Возможны потеря данных и блокировка аккаунта.
Исходники открыты, а сам разработчик позиционирует Relapse как инструмент для исследований на собственных устройствах, а не как приглашение к пиратству.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.