На конференции Black Hat Asia исследователи Ахмед Бюйюккайхан (Ahmet Buyukkayhan) и Уильям Робертсон (William Robertson) продемонстрировали новый вектор атак. Исследователи рассказали, что популярные расширения для браузера Firefox могут представлять опасность для пользователей.
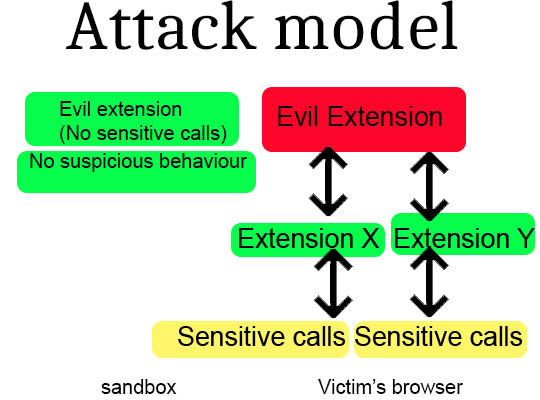
Последние два года Бюйюккайхан и Робертсон изучали механизм так называемого «повторного использования расширений» (extension reuse). Данная техника подразумевает, что вредоносное расширение обращается с подозрительными запросами к другим разрешениям и эксплуатирует их уязвимости. Так как все запросы от разрешений, сделанные через Firefox, исполняются с высокими привилегиями, перед атакующим открывается очень широкий спектр возможностей. Хуже того, подобные вредоносные разрешения могут легко попасть в официальный каталог Mozilla,
Дело в том, что само вредоносное дополнение не обращается к внутренним механизмам браузера с подозрительными запросами и не привлекает к себе внимания, используя для атак баги в других расширениях. В качестве эксперимента исследователи создали собственный опасный аддон ValidateThisWebsite, который на первый взгляд был абсолютно безвреден, но на деле мог использоваться для атак extension reuse. Расширение содержало всего 50 строк кода, и разработчики не применяли обфускацию, чтобы не затруднять сотрудникам Mozilla доступ к исходникам. Вредоносный аддон, тем не менее, успешно прошел все автоматические и ручные проверки и был добавлен в каталог.
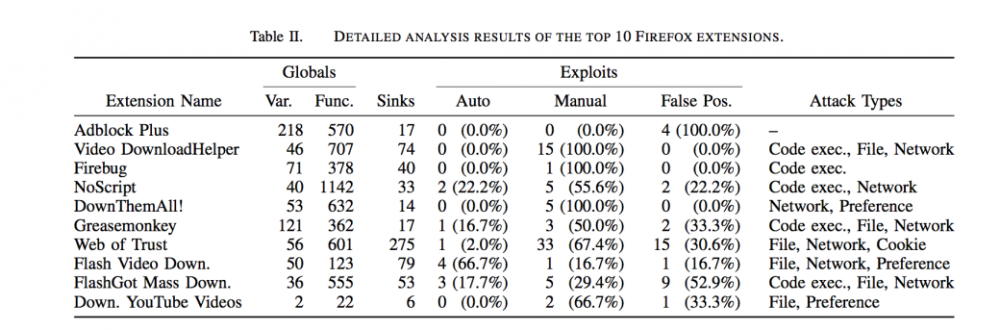
Бюйюккайхан и Робертсон рассказали, что для атак extension reuse уязвимы многие популярные расширения, к примеру: GreaseMonkey (1,5 миллиона активных установок), Video DownloadHelper (6,5 милионов активных установок), NoScript (2,5 миллиона активных установок). Для поиска уязвимых аддонов исследователи использовали фреймворк Crossfire.
«Если подумать и присмотреться внимательно, фреймворк расширения, это, по сути, бекдор для потенциально недоверенных третьих сторон, которые могут использовать его для исполнения кода с высокими привилегиями, — говорит Робертсон. — Нам действительно не стоит доверять разработчикам расширений. Сочетание автоматического анализа, рассмотрения вручную и подписей для расширений — это модель, на которой стоит вся безопасность расширений Firefox. Если что-то пойдет не так, то пиши пропало».
«Чем большими мощностями обладает расширение, тем легче будет вредоносному аддону с ним работать, — добавляет Бюйюккайхан. — Детальная проверка — это высший уровень безопасности Mozilla».
В итоге исследователи, конечно, сообщили о проблеме разработчикам Mozilla и даже предоставили им исходные коды Crossfire. Выяснилось, что из 10 самых популярных расширений только Adblock Plus не содержит уязвимостей, остальные аддоны можно использовать для атак.
Проблема уходит корнями к недостаточной изоляции расширений в Firefox. Бразуер позволяет любым JavaScript расширениями использовать одно и то же пространство имен (namespace), и из-за этого один аддон может влиять на работу другого.
Вице-президент Mozilla уже прокомментировал выступление исследователей и сообщил, что разработчики проекта стараются улучшить безопасность браузера. В частности, он сообщил, что новый API для разработки дополнений — WebExtensions более надежен, и расширения, созданные с его помощью, нельзя использовать для атак extension reuse. Также, в рамках перевода Firefox на мультипроцессовую архитектуру, позже в текущем 2016 году в браузере должна заработать песочница для расширений, чтобы дополнения не могли делить код друг с другом.
Принести в банк крупную сумму и заявить, что давно копил может оказаться недостаточно. Банк России рекомендовал банкам проверять происхождение наличных при операциях граждан от 5 млн рублей (за один раз или суммарно за календарный месяц). Особое внимание будут уделять операциям, нетипичным для обычных расчётов человека.
Как объяснил Банк России, кредитным организациям надо помешать выводу теневой наличности в легальный оборот. Регулятор утверждает, что меры затрагивают узкий круг клиентов.
Рекомендации охватывают переводы наличными без открытия счёта, обмен валюты, покупку слитков, драгоценных монет и обработанных природных алмазов.
Подтверждать источник денег банкам рекомендуют до операции. Для этого пригодятся справки о доходах, договор продажи имущества, документы о наследстве или дарении.
Если подтверждающие сведения у банка уже есть и объёмы операций существенно не выросли, рекомендации допускают исключение. Дробление сумм ради обхода проверки, наоборот, может вызвать дополнительные подозрения.
Параллельно ЦБ отчитался о снижении жалоб на кибермошенников: за январь — сентябрь 2026 года их стало на 34,1% меньше, чем годом ранее. Число случаев, когда аферисты убеждали людей перевести деньги или раскрыть данные, по сообщению регулятора, сократилось на 44,8%.
Зато основные претензии банковских клиентов теперь связаны с отказами в операциях и ограничениями по счетам. Хотя, по данным проверок ЦБ, необоснованных ограничений стало заметно меньше.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.