



ФБР высказало официальную позицию относительно вымогательского ПО

ФБР высказало официальную позицию относительно вымогательского ПО

ФБР высказало официальную позицию относительно вымогательского ПО

Официальная позиция правоохранителей по вопросу шифровальщиков-вымогателей обсуждалась уже неоднократно. К примеру, осенью 2015 года агент ФБР Джозеф Бонаволонта (Joseph Bonavolonta) открыто признал, что Бюро часто советует жертвам заплатить выкуп, потому что это наиболее простой и гарантированный способ решения проблемы.

Теперь, спустя полгода, официальные представители ФБР наконец опровергли слова своего сотрудника.

Заявление Бонаволонты, сделанное на конференции Cyber Security Summit 2015, вызвало немалый резонанс в сети. Фактически выходило, что правоохранители призывают жертв поддерживать и спонсировать киберпреступность. Напомню, что в октябре 2015 года младший специальный агент Джозеф Бонаволонта, сотрудник бостонского офиса ФБР, сказал следующее: «если вымогательское ПО хорошее, то, честно говоря, мы часто советуем людям просто заплатить выкуп», пишет xakep.ru.

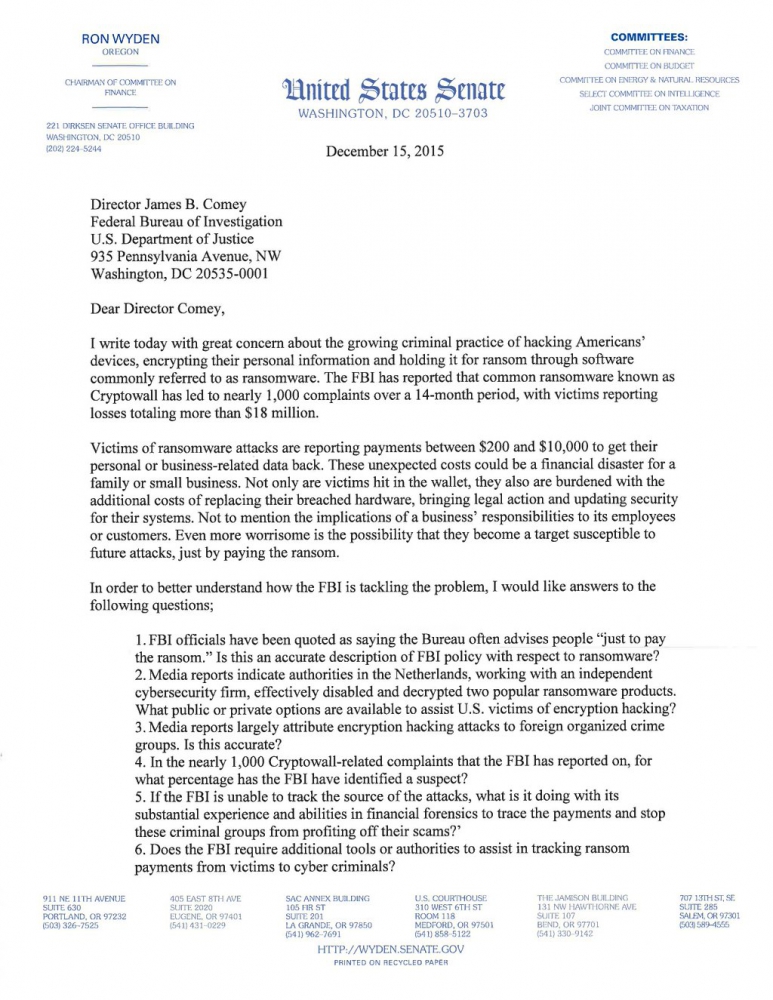
Смелое заявление младшего агента услышали и высокопоставленные лица. Так, сенатор Рон Уайден (Ron Wyden) еще в декабре 2015 года направил директору ФБР Джеймсу Коми (James Comey) официальное письмо от лица нескольких комитетов Сената США. В послании он попросил прояснить ситуацию и прокомментировать слова Бонаволонты.

Оказывается, в феврале 2016 года на запрос сенатора наконец был дал официальный ответ, который попал в сеть лишь в минувшие выходные. Вместо Коми сенатору ответил Дональд Гуд (Donald Good) – помощник заместителя директора киберподразделения ФБР. Гуд пишет:

«ФБР не советует жертвам платить или не платить выкуп.


ФБР советует пользоваться резервными копиями, так как это эффективный способ свести к минимуму влияние вымогательского ПО, а также применять наилучшие практики в сфере безопасности, как наиболее эффективные способы избежания вымогательских инфекций.

Частные лица или компании, которые регулярно делают резервные копии своих файлов на внешних серверах или устройствах, могут очистить жесткий диск, удалить вымогательское ПО и восстановить данные из резервной копии. Если бы все частные лица и компании [своевременно] делали резервные копии своих файлов, вымогатели не стали бы прибыльным бизнесом в среде киберпреступников.

Если такие предосторожности не были предприняты, но частному лицу или компании всё же нужно восстановить свои файлы, у жертвы есть альтернатива – возможность заплатить выкуп».

Хакеры надели маски ChatGPT и DeepSeek для атак на российские сайты

Злоумышленники маскируют вредоносные запросы к веб-приложениям российских компаний под трафик популярных ИИ-ассистентов. По данным Solar WAF, в ход пошли имена DeepSeek, ChatGPT, Perplexity, Claude и Grok. Для маскировки атакующие подменяют HTTP-заголовок User-Agent, по которому сервер определяет обращающееся к нему приложение.

В запросах указывались значения DeepSeekBot, ChatGPT-User, Perplexity-User, Claude-User и GrokBot. Однако за громкими названиями скрывались сканирование уязвимостей и попытки атак.

Первые подобные обращения специалисты зафиксировали 12 августа 2026 года под видом DeepSeekBot. С 27 августа к маскараду присоединились остальные ассистенты. В июне и июле трафика с такими идентификаторами в анализируемой выборке Solar WAF не наблюдалось.

Главный расчёт злоумышленников строится на доверии. Владельцы сайтов всё чаще воспринимают ИИ-агентов как источник клиентов, лидов и полезного трафика, поэтому могут применять к ним менее строгие правила. Проблема в том, что User-Agent не является удостоверением личности: написать там ChatGPT-User способен кто угодно.

Согласно данным «Солара», в 53% выявленных случаев злоумышленники пытались проводить DNS Rebinding, способный заставить систему обращаться к внутренним ресурсам. Ещё 12% запросов были связаны с попытками утечки данных, 4% — с Path Traversal для доступа к файлам за пределами разрешённых каталогов. Остальные 31% включали другие техники, в том числе старые добрые SQL-инъекции.

Эксперты прогнозируют дальнейшее усложнение атак с применением ИИ, включая уникальные сценарии, которые могут не распознаваться сигнатурами.

RSS: Новости на портале Anti-Malware.ru