



Шифровальщик CTB-Locker нацелился на российские веб-серверы

Шифровальщик CTB-Locker нацелился на российские веб-серверы

Шифровальщик CTB-Locker нацелился на российские веб-серверы

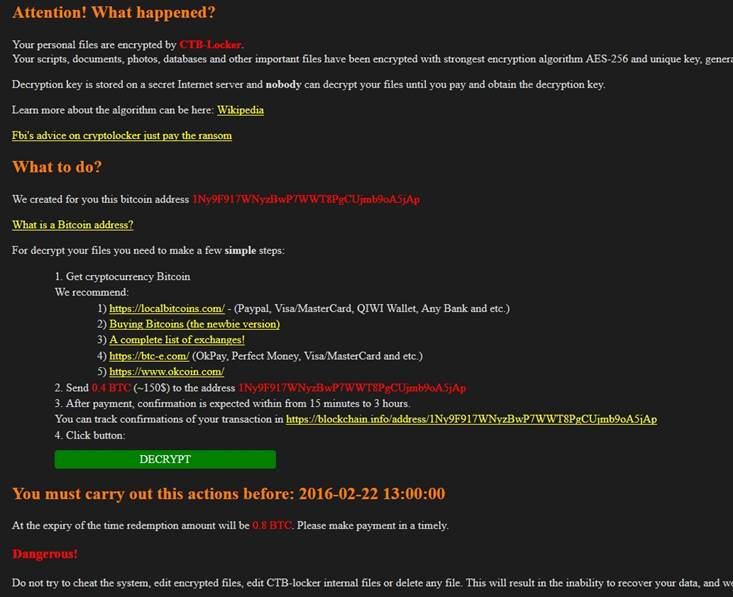
«Лаборатория Касперского» сообщает о появлении новой, более сложной версии программы-шифровальщика CTB-Locker, нацеленной исключительно на веб-серверы. Почти четверть жертв троянца (23%) находится в России.

По данным компании, новая модификация зловреда, известного также как Onion, уже зашифровала файлы более чем на 70 веб-серверах в десяти странах. Выкуп составляет менее половины биткойна (это примерно 150 долларов США), но в случае нарушения сроков выплаты эта сумма удваивается. При этом два файла можно расшифровать бесплатно, но у жертв нет возможности выбрать, какие именно.

От атак на веб-серверы страдают не только их владельцы, но и обычные пользователи, которые в результате заражения теряют доступ к необходимому контенту, так как видят зашифрованные страницы в искаженном виде, например, в таком:


Важно отметить, что злоумышленники не удаляют оригиналы атакованных страниц с веб-сервера, а прячут их в той же корневой папке, но в зашифрованном виде и под другим именем.

Точно неизвестно, как именно зловред попадает на веб-серверы, но эксперты предполагают, что это может происходить через платформу WordPress, которую веб-серверы часто используют в качестве инструмента управления контентом, либо через ее плагины. Необновленные версии этой платформы содержат много уязвимостей.

«К сожалению, новая модификация CTB-Locker оказалась весьма эффективной, что еще раз подтверждает: важным средством защиты от шифровальщиков является регулярное создание и надежное хранение резервных копий файлов. Это гарантирует, что в случае зашифровки контента доступ к нему не пропадет. Кроме того, мы настойчиво рекомендуем всем пользователям не забывать о необходимости обновлять программное обеспечение, а также соблюдать осторожность при получении электронных сообщений, которые не адресованы вам лично. Это, а также установка эффективного защитного решения поможет избежать встреч с большинством зловредов», — напоминает Идо Наор (Ido Naor), антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru