



Шифровальщик CTB-Locker нацелился на российские веб-серверы

Шифровальщик CTB-Locker нацелился на российские веб-серверы

Шифровальщик CTB-Locker нацелился на российские веб-серверы

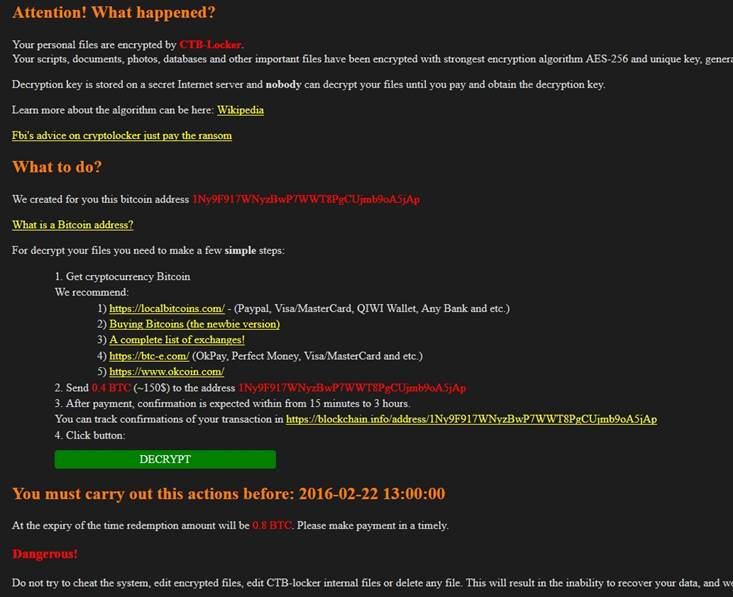
«Лаборатория Касперского» сообщает о появлении новой, более сложной версии программы-шифровальщика CTB-Locker, нацеленной исключительно на веб-серверы. Почти четверть жертв троянца (23%) находится в России.

По данным компании, новая модификация зловреда, известного также как Onion, уже зашифровала файлы более чем на 70 веб-серверах в десяти странах. Выкуп составляет менее половины биткойна (это примерно 150 долларов США), но в случае нарушения сроков выплаты эта сумма удваивается. При этом два файла можно расшифровать бесплатно, но у жертв нет возможности выбрать, какие именно.

От атак на веб-серверы страдают не только их владельцы, но и обычные пользователи, которые в результате заражения теряют доступ к необходимому контенту, так как видят зашифрованные страницы в искаженном виде, например, в таком:


Важно отметить, что злоумышленники не удаляют оригиналы атакованных страниц с веб-сервера, а прячут их в той же корневой папке, но в зашифрованном виде и под другим именем.

Точно неизвестно, как именно зловред попадает на веб-серверы, но эксперты предполагают, что это может происходить через платформу WordPress, которую веб-серверы часто используют в качестве инструмента управления контентом, либо через ее плагины. Необновленные версии этой платформы содержат много уязвимостей.

«К сожалению, новая модификация CTB-Locker оказалась весьма эффективной, что еще раз подтверждает: важным средством защиты от шифровальщиков является регулярное создание и надежное хранение резервных копий файлов. Это гарантирует, что в случае зашифровки контента доступ к нему не пропадет. Кроме того, мы настойчиво рекомендуем всем пользователям не забывать о необходимости обновлять программное обеспечение, а также соблюдать осторожность при получении электронных сообщений, которые не адресованы вам лично. Это, а также установка эффективного защитного решения поможет избежать встреч с большинством зловредов», — напоминает Идо Наор (Ido Naor), антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

Роутер Keenetic научили разводить трафик по разным VPN бесплатно

Разработчики выпустили KeenProxy, бесплатную программу для выборочной маршрутизации трафика на роутерах Keenetic и Netcraze с установленной Entware. Она позволяет направить разные сайты и устройства через отдельные VPN- и прокси-соединения, а остальной трафик оставить напрямую. Настраивать все можно через веб-интерфейс, без постоянной работы в командной строке.

Код программы опубликован на GitHub под лицензией GPL-3.0. Правила задаются для отдельных устройств, подсетей, доменов, IP-адресов и стран.

Например, рабочий ноутбук можно подключить к корпоративной сети через WireGuard, телевизор пустить через другое соединение, а смартфоны оставить на обычном интернете. Отдельные ресурсы можно полностью заблокировать. Для каждого направления назначается свое соединение и резервное на случай отказа.


В основе KeenProxy лежит движок sing-box. Программа поддерживает WireGuard, совместимые с sing-box подключения и клиент TrustTunnel, а также DNS через DoH и DoT. Домен она определяет по TLS SNI или HTTP Host.

Разработчики предупреждают, что это работает не всегда: один адрес CDN может обслуживать несколько сайтов, а приложения со своим зашифрованным DNS скрывают запросы.

Изменения сначала сохраняются как черновик и применяются только после подтверждения. Журнал показывает, какое устройство и по какому правилу отправило трафик. В панели есть проверка доступности сайтов через выбранный маршрут и выгрузка логов, из которых удаляются адреса и секреты.

Для OpenWrt есть экспериментальные сборки, которым нужно не меньше 128 МиБ оперативной памяти. Сами разработчики называют проект экспериментальным и пишут, что он предназначен для управления маршрутизацией в администрируемых сетях.

RSS: Новости на портале Anti-Malware.ru