



Шифровальщик CTB-Locker нацелился на российские веб-серверы

Шифровальщик CTB-Locker нацелился на российские веб-серверы

Шифровальщик CTB-Locker нацелился на российские веб-серверы

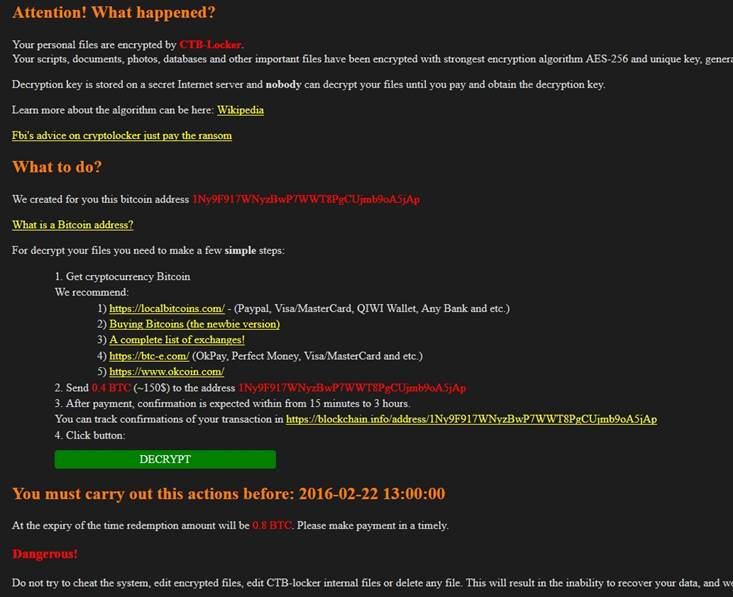
«Лаборатория Касперского» сообщает о появлении новой, более сложной версии программы-шифровальщика CTB-Locker, нацеленной исключительно на веб-серверы. Почти четверть жертв троянца (23%) находится в России.

По данным компании, новая модификация зловреда, известного также как Onion, уже зашифровала файлы более чем на 70 веб-серверах в десяти странах. Выкуп составляет менее половины биткойна (это примерно 150 долларов США), но в случае нарушения сроков выплаты эта сумма удваивается. При этом два файла можно расшифровать бесплатно, но у жертв нет возможности выбрать, какие именно.

От атак на веб-серверы страдают не только их владельцы, но и обычные пользователи, которые в результате заражения теряют доступ к необходимому контенту, так как видят зашифрованные страницы в искаженном виде, например, в таком:


Важно отметить, что злоумышленники не удаляют оригиналы атакованных страниц с веб-сервера, а прячут их в той же корневой папке, но в зашифрованном виде и под другим именем.

Точно неизвестно, как именно зловред попадает на веб-серверы, но эксперты предполагают, что это может происходить через платформу WordPress, которую веб-серверы часто используют в качестве инструмента управления контентом, либо через ее плагины. Необновленные версии этой платформы содержат много уязвимостей.

«К сожалению, новая модификация CTB-Locker оказалась весьма эффективной, что еще раз подтверждает: важным средством защиты от шифровальщиков является регулярное создание и надежное хранение резервных копий файлов. Это гарантирует, что в случае зашифровки контента доступ к нему не пропадет. Кроме того, мы настойчиво рекомендуем всем пользователям не забывать о необходимости обновлять программное обеспечение, а также соблюдать осторожность при получении электронных сообщений, которые не адресованы вам лично. Это, а также установка эффективного защитного решения поможет избежать встреч с большинством зловредов», — напоминает Идо Наор (Ido Naor), антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru