



Зафиксирована масштабная вредоносная рекламная кампания

Зафиксирована масштабная вредоносная рекламная кампания

Зафиксирована масштабная вредоносная рекламная кампания

Эксперты компаний Trend Micro, Trustwave и Malwarebytes забили тревогу практически одновременно. Вредоносная реклама добралась сразу до ряда крупных сайтов, в числе которых портал Microsoft MSN и сайты New York Times, BBC, AOL, Comcast Xfinity, NFL, Realtor, Weather Network, The Hill и Newsweek.

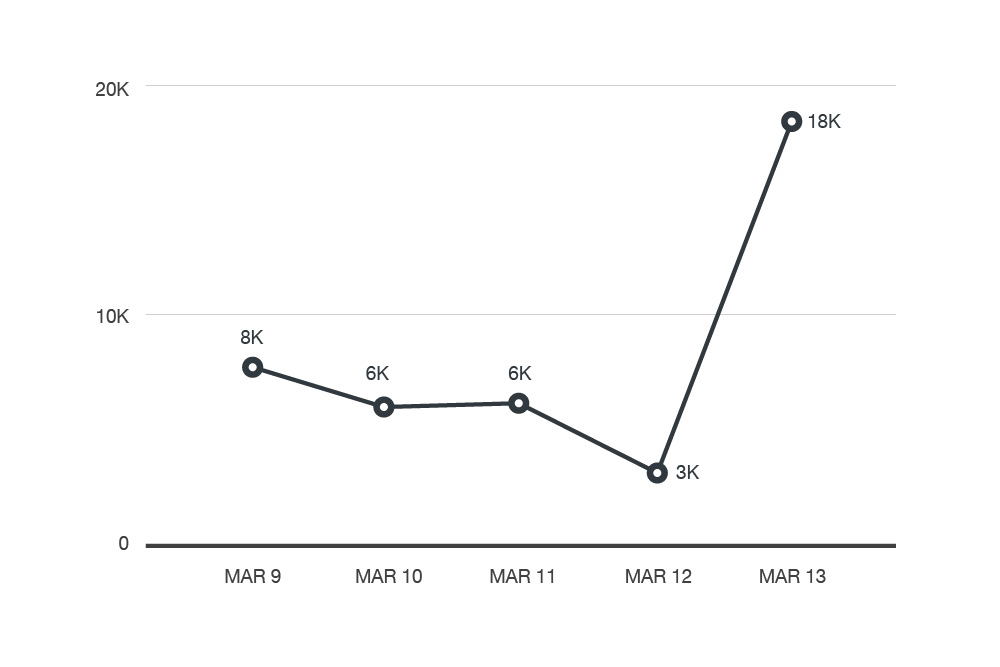
Главный ИБ-исследователь Malwarebytes Джером Сегура (Jérôme Segura) пишет, что вредоносная кампания начиналась с малого, но уже в минувшее воскресенье достигла своего пика. Перед этой масштабной атакой исследователи наблюдали затишье в сфере вредоносной рекламы, длившееся пару недель.

«Первые пару дней, пока кампания еще не набрала обороты, мы наблюдали распространение эксплоит кита RIG, но к воскресенью атака значительно расширилась, и [злоумышленники] перешли на использование Angler», — пишет Сегура.

Trend Micro, в свою очередь, заметили данную проблему в минувший понедельник, 14 марта. Специалисты сообщают, что эксплоит кит распространяет вариацию бэкдора Bedep, который тянет за собой троян TROJ_AVRECON, пишет xakep.ru.


figure01_anglerek
 

Эксперты Trustwave отмечают, что в некоторых отдельных случаях Angler распространяет не Bedep, а шифровальщик TeslaCrypt, хотя Bedep все же превалирует.

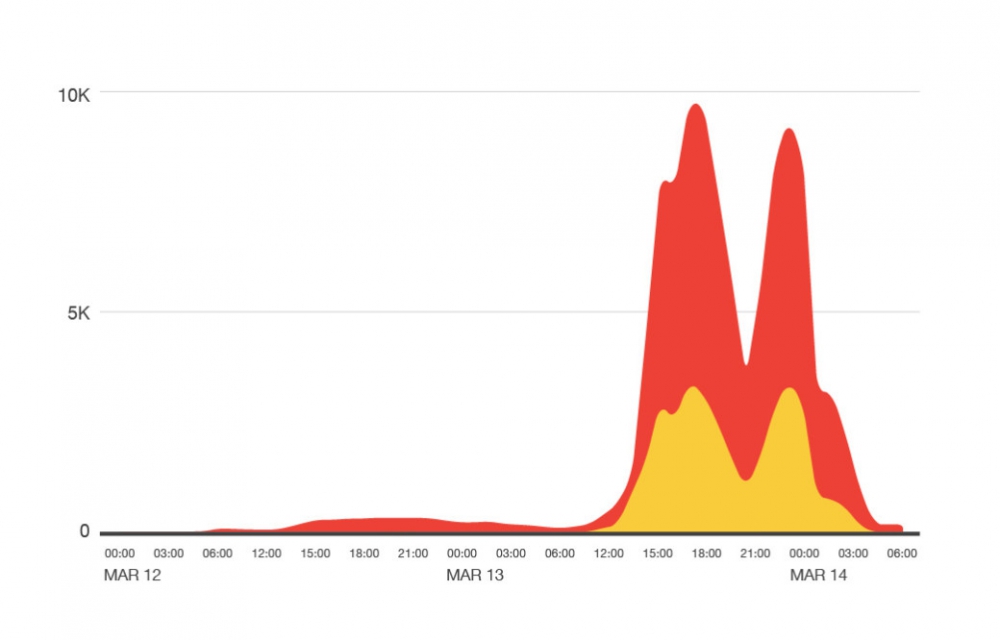
Вредоносная реклама распространяется сразу четырьмя рекламными платформами: Google, AOL, Rubicon и AppNexus.


Активность вредоносных рекламных серверов в последние дни

figure03_anglerek


Чтобы не стать очередной жертвой такой вредоносной кампании, эксперты рекомендуют регулярно устанавливать обновления, удалить Silverlight, а также перевести такие плагины, как Flash в режим click-to-play.

Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru