



Зафиксирована масштабная вредоносная рекламная кампания

Зафиксирована масштабная вредоносная рекламная кампания

Зафиксирована масштабная вредоносная рекламная кампания

Эксперты компаний Trend Micro, Trustwave и Malwarebytes забили тревогу практически одновременно. Вредоносная реклама добралась сразу до ряда крупных сайтов, в числе которых портал Microsoft MSN и сайты New York Times, BBC, AOL, Comcast Xfinity, NFL, Realtor, Weather Network, The Hill и Newsweek.

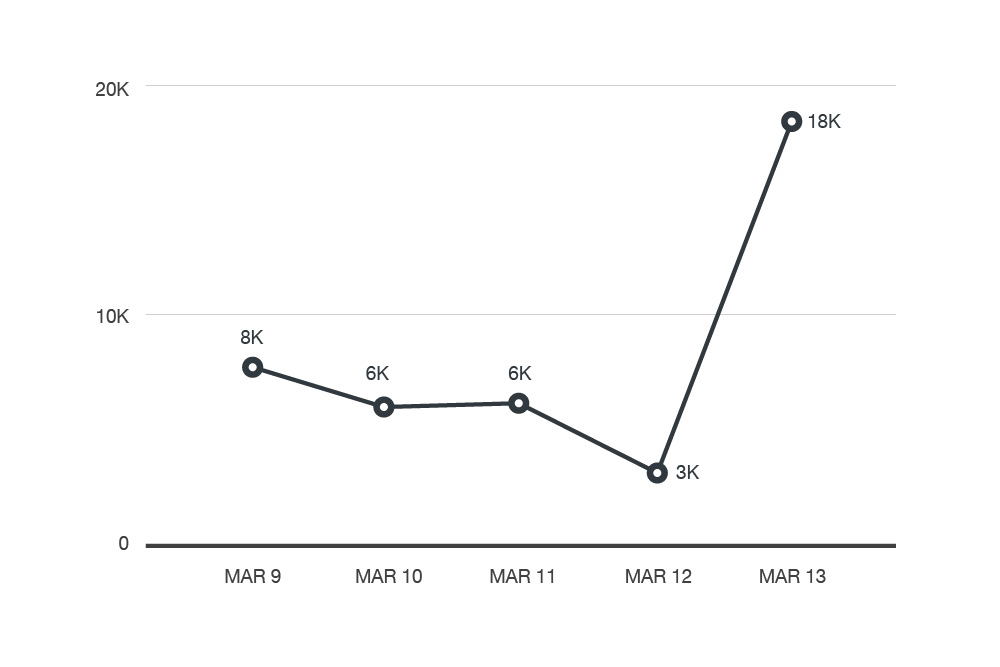
Главный ИБ-исследователь Malwarebytes Джером Сегура (Jérôme Segura) пишет, что вредоносная кампания начиналась с малого, но уже в минувшее воскресенье достигла своего пика. Перед этой масштабной атакой исследователи наблюдали затишье в сфере вредоносной рекламы, длившееся пару недель.

«Первые пару дней, пока кампания еще не набрала обороты, мы наблюдали распространение эксплоит кита RIG, но к воскресенью атака значительно расширилась, и [злоумышленники] перешли на использование Angler», — пишет Сегура.

Trend Micro, в свою очередь, заметили данную проблему в минувший понедельник, 14 марта. Специалисты сообщают, что эксплоит кит распространяет вариацию бэкдора Bedep, который тянет за собой троян TROJ_AVRECON, пишет xakep.ru.


figure01_anglerek
 

Эксперты Trustwave отмечают, что в некоторых отдельных случаях Angler распространяет не Bedep, а шифровальщик TeslaCrypt, хотя Bedep все же превалирует.

Вредоносная реклама распространяется сразу четырьмя рекламными платформами: Google, AOL, Rubicon и AppNexus.


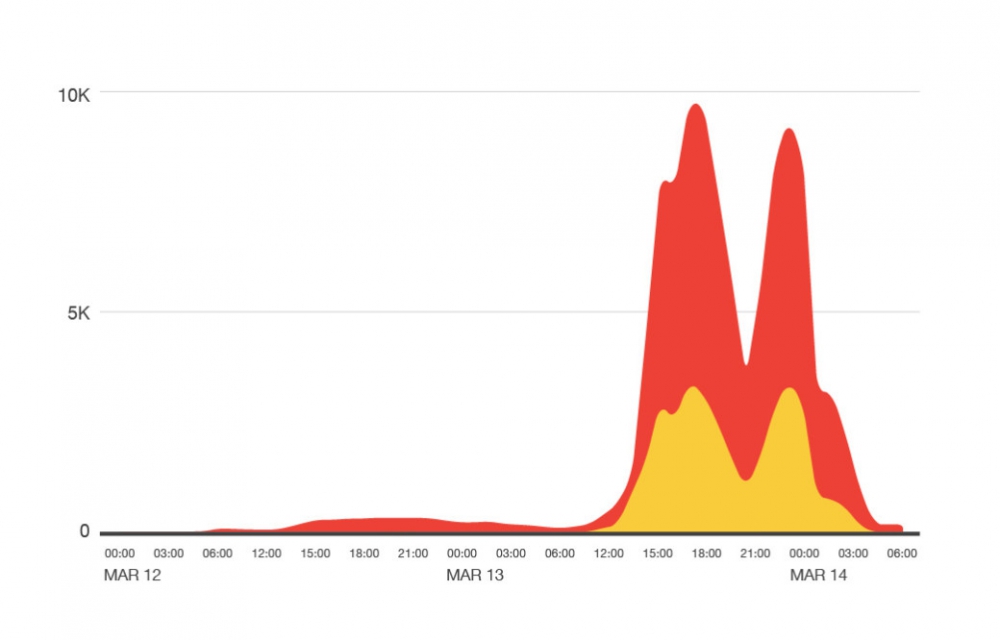
Активность вредоносных рекламных серверов в последние дни

figure03_anglerek


Чтобы не стать очередной жертвой такой вредоносной кампании, эксперты рекомендуют регулярно устанавливать обновления, удалить Silverlight, а также перевести такие плагины, как Flash в режим click-to-play.

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru