



Вышла новая версия Kaspersky Internet Security для Android

Вышла новая версия Kaspersky Internet Security для Android

Вышла новая версия Kaspersky Internet Security для Android

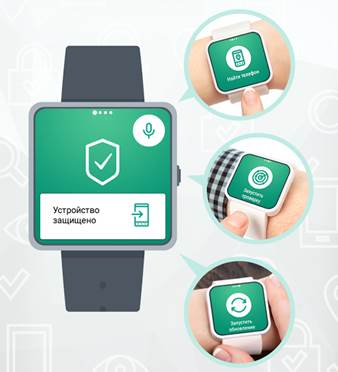
«Лаборатория Касперского» выпустила новую версию решения Kaspersky Internet Security для Android. Обновленный продукт позволяет управлять защитой смартфонов и планшетов с устройств, работающих на Android Wear, таких как «умные» часы.

С помощью часов можно получать уведомления, например, о найденных на мобильном устройстве угрозах, а также отправлять команды — включение функции «Сирена» для поиска гаджета, запуск проверки файлов на онлайн-угрозы, обновление антивирусных баз. Кроме того, новое решение полностью совместимо с Android 6.0.

«Android продолжает оставаться наиболее атакуемой мобильной платформой, поэтому владельцам устройств, работающих на этой операционной системе, следует задумываться об их безопасности. Мы, в свою очередь, постоянно работаем над совершенствованием защиты и стараемся оперативно реагировать на изменяющиеся потребности пользователей. К примеру, набирающая обороты популярность умных часов на базе Android Wear заставила нас задуматься об обеспечении их совместимости с защитным решением. И эта мера значительно повысила удобство использования наших продуктов владельцами современных гаджетов Android», — говорит Алексей Чиков, старший менеджер по продуктам «Лаборатории Касперского». 


Kaspersky Internet Security для Android продолжает надежно защищать от всех видов мобильных угроз, в том числе от программ-вымогателей и мобильных банковских троянцев, атакам которых в 2015 году российские пользователи подвергались чаще других.

Кроме того, продукт включает в себя инструменты удаленного управления устройством на случай потери или кражи, фильтрацию нежелательных звонков и сообщений, защиту персональных данных на устройстве от посторонних глаз. Решением также можно управлять удаленно через единый портал My Kaspersky, например, для включения функции «Анти-Вор» и обновления антивирусных баз.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru