



Вымогатель KeRanger для OS X оказался вариацией Linux.Encoder

Вымогатель KeRanger для OS X оказался вариацией Linux.Encoder

Вымогатель KeRanger для OS X оказался вариацией Linux.Encoder

Шифровальщик, распространившийся через торрент-клиент Transmission и атаковавший пользователей OS X, заинтересовал практически всех специалистов по информационной безопасности. Специалисты Palo Alto Networks изучили малварь одними из первых и сообщили, что KeRanger – это производная от некоего известного семейства шифровальщиков.

Теперь свой отчет опубликовала и компания Bitdefender, рассказав, что KeRanger и Linux.Encoder близкие родственники.

Linux.Encoder впервые был замечен специалистами компании «Доктор Веб» осенью прошлого года. Малварь атаковала только машины под управлением Linux, преимущественно выбирая в качестве мишеней веб-серверы и репозитории с исходными кодами. Чуть позже выяснилось, что шифровальщик построен на базе опенсорсной малвари Hidden Tear, пишет xakep.ru.

Теперь эксперты Bitdefender заявляют, что KeRanger является производной от Linux.Encoder (и, косвенно, от Hidden Tear). Учитывая, что именно они сумели первыми взломать шифрование Linux.Encoder (притом не один раз), их анализу определенно можно доверять.

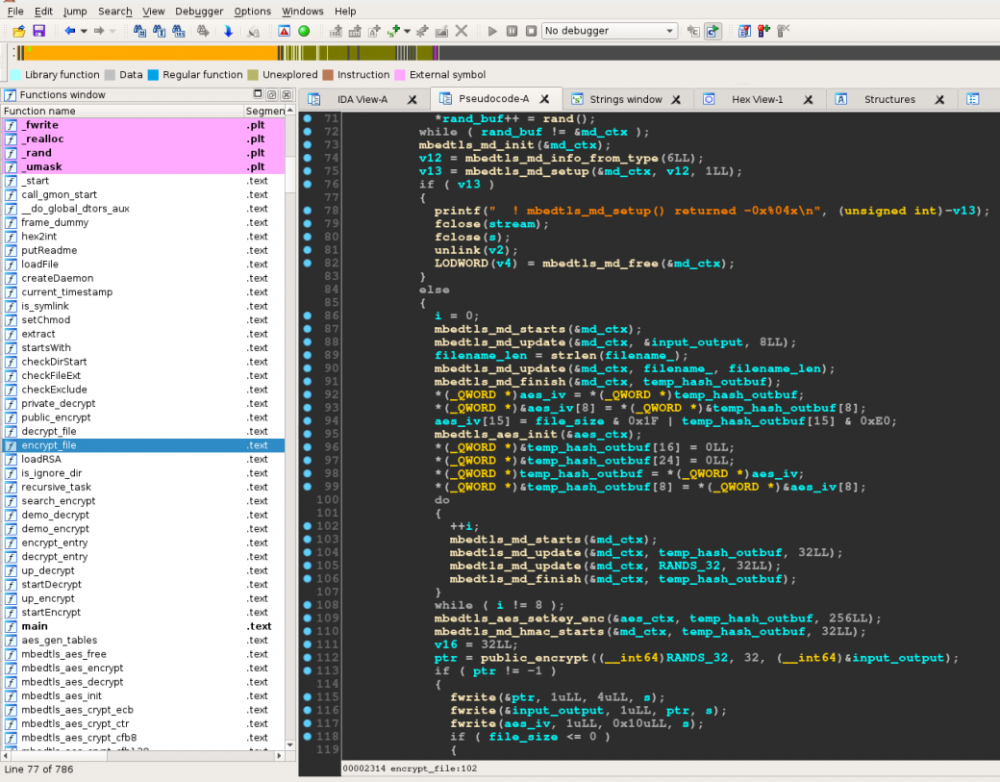
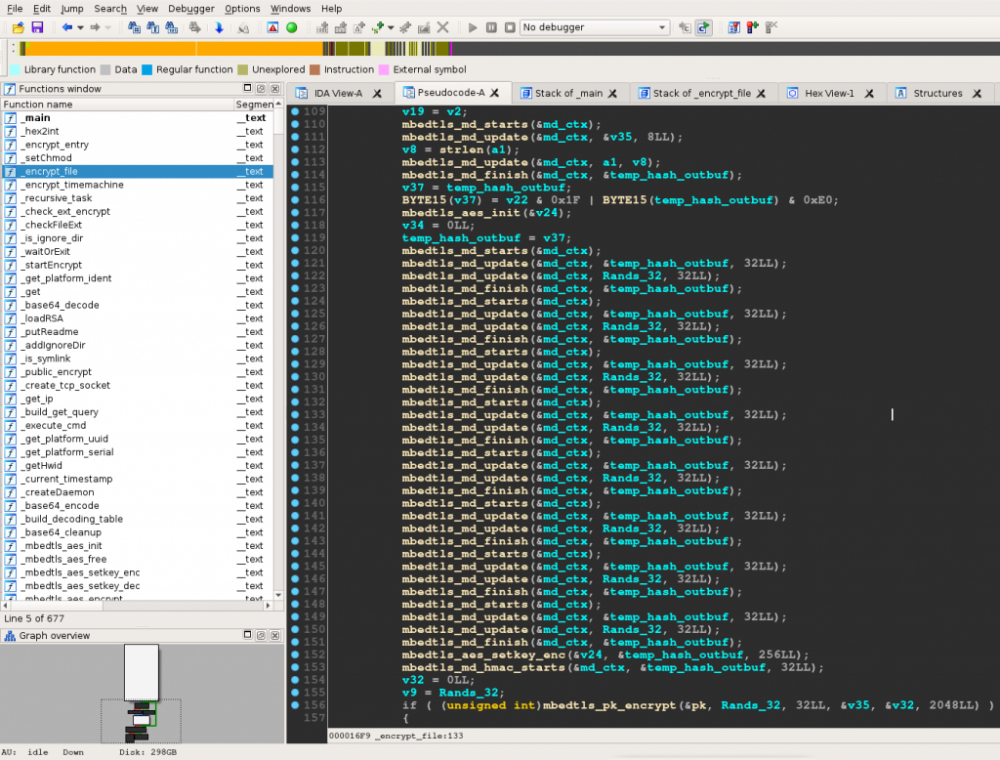
«Функции шифрования идентичны и даже имеют одинаковые имена: к примеру, encrypt_file, recursive_task, currentTimestamp и createDaemon. Порядок шифрования тоже идентичен тому, который использует Linux.Encoder», — пишет Каталин Косой (Catalin Cosoi), глава по стратегии безопасности Bitdefender.

Ведущий аналитик компании — Богдан Ботезату (Bogdan Botezatu) считает, здесь возможны два объяснения. Либо автор Linux.Encoder решил самостоятельно расширить действие своего вредоноса на устройства Apple, либо он продал код другой группе хакеров, которая специализируется на малвари для OS X. Второй вариант явно больше походит на правду, так как, вспоминая историю Linux.Encoder, не похоже, чтобы его автор являлся высококвалифицированным специалистом.


Дизассемблированный KeRanger

Также эксперты компании сообщил, что код KeRanger очень похож на Linux.Encoder.4, портированный на архитектуру Mac. Четвертая модификация шифровальщика появилась в начале текущего года, после провала Linux.Encoder.3.

Взломать шифрование Linux.Encoder.4 аналитикам Bitdefender пока не удалось.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru