Вредоносные программы для компьютеров Apple на сегодняшний день распространены не столь широко, как троянцы для ОС Windows и Android, но вместе с тем злоумышленники не обходят своим вниманием владельцев таких машин.
Большинство современных вредоносных программ, способных работать в OS X, предназначены для несанкционированного показа рекламы в окне браузера. Не стали исключением и новые троянцы семейства Mac.Trojan.VSearch, обнаруженные в марте специалистами компании «Доктор Веб».
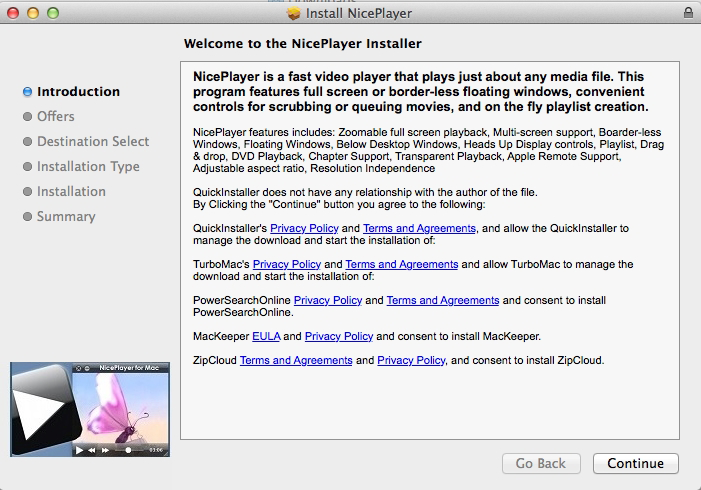
Атака троянцев семейства Mac.Trojan.VSearch на компьютер Apple начинается с установщика приложений, детектируемого Антивирусом Dr.Web как Mac.Trojan.VSearch.2. Он распространяется под видом различных утилит и программ – например, проигрывателя Nice Player. Пользователь может сам скачать его с различных веб-сайтов, предлагающих бесплатное ПО для OS X,
Сразу после запуска установщика в его окне отображается традиционное приветствие. По нажатии на кнопку ContinueMac.Trojan.VSearch.2 должен показать пользователю список компонентов, устанавливаемых помимо приложения, которое он хотел получить с самого начала. В этом списке пользователю обычно предоставляется возможность выбрать необходимые модули, однако на практике этого не происходит: инсталлятор сразу переходит к окну с предложением указать папку установки, при этом он настроен таким образом, будто пользователь сам отметил флажками все предложенные варианты. Среди компонентов, которые Mac.Trojan.VSearch.2 устанавливает на зараженный компьютер, был замечен троянец Mac.Trojan.VSearch.4, а также множество других опасных и нежелательных программ, в частности MacKeeper (Program.Mac.Unwanted.MacKeeper), ZipCloud (Program.Mac.Unwanted.ZipCloud) и Mac.Trojan.Conduit.
После установки на атакуемом компьютере Mac.Trojan.VSearch.4 обращается к серверу злоумышленников и выкачивает оттуда специальный скрипт, который подменяет в настройках браузера поисковую систему по умолчанию, устанавливая в качестве таковой сервер Trovi. С помощью этого скрипта троянец может скачать и установить на инфицированный «мак» поисковый плагин для браузеров Safari, Chrome и Firefox, детектируемый Антивирусом Dr.Web как нежелательное приложение Program.Mac.Unwanted.BrowserEnhancer.1. И, наконец, эта вредоносная программа загружает и устанавливает в системе троянца Mac.Trojan.VSearch.7.
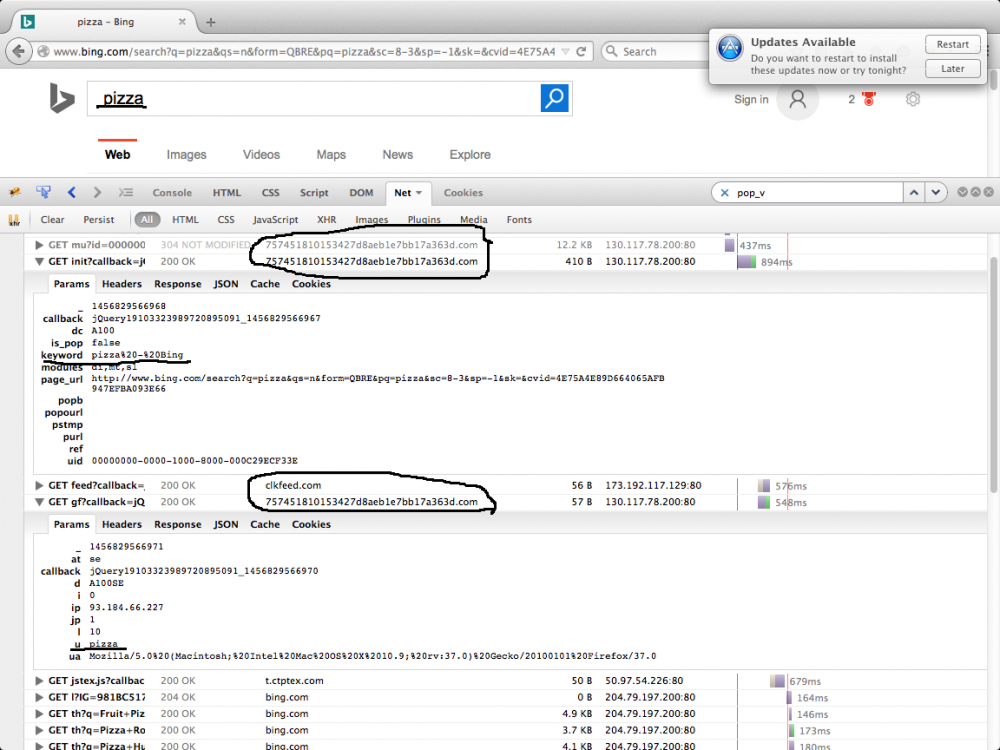
Попав на инфицированный компьютер, Mac.Trojan.VSearch.7 в первую очередь создает в операционной системе нового пользователя (который не отображается в окне приветствия OS X) и запускает специальный прокси-сервер, с помощью которого встраивает во все открываемые в окне браузера веб-страницы сценарий на языке JavaScript, показывающий рекламные баннеры. Помимо этого, вредоносный сценарий собирает пользовательские запросы к нескольким популярным поисковым системам.
Специалистам компании «Доктор Веб» удалось установить, что в общей сложности на принадлежащие киберпреступникам серверы за время их существования поступило 1 735 730 запросов на загрузку вредоносных программ, при этом было зафиксировано 478 099 уникальных IP-адресов обращавшихся к этим серверам компьютеров. Указанная цифра позволяет сделать определенные предположения о масштабах распространения угрозы. Все представители семейства Mac.Trojan.VSearch успешно детектируются Антивирусом Dr.Web для OS X и потому не представляют опасности для наших пользователей.
Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.
Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.
Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.
Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.
В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.
Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.