



Рекламные троянцы атакуют пользователей OS X

Рекламные троянцы атакуют пользователей OS X

Рекламные троянцы атакуют пользователей OS X

Вредоносные программы для компьютеров Apple на сегодняшний день распространены не столь широко, как троянцы для ОС Windows и Android, но вместе с тем злоумышленники не обходят своим вниманием владельцев таких машин.

Большинство современных вредоносных программ, способных работать в OS X, предназначены для несанкционированного показа рекламы в окне браузера. Не стали исключением и новые троянцы семейства Mac.Trojan.VSearch, обнаруженные в марте специалистами компании «Доктор Веб».

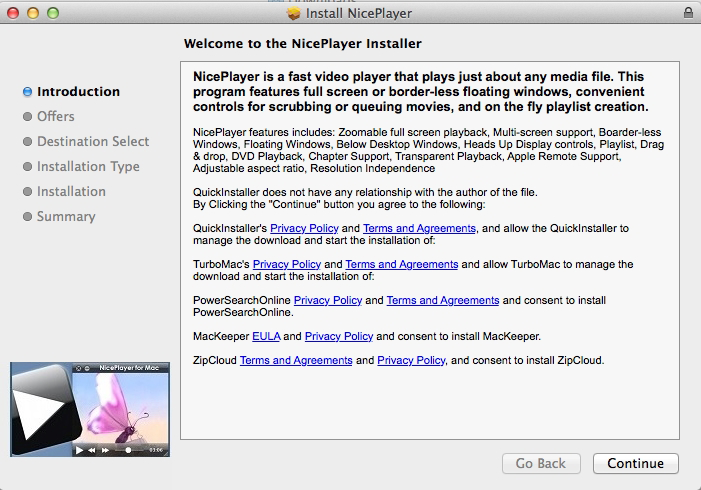
Атака троянцев семейства Mac.Trojan.VSearch на компьютер Apple начинается с установщика приложений, детектируемого Антивирусом Dr.Web как Mac.Trojan.VSearch.2. Он распространяется под видом различных утилит и программ – например, проигрывателя Nice Player. Пользователь может сам скачать его с различных веб-сайтов, предлагающих бесплатное ПО для OS X, сообщает news.drweb.ru.


Mac.Trojan.VSearch #drweb


Сразу после запуска установщика в его окне отображается традиционное приветствие. По нажатии на кнопку ContinueMac.Trojan.VSearch.2 должен показать пользователю список компонентов, устанавливаемых помимо приложения, которое он хотел получить с самого начала. В этом списке пользователю обычно предоставляется возможность выбрать необходимые модули, однако на практике этого не происходит: инсталлятор сразу переходит к окну с предложением указать папку установки, при этом он настроен таким образом, будто пользователь сам отметил флажками все предложенные варианты. Среди компонентов, которые Mac.Trojan.VSearch.2 устанавливает на зараженный компьютер, был замечен троянец Mac.Trojan.VSearch.4, а также множество других опасных и нежелательных программ, в частности MacKeeper (Program.Mac.Unwanted.MacKeeper), ZipCloud (Program.Mac.Unwanted.ZipCloud) и Mac.Trojan.Conduit.

После установки на атакуемом компьютере Mac.Trojan.VSearch.4 обращается к серверу злоумышленников и выкачивает оттуда специальный скрипт, который подменяет в настройках браузера поисковую систему по умолчанию, устанавливая в качестве таковой сервер Trovi. С помощью этого скрипта троянец может скачать и установить на инфицированный «мак» поисковый плагин для браузеров Safari, Chrome и Firefox, детектируемый Антивирусом Dr.Web как нежелательное приложение Program.Mac.Unwanted.BrowserEnhancer.1. И, наконец, эта вредоносная программа загружает и устанавливает в системе троянца Mac.Trojan.VSearch.7.

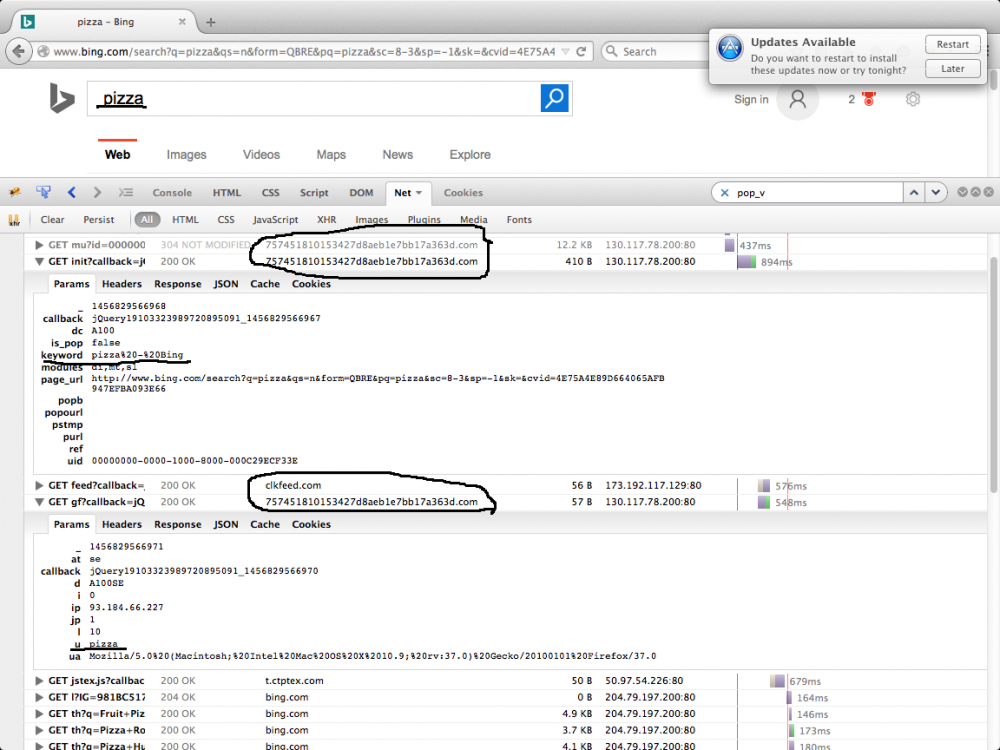
Попав на инфицированный компьютер, Mac.Trojan.VSearch.7 в первую очередь создает в операционной системе нового пользователя (который не отображается в окне приветствия OS X) и запускает специальный прокси-сервер, с помощью которого встраивает во все открываемые в окне браузера веб-страницы сценарий на языке JavaScript, показывающий рекламные баннеры. Помимо этого, вредоносный сценарий собирает пользовательские запросы к нескольким популярным поисковым системам.


Mac.Trojan.VSearch


Специалистам компании «Доктор Веб» удалось установить, что в общей сложности на принадлежащие киберпреступникам серверы за время их существования поступило 1 735 730 запросов на загрузку вредоносных программ, при этом было зафиксировано 478 099 уникальных IP-адресов обращавшихся к этим серверам компьютеров. Указанная цифра позволяет сделать определенные предположения о масштабах распространения угрозы. Все представители семейства Mac.Trojan.VSearch успешно детектируются Антивирусом Dr.Web для OS X и потому не представляют опасности для наших пользователей.

Подпишитесь на новости

GlobalSign готовит новый отзыв сертификатов у российских сайтов

GlobalSign уведомил «Руцентр» о новой волне отзыва SSL/TLS-сертификатов российских организаций. Речь идёт о десятках сертификатов, в том числе компаний из последнего санкционного списка ЕС. Для бизнеса это риск внезапно получить ошибки соединения на работающем сайте.

Как сообщает РБК, об уведомлении рассказал представитель «Руцентра» Георгий Казаров.

По его данным, зарубежные удостоверяющие центры уже отозвали 11 тыс. сертификатов у 1,3 тыс. российских организаций. На GlobalSign пришлось 4830 сертификатов, на греческий HARICA — 3456.

Смена поставщика тоже не гарантирует ничего. По словам Казарова, некоторые компании после GlobalSign перешли к HARICA, но затем столкнулись с отзывом и там. Иногда сертификаты отзывали за считаные секунды, и времени на замену практически не оставалось.

Последствия все давно известны: браузер может показать предупреждение или заблокировать соединение, а клиентские и внутренние сервисы — перестать работать.

В «Руцентре» говорят и об ошибочных отзывах. Некоторые сертификаты удаётся исключить из списков после переговоров с удостоверяющими центрами. Но рассчитывать на такой исход заранее владельцам сайтов не приходится.

Комментарий Яндекс Браузера:

«Важно, чтобы у пользователей сохранялся стабильный доступ к российским цифровым сервисам. Расширение использования сертификатов НУЦ Минцифры — один из способов обеспечить такой доступ. При этом уже сегодня есть удобные решения: например, Яндекс Браузер поддерживает отечественные сертификаты, позволяя получать доступ к сайтам без дополнительных настроек. Востребованность такой возможности подтверждается в том числе и ростом аудитории Браузера. Пользователи других браузеров также могут установить сертификаты в операционную систему самостоятельно, если это необходимо.

Помимо поддержки сертификатов, важны дополнительные механизмы безопасности. Например, Яндекс Браузер проверяет, зарегистрирован ли сертификат сайта в публичных журналах Certificate Transparency (CT), которые позволяют отслеживать выпуск сертификатов и выявлять нарушения требований безопасности. Если сертификат не проходит необходимые проверки, Браузер блокирует соединение и предупреждает пользователя, не позволяя ему перейти на потенциально небезопасный сайт».

RSS: Новости на портале Anti-Malware.ru