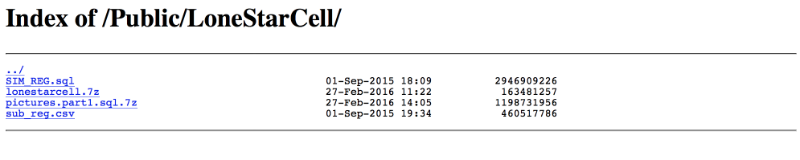
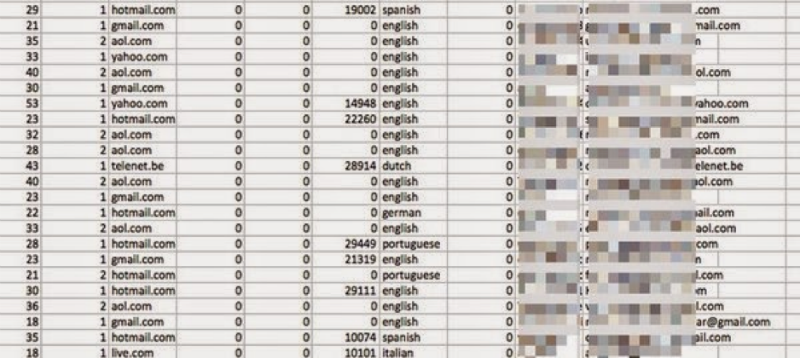
В сети Tor опубликована ссылка на архив, содержащий регистрационные данные и финансовую информацию 3 млн абонентов крупнейшего телекоммуникационного оператора Либерии Lonestar Cell.
Хакер под ником ROR[RG] выложил на одном из форумов ссылку и пароль для доступа к архиву — по его словам с помощью этих данных можно получить доступ к мобильным счетам пользователей оператора, а также их индивидуальные ключи идентификации и учетные данные сим-карт. ROR[RG] уточнил, что архив содержит не всю информацию, которую ему удалось похитить из сети оператора.
Lonestar Cell, штаб-квартира которой, находится в Монровии, является крупнейшим телеком-оператором Либерии. Компания является дочерним предприятием южноафриканской группы компаний MTN Group. Представители Lonestar Cell пока что никак не прокомментировали ситуацию.
Информация о взломе распространяется не только в сети Tor, но и, к примеру, на Reddit, пользователи которого выразили заинтересованность в получении инвайта на форум, где выложены украденные у оператора данные.
Хакер ROR[RG] не в первые оказывается в центре скандала с масштабным взломом и кражей данных. Весной прошлого года онвыставил на продажу базу данных с данными 4 млн пользователей сервиса секс-знакомств Adult Friend Finder — эту информацию взломщик оценил в 70 биткоинов (примерно $16 800 по курсу на май 2015).
В том же объявлении ROR[RG], который заявил, что проживает в Таиланде, предложил свои услуги по взлому корпоративных ресурсов любым желающим за 750 биткоинов ($180 тыс. по курсу на тот момент).
Взлом Lonestar Cell не первый инцидент, связанный с атакой на абонентов крупных сотовых операторов. Ранее в прессу попадалаинформация о том, что взломом мобильной связи занималось, в частности, АНБ США. Также мы публиковали технические подробности истории с прослушкой украинских абонентов, осуществленной якобы с территории России. На прошедшем в мае 2015 года в Москве форуме Positive Hack Days также был опубликован конкурс по взлому мобильной связи — подробнее о нем можно почитать здесь (по ссылке можно посмотреть запись вебинара по этой теме),
На конференциях по информационной безопасности исследователи Positive Technologies также демонстрировали результаты исследования защищенности 4G-коммуникаций и SIM-карт (их тоже можно взломать).
Сеть оператора мобильной связи, как и любая другая, является потенциально уязвимой. В силу специфичности сетей мобильной связи атаки в них могут носить более изощренный характер, чем атаки в сети Интернет.
Операторам сотовой связи эксперты Positive Technologies рекомендуют проводить мероприятия для защиты своих систем по традиционному сценарию: пентест с выявлением проблемных мест, аудит безопасности с установкой рекомендуемых настроек, периодическая проверка настроек безопасности в соответствии с шаблоном. Это необходимый минимальный объём работ, который поможет поднять уровень защищенности сети оператора. В свою очередь, абонентам, заподозрившим, что их SIM-карту клонировали, следует незамедлительно обратиться в салон связи для ее замену на новую.
Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.
Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.
После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.
В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.
До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.
Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.
Свидетельство о регистрации СМИ ЭЛ № ФС 77 - 68398, выдано федеральной службой по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) 27.01.2017 Разрешается частичное использование материалов на других сайтах при наличии ссылки на источник. Использование материалов сайта с полной копией оригинала допускается только с письменного разрешения администрации.