



Число троянов-вымогателей значительно возросло

Число троянов-вымогателей значительно возросло

Число троянов-вымогателей значительно возросло

Международная антивирусная компания ESET подготовила отчет, посвященный наиболее актуальной мобильной угрозе современности – троянам-вымогателям для операционной системы Android (ransomware). Отчет представлен в рамках Всемирного мобильного конгресса 2016 в Барселоне.

На протяжении 2015 года вирусная лаборатория ESET ежемесячно обнаруживала около 200 новых образцов Android-угроз. Среди них преобладают типичные для данной платформы троянские программы, и одновременно растет доля троянов-вымогателей. 

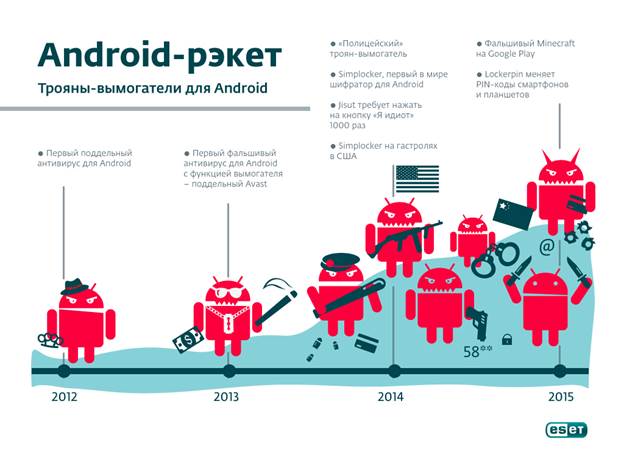
Прообразом современных вымогателей для Android были поддельные антивирусы, обнаруженные в 2012 году. В течение последующих трех лет  развитие мобильных угроз осуществлялось по сценариям, отработанным в среде Windows: усложнение функционала, совершенствование кодовой базы, увеличение охвата, применение социальной инженерии. 

В 2013 году зафиксированы первые фальшивые антивирусы с функцией вымогателя, способные блокировать экран зараженного устройства. 

В 2014 году вирусные аналитики ESET обнаружили Simplocker – первый шифратор для Android, в 2015 – вымогатель Lockerpin, меняющий PIN-код на смартфонах и планшетах. По данным статистики ESET LiveGrid, в отличие от большинства Android-вымогателей, нацеленных на пользователей из России и Украины, 72 % устройств, зараженных Lockerpin, находится в США. 

Чтобы избежать заражения троянами-вымогателями, ESET рекомендует загружать мобильные приложения только в официальных магазинах (Google Play), предварительно изучая отзывы других пользователей, и защитить смартфоны и планшеты на Android современным антивирусным ПО.


Интеллектуальное решение ESET NOD32 Mobile Security для Android детектирует известные и новые мобильные угрозы.


Подпишитесь на новости

В НГУ создали платформу для проверки качества данных, на которых обучают ИИ

В Новосибирском государственном университете разработали «Каппу» — платформу для управления данными, на которых обучают ИИ. Она должна помочь разобраться, кто подготовил датасет, что в нём меняли и откуда взялась ошибка. Потому что кормить модель мусором, а потом удивляться её ответам — довольно странно.

О разработке и возможности подключения других вузов сообщил сам НГУ. Университетам предлагают бесплатную облачную версию на серверах НГУ либо платную установку в собственной инфраструктуре.

«Каппа» поддерживает разметку и проверку данных, фиксирует версии наборов и авторство изменений. Исправление ошибки сохраняется в новой версии, чтобы при следующем обучении не наступать на те же грабли.

Платформа также позволяет проверять разные модели на подготовленных датасетах. При обучении фиксируются версия данных и параметры, после — результаты тестирования на эталонных наборах. Во время эксплуатации телеметрия помогает отслеживать ошибки и замечать отклонения.

Локальная установка рассчитана в том числе на случаи, когда конфиденциальные данные нельзя выносить за пределы организации.

В репозитории разработчиков среди задач проекта указаны контроль обучения, отслеживание авторства разметки и соблюдения стандартов. Здесь ставка на прослеживаемость: прежде чем требовать от ИИ безупречных ответов, полезно выяснить, чему именно его учили.

RSS: Новости на портале Anti-Malware.ru