



Иностранные хакеры взломали базу данных крупного профсоюза полиции США

Иностранные хакеры взломали базу данных крупного профсоюза полиции США

Иностранные хакеры взломали базу данных крупного профсоюза полиции США

Как пишет издание Motherboard, в конце прошедшей недели неизвестные злоумышленники осуществили взлом базы данных крупнейшего объединения полицейских США под названием Fraternal Order of Police (POS), которая объединяет более 325 тысяч сотрудников правопорядка.

В итоге в сеть попали личные данные и адреса членов профсоюза, а также документы о его деятельности — например, финансовая информация и соглашения с администрациями городов США об обеспечении охраны порядка, пишет habrahabr.ru.

Президент FOP Чак Кантербери (Chuck Canterbury) в опубликованном на Facebook заявлении сообщил, что атака была организована злоумышленниками, находившимися за пределами США — нанятые FOP ИБ-специалисты смогли обнаружить подозрительные обмены данными с IP-адресами в Великобритании. По словам руководителя профсоюза, злоумышленникам удалось «подсунуть системе поддельный ключ шифрования, который она не должна была принять, но приняла из-за программных ошибок».


В общей сложности хакерам удалось похитить 2,5 гигабайта данных, по сообщению The Guardian, к расследованию происшествия уже подключилось ФБР.

Системный администратор FOP Пи Джей Хейли (P. J. Haley) сообщил журналистам, что некоторые «утекшие» в сеть документы находились в открытом доступе и ранее. Тем не менее, Кантербери в разговоре со СМИ подтвердил утечку персональных данных некоторых членов профсоюза. Кроме того, хакерам удалось получить доступ к закрытому форуму FOP, на котором члены организации обсуждали различные темы, от необходимости более жестких мер в отношении нелегальных мигрантов, до критики политики президента США.

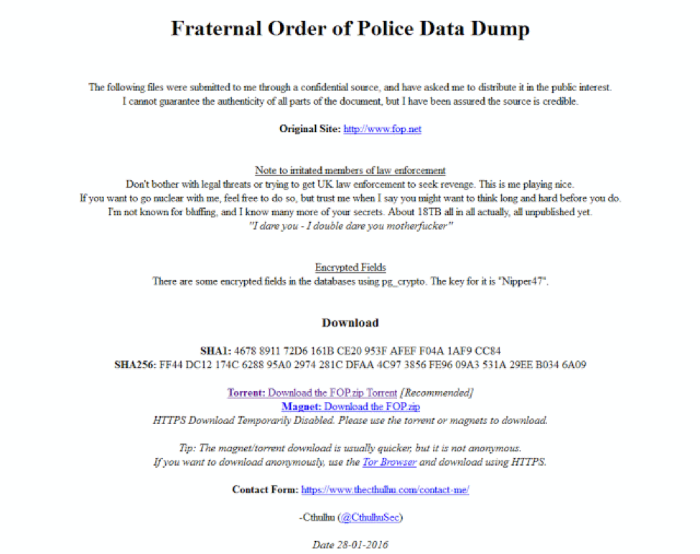
Как сообщил блогер под ником Ctulhu, который опубликовал дамп украденных данных, информацию ему предоставил хакер, который пожелал остаться неизвестным. Он мотивировал атаку «увеличивающейся пропастью между полицейскими и гражданами США».

Взлом крупнейшего профсоюза США не первая атака на правоохранительные органы этой страны. Так в начале 2016 года стало известно о том, что жертвой хакеров стал глава Национальной разведки США Джеймс Клеппер — тогда взломщику, который по его собственным словам еще учится в школе, удалось получить доступ к его электронной почте, узнать адрес высокопоставленного разведчика и захватить контроль над некоторыми ИТ-системами его дома (например, телефонной станцией).

Подпишитесь на новости

На SOC Forum обсудили, как ИИ упрощает атаки и меняет работу защиты

ИИ помогает атакующим, но обещать бизнесу дешёвую киберзащиту пока рано. На втором дне SOC Forum 2026 эксперты обсудили, как нейросети снижают требования к навыкам злоумышленников, зачем агентам ограничивать права и почему автоматизация не обязательно сократит расходы на ИБ.

Итоги дискуссий организаторы опубликовали на сайте форума. Мероприятие прошло 27-28 октября в Москве и собрало более 7000 гостей.

По оценке руководителя управления предупреждения внешних киберугроз BI.ZONE Олега Скулкина, ИИ снизил требования к подготовке атакующих почти до нуля. Но есть и обратная сторона: непроверенный сгенерированный код может выдать самих злоумышленников, отметил исследователь Kaspersky Георгий Кучерин.

А привычка искать фишинг по кривому русскому уже подводит: слишком безупречный текст тоже становится поводом насторожиться.

С корпоративными агентами принцип простой: выдали доступ — обеспечьте контроль. Александр Шепилов из ГК «Солар» предложил учитывать каждого агента как отдельную нечеловеческую идентичность в модели угроз и матрице ролей.

Запускаемые им субагенты не должны получать больше полномочий, чем основной. Раздавать цифровым помощникам права на всякий случай — сомнительный подход.

Меняется и архитектура SOC. По словам Александра Кузнецова из «Солара», SIEM перестаёт быть единственным центром аналитики. Переходить к интеллектуальному реагированию он предложил постепенно: выбрать одну операцию, например блокировку IP, определить правила, проверить автоматизацию и только затем подключать ИИ.

С экономией тоже непросто: участники дискуссий допустили рост затрат на квалифицированных специалистов, которым предстоит управлять агентами.

RSS: Новости на портале Anti-Malware.ru