Как пишет издание Motherboard, в конце прошедшей недели неизвестные злоумышленники осуществили взлом базы данных крупнейшего объединения полицейских США под названием Fraternal Order of Police (POS), которая объединяет более 325 тысяч сотрудников правопорядка.
В итоге в сеть попали личные данные и адреса членов профсоюза, а также документы о его деятельности — например, финансовая информация и соглашения с администрациями городов США об обеспечении охраны порядка, пишет habrahabr.ru.
Президент FOP Чак Кантербери (Chuck Canterbury) в опубликованном на Facebook заявлении сообщил, что атака была организована злоумышленниками, находившимися за пределами США — нанятые FOP ИБ-специалисты смогли обнаружить подозрительные обмены данными с IP-адресами в Великобритании. По словам руководителя профсоюза, злоумышленникам удалось «подсунуть системе поддельный ключ шифрования, который она не должна была принять, но приняла из-за программных ошибок».
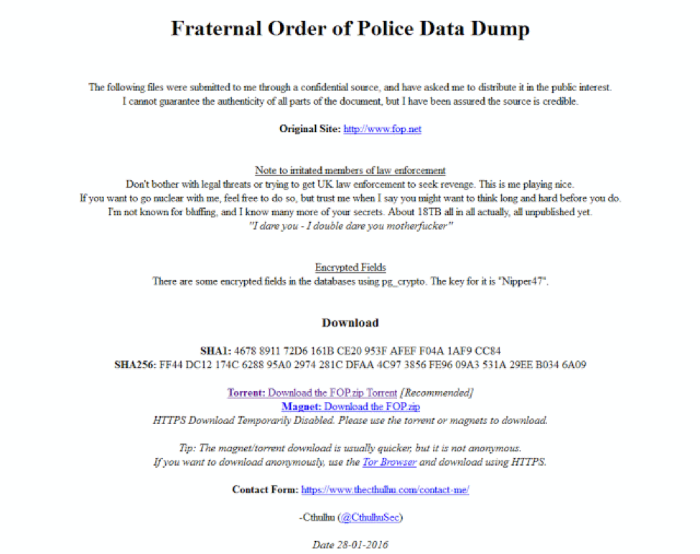
В общей сложности хакерам удалось похитить 2,5 гигабайта данных, по сообщению The Guardian, к расследованию происшествия уже подключилось ФБР.
Системный администратор FOP Пи Джей Хейли (P. J. Haley) сообщил журналистам, что некоторые «утекшие» в сеть документы находились в открытом доступе и ранее. Тем не менее, Кантербери в разговоре со СМИ подтвердил утечку персональных данных некоторых членов профсоюза. Кроме того, хакерам удалось получить доступ к закрытому форуму FOP, на котором члены организации обсуждали различные темы, от необходимости более жестких мер в отношении нелегальных мигрантов, до критики политики президента США.
Как сообщил блогер под ником Ctulhu, который опубликовал дамп украденных данных, информацию ему предоставил хакер, который пожелал остаться неизвестным. Он мотивировал атаку «увеличивающейся пропастью между полицейскими и гражданами США».
Взлом крупнейшего профсоюза США не первая атака на правоохранительные органы этой страны. Так в начале 2016 года стало известно о том, что жертвой хакеров стал глава Национальной разведки США Джеймс Клеппер — тогда взломщику, который по его собственным словам еще учится в школе, удалось получить доступ к его электронной почте, узнать адрес высокопоставленного разведчика и захватить контроль над некоторыми ИТ-системами его дома (например, телефонной станцией).










