



ЛК зафиксировала новый вид атак кибергруппировки BlackEnergy

ЛК зафиксировала новый вид атак кибергруппировки BlackEnergy

ЛК зафиксировала новый вид атак кибергруппировки BlackEnergy

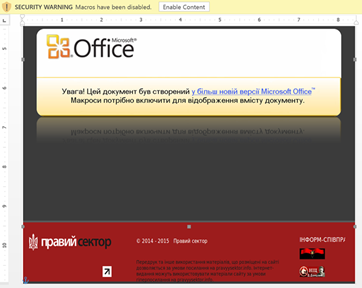
«Лаборатория Касперского» зафиксировала ранее неизвестный способ атак русскоговорящей кибергруппировки BlackEnergy — с использованием Word-документов. Эксперты обнаружили фишинговую рассылку, которая, похоже, использовалась в атаках на популярный украинский телеканал.

Несмотря на то что деятельность этой группировки уже давно получила широкую огласку, она остается весьма активной и представляет серьезную угрозу. Последние атаки в Украине показывают, что BlackEnergy сконцентрирована на внедрении разрушительных вредоносных программ, нарушении работы промышленных систем управления и кибершпионаже.

С середины 2015 года группировка активно распространяет фишинговые письма с вредоносными Excel-вложениями, которые заражают компьютеры через макросы, а в январе 2016 года «Лаборатория Касперского» впервые обнаружила, что она также использует для этих целей вредоносные вложения Word.

Получая такой документ, пользователь видит уведомление о необходимости подключить макрос для просмотра содержимого. Выполнение этой рекомендации приводит к запуску в системе троянца BlackEnergy.


Активированный на компьютере жертвы зловред посылает данные о зараженном устройстве на командный сервер, в том числе, скорее всего, и номер ID. Документ, проанализированный «Лабораторией Касперского», содержит идентификатор 301018stb, где stb может означать украинский телеканал СТБ, который уже становился жертвой BlackEnergy в октябре 2015 года. В зараженную систему затем могут быть внедрены и другие вредоносные модули с различными функциями, от кибершпионажа до уничтожения данных.

«Ранее BlackEnergy атаковала крупные предприятия в Украине с использованием Excel- и PowerPoint-документов. Мы предполагали, что дело дойдет и до Word, и наши подозрения оправдались. Макросы в Word действительно все чаще используются для проведения целевых атак. Например, недавно мы видели это у группировки Turla. К сожалению, растущая популярность этого метода свидетельствует о его успешности», — отмечает Костин Райю, руководитель Глобального центра исследований и анализа угроз «Лаборатории Касперского».

Группировка BlackEnergy попала в поле зрения «Лаборатории Касперского» в 2014 году. Тогда она проводила атаки на энергетические компании и промышленные системы управления по всему миру с использованием плагинов, нацеленных на SCADA-системы. Эксперты пришли к выводу, что особенно группировку интересуют соответствующие объекты в Украине, а также украинские госучреждения и СМИ. Изначально проводя целевые атаки с помощью DDoS-инструментов, позднее BlackEnergy расширила свой арсенал и осуществила в том числе ряд геополитических операций, например, атаки на несколько объектов критической инфраструктуры в Украине в конце 2015 года.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru