



Число уязвимостей в Windows выросло в четыре раза

Число уязвимостей в Windows выросло в четыре раза

Число уязвимостей в Windows выросло в четыре раза

Международная антивирусная компания ESET представила ежегодный отчет о кибератаках на программные продукты Microsoft Windows.  

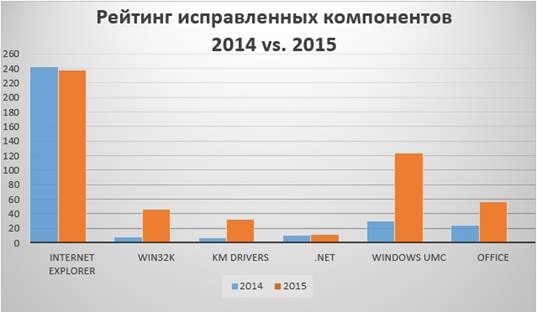
 Эксперты отмечают четырехкратный рост числа уязвимостей в различных компонентах пользовательского режима ОС Windows в 2015 году. Эти уязвимости могут быть использованы для удаленного исполнения вредоносного кода на зараженном ПК или для получения атакующими максимальных привилегий в системе.

Второй год подряд большинство уязвимостей программных продуктов Microsoft приходится на Internet Explorer – 231 в 2015 году. Тем не менее, их число незначительно снизилось в сравнении с 2014 годом (243). Закрытые уязвимости браузера могли использоваться злоумышленниками для скрытой установки вредоносного ПО на зараженные устройства.


Рейтинг исправленных компонентов ОС Windows в 2014-2015 гг.


В новом браузере Microsoft Edge, представленном в 2015 году, в отчетный период закрыто 27 уязвимостей. Продукт использует усиленные настройки безопасности, которые по умолчанию выключены в Internet Explorer 11.

Некоторые уязвимости программных продуктов Microsoft эксплуатировались в атаках. В частности, уязвимость диспетчера монтирования дисков CVE-2015-1769 позволяла запускать произвольный код с USB-носителя с максимальными привилегиями. Она напоминает уязвимость, которая ранее использовалась для распространения червя Stuxnet. Уязвимость системного драйвера http.sys CVE-2015-1635 позволяла удаленно исполнить код, проводить DDoS-атаки или вызвать критическую системную ошибку Windows (BSoD).

В целом, в 2015 году Microsoft закрыла 571 уязвимость в своих продуктах, что на треть больше, чем в 2014 году. 

ESET представила ежегодный отчет о кибератаках на программные продукты Microsoft Windows.  " />
Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru