



Спам рассылают под видом деловой переписки

Спам рассылают под видом деловой переписки

Спам рассылают под видом деловой переписки

Злоумышленники стали все чаще подделывать спам с вредоносными вложениями под официальные уведомления и деловые письма. Эксперты «Лаборатории Касперского» полагают, что подобные уловки помогают мошенникам усыпить бдительность пользователей и заставить их самостоятельно запустить прикрепленную к письму вредоносную программу или пройти по ссылке.

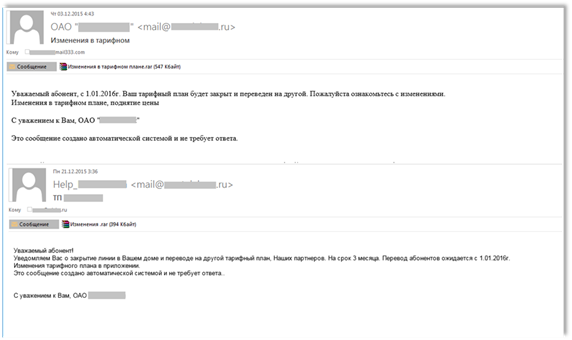
Так, в прошлом месяце в Рунете были обнаружены фальшивые уведомления с вредоносными вложениями, которые рассылались от имени крупной российской телекоммуникационной компании. Текст письма был очень похож на официальное сообщение от телеком-оператора, мошенники даже добавили фразу, что сообщение создано автоматически и не требует ответа. Для привлечения внимания пользователя злоумышленники выбрали тему изменения тарифных планов: подробности, как сообщалось в письме, можно было узнать, открыв вложение. В самом же вложении, разумеется, не было заявленной информации, зато содержался троянец.


Примеры спам-писем с вредоносными вложениями от имени известной телеком-компании


Примечательно, что в этих рассылках мошенники всеми возможными способами пытались убедить пользователя, что письмо легитимное. К примеру, в случае отправки сообщения с адреса, отличного от официального, они объясняли это «временными техническими проблемами с почтовым ящиком». В некоторых сообщениях злоумышленники акцентировали внимание на том, что вложение или ссылка проверены антивирусом. 

«Кажется, что уловки мошенников легко распознать, но, к сожалению, реальность такова, что жертвами киберпреступников ежедневно становится множество людей. И это не только домашние пользователи, но также сотрудники различных организаций, крупных и не очень. Злоумышленники могут придумывать самые разнообразные истории – от внезапной налоговой проверки и утери документов до поиска пропавшего коллеги. Именно поэтому мы всем рекомендуем не открывать подозрительные вложения, не переходить по ссылкам в письмах от незнакомых отправителей и, конечно же, пользоваться качественными защитными решениями», – комментирует ситуацию Татьяна Щербакова, старший спам-аналитик «Лаборатории Касперского».

Подпишитесь на новости

SOC Forum 2026 раскрыл программу: Чэнь Цюфань, ИИ-агенты и защита бизнеса

Организаторы SOC Forum 2026 раскрыли программу форума, который пройдёт 27-28 октября в московском кластере «Ломоносов». Главная тема — ИИ в руках атакующих и защитников. Обсуждать будут и пользу технологии, и момент, когда ассистент с доступом к корпоративным системам становится отдельной головной болью для ИБ.

В опубликованной программе SOC Forum заявлены свыше 170 спикеров и модераторов из более чем 90 организаций. Запланированы более 60 сессий и специальных форматов, а техническую часть дополнят 82 доклада, отобранных из более чем 400 заявок.

27 октября посвятят бизнесу и регулированию. Приглашённый ГК «Солар» китайский писатель и футуролог Чэнь Цюфань, соавтор книги «ИИ 2041», выступит с получасовым докладом и присоединится к пленарной дискуссии.

Среди вопросов первого дня будут экономический эффект ИИ, ответственность за ошибки и границы автономии. Отдельно обсудят антифрод и данные, которые сотрудники отправляют во внешние модели.

28 октября фокус сместится на технологии: применение ИИ в атаках и защите, безопасность кода, облака и автономных агентов. Для последних разберут права доступа, промпт-атаки и расследование инцидентов.

Больше всего CFP-заявок, 126, собрал трек AI & Cybersecurity — в 2,5 раза больше, чем годом ранее. Среди участников программы — представители банков, промышленности, телекома и ИБ-компаний.

Форум проходит в рамках Российской недели кибербезопасности. Её организатор и соорганизатор SOC Forum — ГК «Солар». Регистрация открыта.

RSS: Новости на портале Anti-Malware.ru