



В новых продуктах копании Fortinet тоже нашли SSH бэкдор

В новых продуктах копании Fortinet тоже нашли SSH бэкдор

В новых продуктах копании Fortinet тоже нашли SSH бэкдор

В середине января 2015 года в коде операционной системы FortiOS был выявлен недокументированный бэкдор, который едва не приняли за «закладку» спецслужб. Выяснилось, что разработчики компании Fortinet поместили жестко закодированный пароль в код самостоятельно.

Тогда компания заверила, что проблема распространяется только на старые продукты, и поводов для паники нет. Теперь выясняется, что бэкдор содержат и новые разработки Fortinet, а неизвестные уже сканируют сеть, в поисках уязвимого оборудования.

Первым свет на проблему в коде FortiOS пролил некий аноним, который опубликовал написанный на Python скрипт, оказавшийся эксплоитом для SSH бэкдора. Пожелавший остаться неизвестным исследователь выявил в коде жестко закодированный пароль «FGTAbc11*xy+Qqz27», с помощью которого можно получить несанкционированный и полный доступ к устройству через SSH, пишет xakep.ru.

Компания Fortinet поспешила сообщить, что о бэкдоре их специалисты знали давно. Якобы еще в 2014 году было проведено расследование, показавшее, что бэкдор в коде появился отнюдь не стараниями третьих сторон, и проблема была полностью устранена.

В конце прошлой недели представители Fortinet взяли свои слова обратно, опубликовав обновленную информацию. Сообщается, что был проведен повторный аудит продукции, который выявил, что бэкдор по-прежнему активен. Оказывается, проблема касается и современных разработок компании. Специалисты Fortinet представили исправления для следующих уязвимых версий продуктов.


Уязвимы:


  • FortiAnalyzer: 5.0.0 до 5.0.11 и 5.2.0 до 5.2.4 (ветка 4.3 не затронута);
  • FortiSwitch: 3.3.0 до 3.3.2;
  • FortiCache: 3.0.0 до 0.7 (ветка 3.1 не затронута);
  • FortiOS 4.1.0 до 4.1.10;
  • FortiOS 4.2.0 до 4.2.15;
  • FortiOS 4.3.0 до 4.3.16;
  • FortiOS 5.0.0 до 5.0.7.

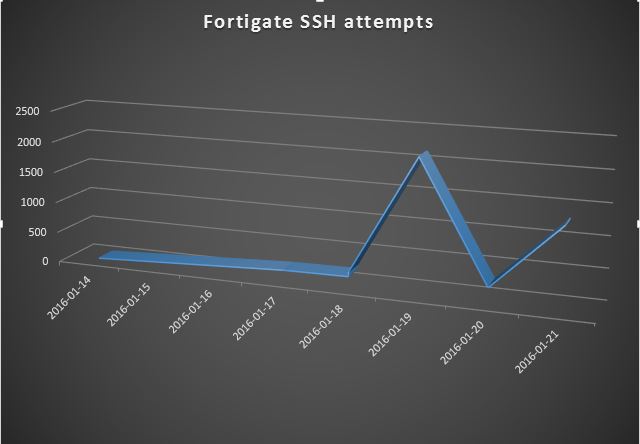
Тем временем Джим Клаусинг (Jim Clausing) из SANS Internet Storm Center пишет в блоге, что неизвестные уже начали сканировать сеть, в поисках уязвимых устройств Fortinet. Он описается на данные логов, которые сообща собрали специалисты в сфере информационной безопасности. Большинство сканов исходило с двух китайских IP-адресов: 124.160.116.194 и 183.131.19.18. Клаусинг настоятельно рекомендует всем администраторам как можно скорее установить предоставленные компанией Fortinet патчи или ограничить доступ через SSH.


Генеративный ИИ вышел в продакшн у 53% российских компаний

В Москве завершилась конференция IT Elements 2026, посвящённая непрерывности бизнеса, инфраструктуре, кибербезопасности и искусственному интеллекту. По данным организаторов, мероприятие посетили более 3000 специалистов, а онлайн-трансляции набрали свыше 500 тысяч просмотров.

Одной из главных тем второго дня стали ИТ-бюджеты. Исследование «Инфосистемы Джет» показало, что во второй половине 2026 года расходы на технологии растут у 44% российских компаний.

Однако деньги теперь не просто высыпают на инфраструктуру из ведра: заказчики перераспределяют их в пользу проектов с понятным эффектом для бизнеса.

Не обошлось без ИИ, который уже перестал быть презентацией с красивым роботом. Большие языковые модели используют или пилотируют 86% опрошенных компаний, а 53% уже довели решения на базе генеративного ИИ до промышленной эксплуатации.

Эксперты обсудили корпоративных агентов для бухгалтерии, управление агентными системами в продакшн, автоматизацию разработки с помощью локального ИИ и применение алгоритмов в атомной энергетике. Вывод сделали такой: запустить демонстрацию легко, а превратить толпу цифровых помощников в управляемую систему — уже настоящая работа.

Отдельный блок посвятили ЦОДам. С ростом ИИ-нагрузок состояние питания и охлаждения напрямую влияет на доступные вычислительные мощности и стоимость эксплуатации. Поэтому компаниям предлагают не просто прогнозировать отказы, а оценивать, какие из десятков предупреждений действительно способны остановить бизнес.

В сетевом треке представили аналитику по российскому оборудованию для ЦОДов, кампусных сетей, AI/HPC, Wi-Fi и балансировки трафика. «Газпромнефть ИТО» и «Лаборатория Числитель» также показали, как перестроили архитектуру Zabbix для мониторинга высоконагруженной инфраструктуры с десятками тысяч NVPS.

На конференции «Инфосистемы Джет» и «АльфаСтрахование» договорились совместно развивать киберустойчивость и киберстрахование.

Общий итог второго дня: непрерывность бизнеса начинается не с папки «План восстановления», а с архитектуры, которую действительно ломали, восстанавливали и проверяли под нагрузкой.

RSS: Новости на портале Anti-Malware.ru