



Вышел новый Kaspersky Virus Scanner Pro для Mac

Вышел новый Kaspersky Virus Scanner Pro для Mac

Вышел новый Kaspersky Virus Scanner Pro для Mac

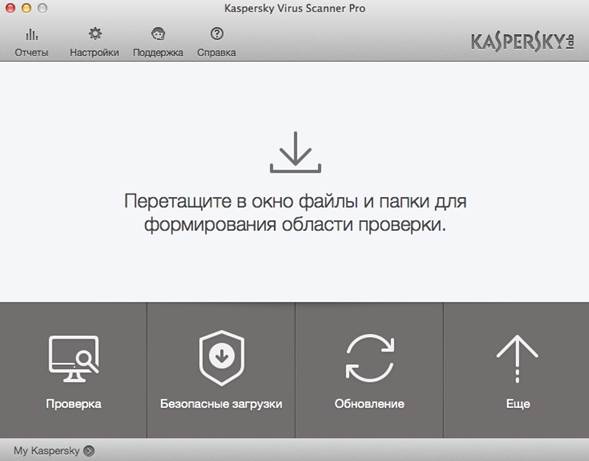
«Лаборатория Касперского» представляет новое решение для компьютеров под управлением OS X – Kaspersky Virus Scanner Pro для Mac. Приложение быстро и эффективно проверяет устройство на наличие вредоносного ПО и может удалять обнаруженные угрозы. 

За 2015 год продукты «Лаборатории Касперского» заблокировали 3,5 миллиона попыток заражения компьютеров на OS X. Также за этот период эксперты компании обнаружили более 3000 новых вредоносных программ для этой платформы. Однако, согласно опросу «Лаборатории Касперского», меньше половины компьютеров на OS X (46%) защищены специальными решениями.

С помощью Kaspersky Virus Scanner Pro для Mac пользователь может проверить свой компьютер на возможные угрозы даже в том случае, если на нем уже установлено другое защитное решение. Приложение ищет на компьютере следы вредоносных программ с помощью различных типов сканирования, которые легко настраиваются внутри продукта. Решение не только подробно информирует пользователя о результатах, но также позволяет удалить различные найденные опасные приложения. Кроме того, приложение автоматически проверяет все новые загруженные пользователем файлы на наличие вредоносного кода.


Антивирусные базы Kaspersky Virus Scanner Pro для Mac обновляются ежедневно, что позволяет обнаружить даже самые новые угрозы. При этом продукт «ловит» вредоносное ПО, специфичное не только для OS X, но и для операционных систем Windows и Android. Несмотря на то что такие программы неопасны для самого Mac, они могут долго оставаться на нем и при подходящей возможности заразить устройства на других платформах, например, во время переноса файлов на сменный носитель или при отправке по электронной почте. 

«Если вы считаете, что вам и вашим данным на Mac-компьютере не нужна защита, подумайте о своих друзьях и знакомых, которые могут пострадать. Например, потерять свои деньги, кликнув по вредоносной ссылке, отправленной из вашего аккаунта вредоносным ПО, либо лишиться ценных файлов, получив от вас троянца через флешку или USB-провод. Именно поэтому важно регулярно проверять на киберугрозы любой компьютер, вне зависимости от того, на чем он работает – Windows, OS X или другой OC», – отмечает Владимир Заполянский, руководитель управления продуктового и технологического маркетинга «Лаборатории Касперского».

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru