



Мобильный троян перехватывает коды двухфакторной аутентификации

Мобильный троян перехватывает коды двухфакторной аутентификации

Мобильный троян перехватывает коды двухфакторной аутентификации

Компания Symantec сообщает об обнаружении новой версии трояна Android.Bankosy, похищающего финансовую информацию пользователей. От других подобных вредоносов этот троян отличается умением перехватывать коды двухфакторной аутентификации, передаваемые посредством голосовых звонков.

Малварь постоянно эволюционирует, а вместе с ней, на опережение, развиваются и системы защиты. Вредоносное ПО уже научилось перехватывать одноразовые коды двухфакторной аутентификации, которые отправляются пользователю посредством SMS-сообщений. После этого в обращение вошли системы, которые сообщают одноразовые коды голосом. Система звонит пользователю, и робот вслух зачитывает одноразовый код аутентификации. Специалисты компании Symantec обнаружили, что и этот метод уже нельзя считать надежным.

Эксперты пишут, что до недавних пор троян Android.Bankosy мало отличался от своих «собратьев». Малварь проникает в систему в составе сторонних приложений, собирает данные о жертве и переправляет их на командный сервер. Раньше, если того требовала ситуация, Android.Bankosy мог перехватывать и стирать SMS-сообщения, в том числе с кодами аутентификации. Но последняя версия трояна пошла дальше, передает xakep.ru.

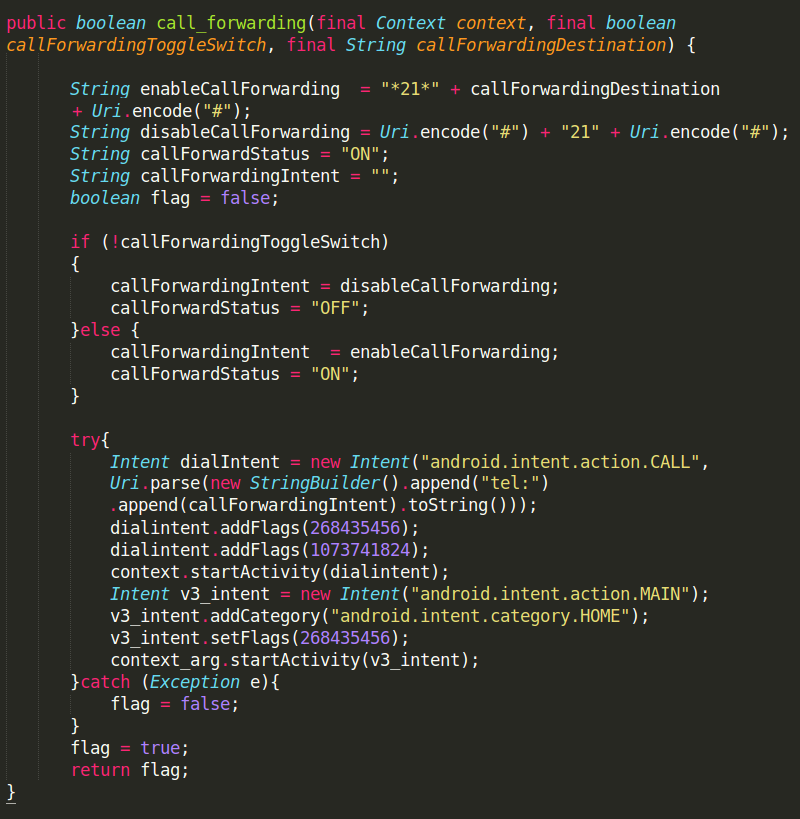
Новейшая версия трояна способна перевести смартфон в беззвучный режим и перехватывать автоматические голосовые звонки, в ходе которых пользователю сообщают одноразовые секретные коды. Специалисты Symantec установили, что данная функция пока работает только для ряда азиатских стран, в которых переадресацию вызовов можно настроить простым вводом команды «*21*[номер назначения]#». После того как секретный код был успешно перехвачен, командный сервер может скомандовать трояну отключить переадресацию, набрав команду «#21#». Пока жертва трояна ждет автоматического звонка с кодом, мошенники уже завершают транзакцию вместо неё.


Для защиты от подобных атак специалисты Symantec рекомендуют применять стандартный набор мер: вовремя обновлять софт, не устанавливать приложения из непроверенных источников, внимательно смотреть, какие разрешения запрашивает приложение, а также озаботиться установкой антивируса.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru