



Обнаружена очень серьезная уязвимость в продуктах Trend Micro

Обнаружена очень серьезная уязвимость в продуктах Trend Micro

Обнаружена очень серьезная уязвимость в продуктах Trend Micro

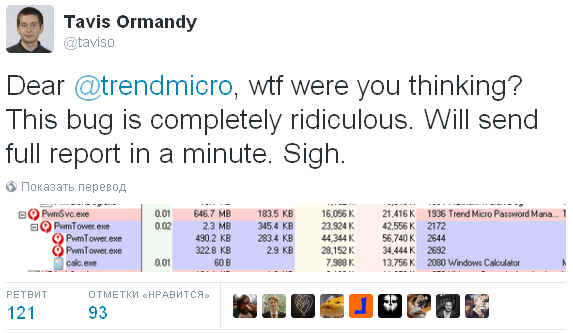
Тавис Орманди из Google Project Zero обнаружил удивительнейшую уязвимость в антивирусных продуктах Trend Micro под Windows, позволяющую любому веб-сайту, который посещает пользователь, выполнить произвольному команду на его машине. 


Орманди, занимающийся аудитом популярных антивирусных продуктов, обратил внимание на один из компонентов Trend Micro AV —менеджер паролей, написанный на JavaScript с использованием node.js. Оказалось, что он открывает несколько HTTP RPC-портов, позволяющих выполнять произвольные команды! Это означает, что любой веб-сайт способен запустить на машине пользователя скрипт, который, например, может стереть всю информацию на диске, установить другую вредоносную программу из внешней сети или или просто-напросто удалить тот же самый антивирус, пишет habrahabr.ru.

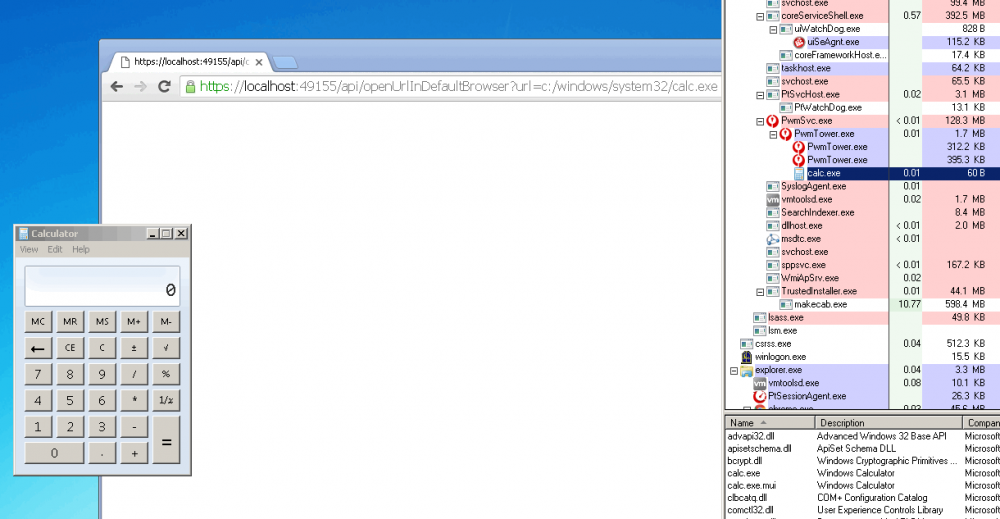
Я потратил около 30 секунд, чтобы понять, что это позволяет выполнить команду, openUrlDefaultBrowser, которая в конечном итоге запускает ShellExecute()

x = new XMLHttpRequest()

x.open("GET", "https://localhost:49155/api/openUrlInDefaultBrowser?url=c:/windows/system32/calc.exe true);

try { x.send(); } catch (e) {};


Копнув еще глубже, Орманди обнаружил, что менеджер паролей настолько плох, что допускает кражу всех паролей, даже если они зашифрованы.

На данный момент компания Trend Micro заявила, что исправила уязвимость, рекомендуется всем пользователям обновить свои антивирусы.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru