



Самые уязвимые приложения и ОС 2015 года

Самые уязвимые приложения и ОС 2015 года

Самые уязвимые приложения и ОС 2015 года

По данным Национального института стандартов и технологий США (The National Institute of Standards and Technology, NIST), в тройку лидеров по количеству раскрытых уязвимостей вошли мобильная и настольная ОС от Apple и Adobe Flash Player. В общей сложности в Mac OS X было обнаружено 384 уязвимостей, в iOS – 375, а в Flash Player – 314.

На четвертой позиции также оказались продукты от Adobe – пакет программ AIR SDK и кроссплатформенная среда для запуска приложений Adobe AIR (246 уязвимостей). Для сравнения, в 2014 году топ-5 наиболее уязвимых приложений и ОС выглядел следующим образом: Microsoft Internet Explorer, Apple Mac OS X, ядро Linux, Google Chrome и Apple iOS. Очевидно, браузеры улучшили показатели, поскольку теперь IE находится на седьмом месте (231 уязвимость), а Chrome – на восьмом (187 уязвимость). Нелюбимая поклонниками Apple операционная система Android занимает в списке двадцатое место (130 уязвимостей).

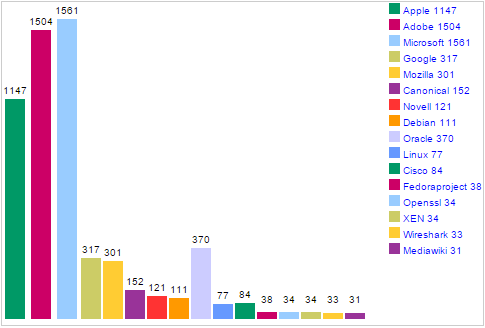
Тройка лидеров среди компаний, в чьих продуктах было обнаружено больше всего проблем с безопасностью, выглядит несколько иначе. Первое место безраздельно закрепилось за Microsoft – 1561 уязвимость, второе – за Adobe (1504) и третье – за Apple (1147).

Приведенные данные могут быть неточными, поскольку учитывают лишь публично раскрытые уязвимости. Политика раскрытия у разных компаний отличается, поэтому реальные цифры могут быть другими.


Таблица предоставлена изданием VentureBeat


Подпишитесь на новости

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru