



Jabber-клиент Cisco уязвим перед атаками типа man-in-the-middle

Jabber-клиент Cisco уязвим перед атаками типа man-in-the-middle

Jabber-клиент Cisco уязвим перед атаками типа man-in-the-middle

Компания Cisco сообщает, что ее Jabber-клиент для Windows содержит серьезную уязвимость. Используя брешь, атакующие могут произвести даунгрейд настроек STARTTLS, принудительно перевести общение в формат простого текста, скомпрометировать личные разговоры пользователей и похитить учетные данные.

Уязвимость обнаружили специалисты компании Synacktiv, проблеме был присвоен идентификатор CVE-2015-6409.

Проблема коснулась Jabber-клиента Cisco для Windows, который широко применяется в корпоративном сегменте.  Уязвимы Cisco Jabber для Windows, Cisco Jabber для iPhone и iPad, а также клиент для Android, то есть версии клиента 9.x, 10.6.x, 11.0.x и 11.1.x.

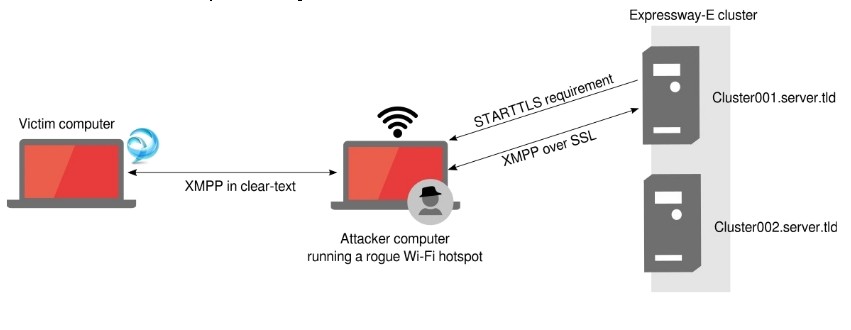
Согласно данным Synacktiv, злоумышленник может осуществить простейшую атаку man-in-the-middle, поместив себя между клиентом и сервером. Используя брешь в клиенте, приложение можно обмануть и заставить его поделиться конфиденциальной информацией. Исследователи пишут, что теоретически атакующий способен перехватить логин и пароль жертвы, ее разговоры и передаваемые файлы. Кроме того, злоумышленник может вообще подменить сообщения прошедшие «контрольную» MitM-точку, передает xakep.ru.


cisco-jabber-implementation-flawed-exposes-users-to-mitm-attacks-498412-2


Подобная атака возможна благодаря тому, что клиент не перепроверяет, было бы соединение с сервером установлено с использованием TLS. То есть злоумышленники могут скомпрометировать хотспот Wi-Fi, к которому подключается пользователь, и обвести клиент вокруг пальца.

Исследователи также опубликовали proof-of-concept эксплоита.

Компания Cisco выпустила исправление, представив клиент версии 1.0. Патча или возможности обойти проблему для текущих версий клиента не существует, так что всем пользователям рекомендуется обновиться.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru