



Jabber-клиент Cisco уязвим перед атаками типа man-in-the-middle

Jabber-клиент Cisco уязвим перед атаками типа man-in-the-middle

Jabber-клиент Cisco уязвим перед атаками типа man-in-the-middle

Компания Cisco сообщает, что ее Jabber-клиент для Windows содержит серьезную уязвимость. Используя брешь, атакующие могут произвести даунгрейд настроек STARTTLS, принудительно перевести общение в формат простого текста, скомпрометировать личные разговоры пользователей и похитить учетные данные.

Уязвимость обнаружили специалисты компании Synacktiv, проблеме был присвоен идентификатор CVE-2015-6409.

Проблема коснулась Jabber-клиента Cisco для Windows, который широко применяется в корпоративном сегменте.  Уязвимы Cisco Jabber для Windows, Cisco Jabber для iPhone и iPad, а также клиент для Android, то есть версии клиента 9.x, 10.6.x, 11.0.x и 11.1.x.

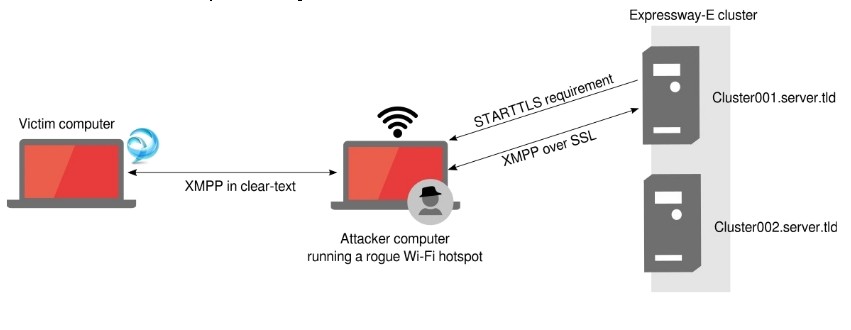
Согласно данным Synacktiv, злоумышленник может осуществить простейшую атаку man-in-the-middle, поместив себя между клиентом и сервером. Используя брешь в клиенте, приложение можно обмануть и заставить его поделиться конфиденциальной информацией. Исследователи пишут, что теоретически атакующий способен перехватить логин и пароль жертвы, ее разговоры и передаваемые файлы. Кроме того, злоумышленник может вообще подменить сообщения прошедшие «контрольную» MitM-точку, передает xakep.ru.


cisco-jabber-implementation-flawed-exposes-users-to-mitm-attacks-498412-2


Подобная атака возможна благодаря тому, что клиент не перепроверяет, было бы соединение с сервером установлено с использованием TLS. То есть злоумышленники могут скомпрометировать хотспот Wi-Fi, к которому подключается пользователь, и обвести клиент вокруг пальца.

Исследователи также опубликовали proof-of-concept эксплоита.

Компания Cisco выпустила исправление, представив клиент версии 1.0. Патча или возможности обойти проблему для текущих версий клиента не существует, так что всем пользователям рекомендуется обновиться.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru