


Утечка данных поставила карьеру депутата под угрозу

Утечка данных поставила карьеру депутата под угрозу

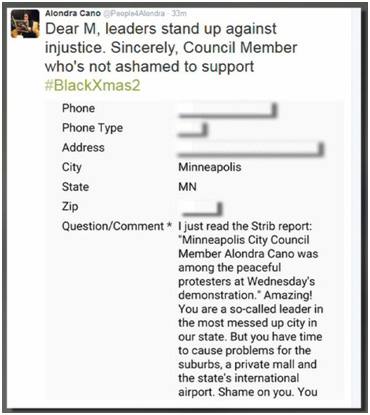
Депутат городского собрания Миннеаполиса (Миннесота, США) Алондра Кано (Alondra Cano) опубликовала в своем твиттере несколько сообщений от избирателей с указанием их персональных данных, после чего столкнулась с угрозами в свой адрес, сообщает портал minnesota.cbslocal.com.

Г-жа Кано недавно раскритиковала избирателей за то, что они не поддержали ее участие в кампании Black Lives Matter в защиту прав темнокожих американцев. В ответ на эту критику избиратели обратились к депутату за разъяснениями через форму на официальном сайте городской администрации. Именно эти обращения с указанием телефонных номеров, адресов и имен избирателей и были опубликованы, сообщает infowatch.ru.


Избиратели уверены, публичное раскрытие персональных данных не способствует открытости в отношениях власти и общества. Те, кто не согласен с позицией властей, более не смогут открыто выразить свое мнение через форму обратной связи, опасаясь компрометации данных.

Некоторые жители Миннеаполиса считают, что поступок г-жи Кано может стоить ей политической карьеры. Помимо публикаций персональных данных, со стороны депутата прозвучали публичные обвинения в расизме в адрес некоторых жителей. Председатель городского собрания пообещала, что комитет по этике проведет собственное расследование и выяснит степень вины депутата.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru