


Информзащита назвала ТОП популярных уязвимостей 2015 года

Информзащита назвала ТОП популярных уязвимостей 2015 года

Специалисты «Информзащиты» представили новый аналитический отчет по уязвимостям различного класса, выявленным в течение 2015 года в ходе проведенных тестов на проникновение в организациях финансового сектора, ритейла, госучдержениях и телекоме.

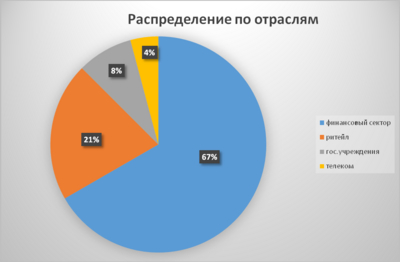
В ходе анализа защищенности информационных систем подавляющее количество уязвимостей было выявлено в финансовом секторе (67%), почти в 3 раза меньше – в ритейле (21%), чуть меньше – в госсекторе и телекоме (8% и 4% соответственно).

Александр Гореликов, руководитель отдела анализа защищенности компании «Информзащита»:

«Выполненные проверки позволили выявить множество слабых мест в информационных системах заказчиков, но при этом позволили своевременно устранить выявленные уязвимости. При этом 29% клиентов подвергались целенаправленным атакам при помощи средств социальной инженерии, что говорит о неизменно низком уровне осведомленности бизнес-пользователей в области ИБ».


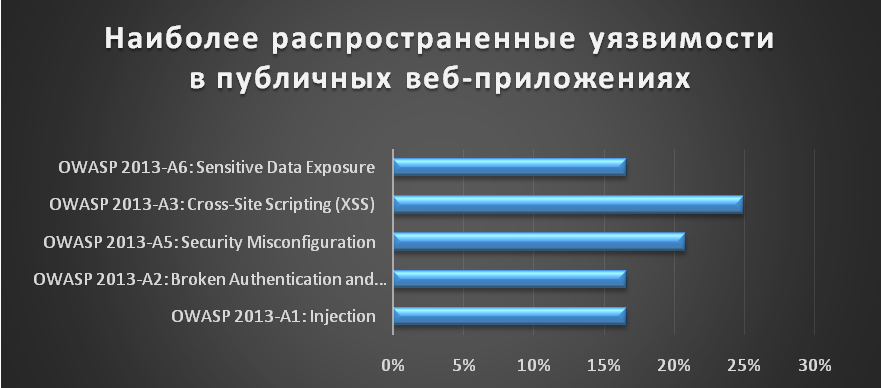
Уязвимости публичных веб-приложений (внешний периметр) по классификации международной организации OWASP

Уязвимости публичных веб-приложений (внешний периметр) по классификации международной организации OWASP


Как мы видим, наиболее распространенной уязвимостью является Cross-Site Scripting (межсайтовый скриптинг), позволяющая совершать атаки на пользователей приложений. Данный тип уязвимости был выявлен у 25% клиентов.

Второй по популярности стала уязвимость Security Misconfiguration, небезопасная конфигурация веб-приложения или его окружения, которая была обнаружена более чем у 20% клиентов.

По сравнению с предыдущим годом, в топ также попали две новые уязвимости. Sensitive Data Exposure - хранение и передача «критичных данных» в открытом виде. Injection – возможность внедрения вредоносного подзапроса в легитимный запрос к серверу с последующим чтением/модификацией данных, вплоть до компрометации сервера.


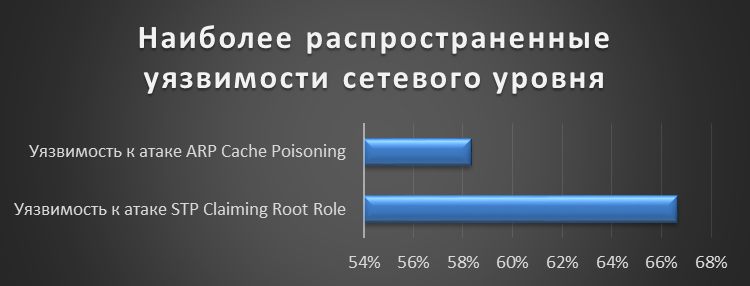
Уязвимости сетевого уровня

Уязвимости сетевого уровня


Тенденция прошлого года сохранилась – уязвимости практически не изменились, однако их распространенность к атаке STP Claiming Root Role возросла почти в три раза и была выявлена у 59% клиентов.

В свою очередь, распространенность уязвимостей к атаке ARP Cache Poisoning, позволяющая внутреннему нарушителю реализовать атаку Man-In-The-Middle, возросла на 6% и встречалась в этом году в более чем в 66% случаях.


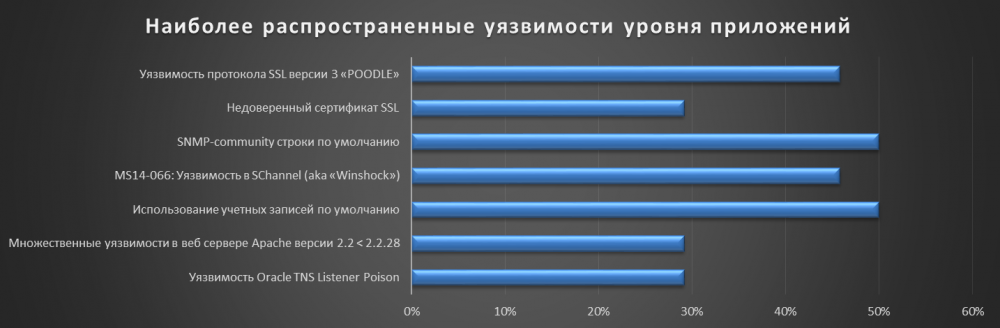
Уязвимости уровня приложений

Уязвимости уровня приложений


Среди уязвимостей приложений лидерами являются «Использование учетных записей по умолчанию» и «SNMP-community строки по умолчанию», выявленные у 50% клиентов.

На втором месте по распространенности (46%) уязвимости протокола SSLv3 – «POODLE» и криптографического пакета OpenSSL – «MS14-066». Последняя более известна как «Winshock», и в прошлом году встречалась гораздо реже.

Остальные, менее значимые, но при этом достаточно распространенные:

  • недоверенный сертификат SSL;
  • множественные уязвимости в веб сервере Apache версии 2.2 < 2.2.28;
  • уязвимость Oracle TNS Listener Poison.

С наиболее распространенными уязвимостями, выявленными в 2014 году, можно ознакомиться здесь: http://www.infosec.ru/news/7892

Данные для отчета предоставлены Кириллом Николаевым, специалистом отдела анализа защищенности компании «Информзащита».

Подпишитесь на новости

ИИ стал чаще проверять ваши резюме: как не получить отказ от нейросети

Среди российских компаний, которые применяют ИИ в подборе персонала, доля тех, кто доверяет ему проверку резюме, выросла с 22% в 2025 году до 36% в 2026-м. Кандидатам теперь стоит прямо объяснять, почему они подходят на вакансию: перечислять нужные навыки и подтверждать их примерами выполненных задач.

Такой совет дал генеральный директор платформы ИИИ-агентов «Савви» Антон Бесщетников. Об этом он рассказал «Газете.Ru».

Главная проблема, по словам Бесщетникова, возникает, когда система принимает отсутствие сведений за отсутствие компетенции. Например, кандидат руководил сменой в ресторане, распределял нагрузку и разбирал претензии, но при переходе в клиентский сервис указал в резюме только название прежней должности. Человек мог бы уточнить детали, а автоматическая оценка может закончиться отказом.

При этом ИИ делает первичный отбор последовательнее: задает каждому обязательные вопросы и собирает сведения, которые рекрутер мог упустить. В сферах, где на одну вакансию приходят сотни откликов в день, человек обработать их все не успевает.

Работодателям Бесщетников советует заранее определить, какими ответами или заданиями подтверждается каждый важный навык. Если информации недостаточно, система должна задать уточняющий вопрос, а рекрутер должен видеть, на чем основана оценка. Часть отклоненных резюме стоит пересматривать, иначе компания не узнает, сколько подходящих людей потеряла.

Кандидатам в «Савви» рекомендуют описывать задачи, свои действия и результаты, а при смене отрасли отдельно показывать навыки, которые пригодятся на новом месте. Перед интервью с ИИ стоит выяснить правила использования подсказок и что делать при техническом сбое. Если система неверно распознала ответ, об этом нужно сообщить рекрутеру.

RSS: Новости на портале Anti-Malware.ru