


ЛК предупреждает клиентов служб доставки о волне мошеннических писем

ЛК предупреждает клиентов служб доставки о волне мошеннических писем

С приближением новогодних праздников традиционно повышается спрос на услуги доставки, что активно используют в своих целях злоумышленники. Специалисты «Лаборатории Касперского» наблюдают рост мошеннических рассылок, маскирующихся под сообщения крупных известных курьерских компаний, таких как DHL и FedEx. 

Злоумышленникам играет на руку наличие таких удобных сервисов, как уведомления по электронной почте и система трекинга посылок. Они имитируют сообщения от этих сервисов, чтобы убедить доверчивых пользователей скачать вредоносную программу или ввести конфиденциальные данные на поддельном сайте, искусно выдающем себя за настоящий.


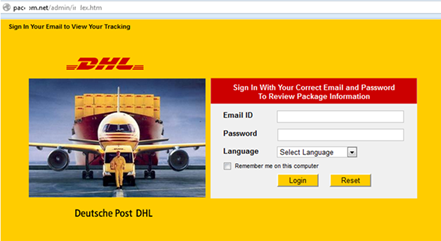
Пример фишингового сайта, на который попадает пользователь, переходящий по ссылке из мошеннического письма


Фишинговые письма очень похожи на реальные уведомления, поскольку в них моделируются типовые ситуации. Например, в одной из обнаруженных «Лабораторией Касперского» рассылок адресата просили заполнить и подписать форму доставки для получения посылки. К письму был прикреплен документ, на деле являющийся вредоносной программой. В другой рассылке сообщалось, что посылка уже якобы находится в офисе, но не может быть доставлена курьером, поскольку адрес написан неразборчиво. Получателя просили в течение 48 часов перейти по ссылке, ведущей на фишинговый сайт, и ввести номер посылки на странице трекинга, иначе она будет возвращена обратно. Это излюбленный прием мошенников — они стремятся убедить пользователя, что ответить на письмо нужно срочно, разными способами пытаются напугать его и заставить немедленно среагировать так, как это выгодно им.

«Чтобы не распрощаться в предпраздничной суете с важными данными, не теряйте бдительность. Мы рекомендуем доверить свое устройство надежному антивирусному ПО с защитой от фишинга, но нужно помнить также об элементарных правилах безопасности. Не стоит переходить по ссылкам в сообщениях из электронной почты, лучше вручную набрать адрес нужного сайта в браузере и внимательно проверить адресную строку страницы ввода конфиденциальных данных. Если что-то в адресе или оформлении сайта кажется подозрительным, стоит хорошо подумать, вводить ли на нем личную информацию», — предостерегает Андрей Костин, старший контент-аналитик «Лаборатории Касперского».

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru