


Microsoft предупреждает об опасном фальшивом антивирусе

Microsoft предупреждает об опасном фальшивом антивирусе

Компания Microsoft распространила предупреждения о новой вирусной эпидемии, распространяемой через браузеры. Программа-вредитель под кодовым названием Rogue:MSIL/Zeven автоматически определяет тип браузера, а затем очень похоже имитирует соответствующие диалоги браузера с предупреждением о вирусной угрозе. Фальшивые диалоги предупреждений почти неотличимы от настоящих – далеко не каждый пользователь сможет с первого взгляда определить подделку. Эта уловка представляет собой разновидность социальной инженерии, но в данном случае авторы вируса полагаются на то, что пользователи доверяют своим браузерам – подобная тактика обнаружена впервые.

Кроме фальшивых окон с предупреждениям, вирус позволяет якобы просканировать ваши файлы. Кроме того, вирус предупреждает пользователей о неустановленных вовремя обновлениях, а еще предлагает вам изменить ваши настройки приватности и безопасности. Во время сканирования фальшивый антивирус находит зараженные файлы, однако не удаляет их, предлагая купить полную версию за деньги. Когда пользователь пытается купить продукт, открывается новое окно браузера в так называемом «безопасном режиме» с шифрованием передаваемых данных, правда в данном конкретном случае не приносит жертве никакой пользы. Наконец, веб-страница фальшивого антивирусакрайне похожа на страницу известного бесплатного антивируса Microsoft Security Essentials. Скопированы даже награды, полученные пакетом MSE, и ссылка на центр антивирусной защиты Microsoft Malware Protection Center.

Хотя новый вирус очень хорош (как вирус, конечно), но у него тоже есть недостатки. Его цель – заставить пользователя загрузить и установить некую программу, а также забрать у пользователя некоторую сумму, чего точно никогда не рекомендуют разработчики трех браузеров, в работу которых вмешивается новый вирус. Кроме всего прочего, страница предупреждения Firefox содержит явную опечатку ("Get me ouR of here"). Подозрительно и то, что веб-страница сообщает о гарантии на покупку. Часто оказывается, что якобы зараженные файлы, которые обнаружил фальшивый антивирус, вообще отсутствуют на компьютере. Все эти признаки должны немедленно насторожить пользователя – как бы то ни было, новая программа-вредитель отличается невиданным доселе уровнем имитации настоящих антивирусов и детализации.

Несмотря на огромный прогресс в создании вирусов, пользователи могут эффективно защищаться от таких угроз, используя старое, но до сих пор актуальное правило – никогда не загружать и не устанавливать какие-либо файлы только потому, что какая-то веб-страница просит вас сделать это.

Источник

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

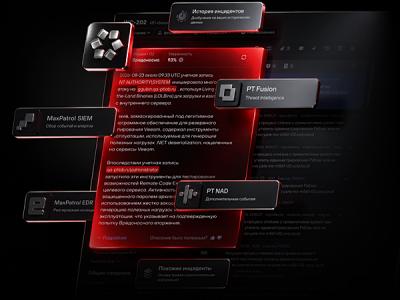
Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru