



Panda Security провела глобальное исследование спама в промышленных секторах экономики

Panda Security провела глобальное исследование спама в промышленных секторах экономики

Panda Security,  с июля по сентябрь 2009 года проводила детальное исследование трафика электронной почты в 867 компаниях, принадлежащих к 11 различным секторам экономики в 22 странах Америки и Европы. В общей сложности анализу было подвергнуто свыше 503 миллионов сообщений. 

Цель исследования заключалась в том, чтобы сравнить последствия спама и вредоносных кодов в различных секторах экономики. 


Луис Корронс, технический директор антивирусной лаборатории PandaLabs, говорит: “Нам было любопытно выяснить, в равной ли степени спам и другие угрозы, проникающие через электронную почту, поражают все компании, или же существуют определенные факторы, предрасполагающие компанию к заражению. Мы были удивлены, когда обнаружили ощутимые различия – до 12% – в коэффициенте нежелательной почты, получаемой предприятиями из различных секторов экономики". 

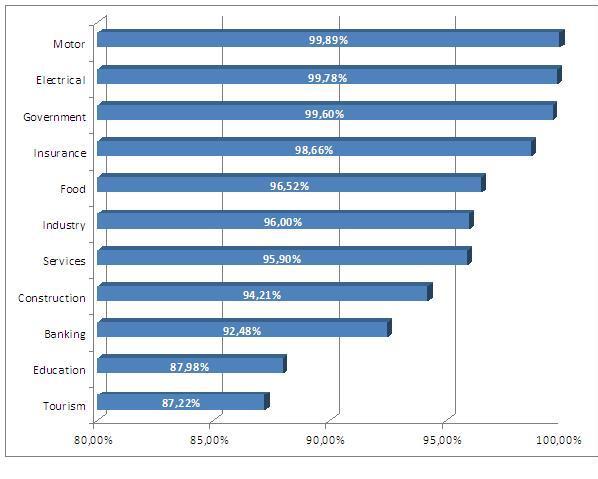
Главный вывод проведенного исследования - автомобильный и электротехнический секторы, а также правительственные организации являются основными получателями спама, имея коэффициенты 99,89%, 99,78% и 99,60% соответственно. Данный коэффициент представляет собой процентное соотношение спама и вредоносных сообщений относительно общего числа полученных электронных сообщений. Следовательно, это значит, что всего 0,11% от общего числа почты, получаемой компанией в автомобильном секторе, является легальной (в электротехническом секторе – 0,22%, а в правительственных организациях - 0,40%). 

Интересным открытием стал тот факт, что банковский сектор, который многие считают главной целью хакеров, находится практически в самом конце рейтинга с коэффициентом 92,48%. Образование и туризм замыкают рейтинг с показателями 87,98% и 87,22% соответственно. 

Однако не было отмечено особенных различий в темах спама, получаемого всеми предприятиями независимо от сектора экономики. Большинство сообщений (свыше 68%) было связано с фармацевтическими продуктами. За ними следует реклама различных подделок (18%) и сообщения сексуального характера (11%). 

Банковские трояны стали причиной 70% всех заражений. За ними следуют рекламные коды и шпионское ПО (22%), а менее 8% приходится на вирусы, черви и др. 

Чтобы помочь предприятиям быть в курсе происходящего и знать подробнее об угрозах информационной безопасности, компания Panda Security запустила кампанию по обучению и тренингу компаний под названием "Время для Вашего бизнеса" (Time for your business) (http://timeforyourbusiness.pandasecurity.com), в рамках которой рассматривается суть проблемы и варианты её решения.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru