



Panda Security провела глобальное исследование спама в промышленных секторах экономики

Panda Security провела глобальное исследование спама в промышленных секторах экономики

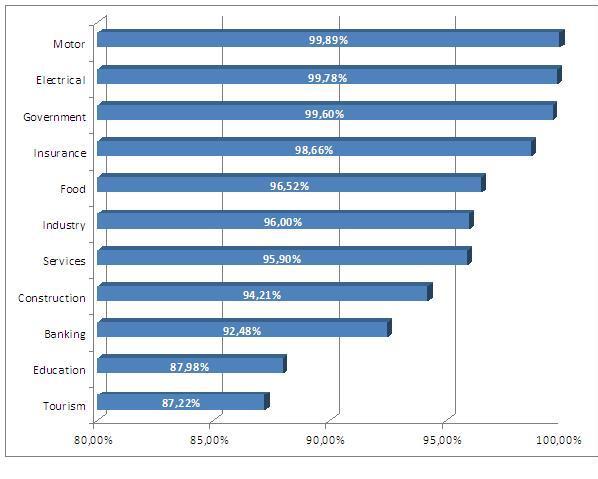
Panda Security,  с июля по сентябрь 2009 года проводила детальное исследование трафика электронной почты в 867 компаниях, принадлежащих к 11 различным секторам экономики в 22 странах Америки и Европы. В общей сложности анализу было подвергнуто свыше 503 миллионов сообщений. 

Цель исследования заключалась в том, чтобы сравнить последствия спама и вредоносных кодов в различных секторах экономики. 


Луис Корронс, технический директор антивирусной лаборатории PandaLabs, говорит: “Нам было любопытно выяснить, в равной ли степени спам и другие угрозы, проникающие через электронную почту, поражают все компании, или же существуют определенные факторы, предрасполагающие компанию к заражению. Мы были удивлены, когда обнаружили ощутимые различия – до 12% – в коэффициенте нежелательной почты, получаемой предприятиями из различных секторов экономики". 

Главный вывод проведенного исследования - автомобильный и электротехнический секторы, а также правительственные организации являются основными получателями спама, имея коэффициенты 99,89%, 99,78% и 99,60% соответственно. Данный коэффициент представляет собой процентное соотношение спама и вредоносных сообщений относительно общего числа полученных электронных сообщений. Следовательно, это значит, что всего 0,11% от общего числа почты, получаемой компанией в автомобильном секторе, является легальной (в электротехническом секторе – 0,22%, а в правительственных организациях - 0,40%). 

Интересным открытием стал тот факт, что банковский сектор, который многие считают главной целью хакеров, находится практически в самом конце рейтинга с коэффициентом 92,48%. Образование и туризм замыкают рейтинг с показателями 87,98% и 87,22% соответственно. 

Однако не было отмечено особенных различий в темах спама, получаемого всеми предприятиями независимо от сектора экономики. Большинство сообщений (свыше 68%) было связано с фармацевтическими продуктами. За ними следует реклама различных подделок (18%) и сообщения сексуального характера (11%). 

Банковские трояны стали причиной 70% всех заражений. За ними следуют рекламные коды и шпионское ПО (22%), а менее 8% приходится на вирусы, черви и др. 

Чтобы помочь предприятиям быть в курсе происходящего и знать подробнее об угрозах информационной безопасности, компания Panda Security запустила кампанию по обучению и тренингу компаний под названием "Время для Вашего бизнеса" (Time for your business) (http://timeforyourbusiness.pandasecurity.com), в рамках которой рассматривается суть проблемы и варианты её решения.

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru