



Хакеры бьют все рекорды: 5 000 000 новых угроз за три месяца

Хакеры бьют все рекорды: 5 000 000 новых угроз за три месяца

PandaLabs опубликовала квартальный отчет, детально освещающий активность кибер-угроз в третьем квартале текущего года.

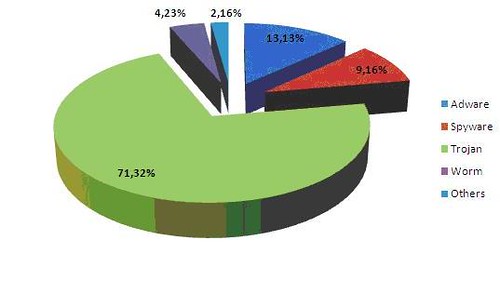
Основная особенность сезона заключается в том, что хакеры побили все рекорды по созданию новых угроз: за три последних месяца PandaLabs зарегистрировала пять миллионов новых экземпляров вредоносных кодов, большинство из которых – это банковские трояны. Также выросло количество рекламных кодов и программ-шпионов. 


“Ежедневно мы получаем около 50000 новых экземпляров вредоносного ПО, тогда как всего несколько месяцев назад их было 37000. И нет никаких причин рассчитывать на улучшение ситуации в ближайшие месяцы”, – объясняет Луис Корронс, технический директор PandaLabs. 

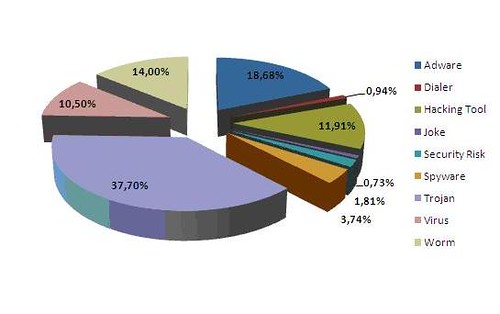
По сравнению с предыдущим кварталом количество зараженных компьютеров выросло на 15%. Более чем в 37% случаев заражение вызывали трояны, в то время как рекламные коды стали причиной 18,68% инфекций. Именно эта категория значительно увеличилась из-за быстрого распространения фальшивых антивирусных программ.


В отчете также отмечаются основные тренды, проанализированные за последний квартал. PandaLabs выявила значительный рост распространения вредоносных кодов через спам, социальные сети и поисковые движки, которые ведут пользователей на фальшивые веб-страницы, откуда загружается вредоносное ПО. Такие методы распространения вредоносных кодов часто включают социальную инженерию, эксплуатирующую последние новости, например, свиной грипп, День независимости, лесные пожары и высказывания Барака Обамы. 

С полным отчетом вы можете познакомиться в прикрепленном файле.

ВложениеРазмер
PDF icon wp_reports_2009_3.pdf2.95 МБ
Подпишитесь на новости

ИИ-агенты могут передавать друг другу вредоносные инструкции по цепочке

Один ИИ-агент читает подложенный текст, передает его другому как рабочее задание — и тот выполняет команду, доверяя коллеге. Исследователь показал, как такая цепочка позволяет обходить защитные ограничения и добираться до внутренних ресурсов организации.

Сайед Анас Мохиуддин описал подход под названием protocol pivoting. Он исследовал системы с MCP — протоколом подключения ИИ к инструментам и данным.

Проблема возникает, когда при передаче задания между компонентами и протоколами теряются проверки доверия и полномочий. Вредоносная инструкция может попасть к специализированному агенту, например для перевода или анализа данных.

Если тот передаст ее дальше без проверки, следующий агент способен принять чужой текст за разрешенную задачу. Потенциальные последствия — нежелательные сетевые запросы и раскрытие данных.


В инструменте Google MCP Toolbox for Databases исследователь обнаружил возможность заставить HTTP-клиент перейти по перенаправлению к внутреннему адресу. По его словам, патч добавил проверки адресов и ограничение допустимых направлений запросов.

Уязвимость CVE-2026-97228 в Rapid7 Bulk Export MCP оказалась менее серьезной: 2,7 балла CVSS. Непроверенный аргумент позволял менять структуру GraphQL-запроса. Rapid7 устранила ошибку в версии 0.6.2 и уточнила: запросы оставались в пределах прав владельца API-ключа, без доступа к чужим аккаунтам.

Новизна названия не означает принципиально нового взлома. Исследователь X41 D-Sec Маркус Вервир считает такую технику разновидностью косвенной инъекции в промпт.

RSS: Новости на портале Anti-Malware.ru