



Хакеры бьют все рекорды: 5 000 000 новых угроз за три месяца

Хакеры бьют все рекорды: 5 000 000 новых угроз за три месяца

PandaLabs опубликовала квартальный отчет, детально освещающий активность кибер-угроз в третьем квартале текущего года.

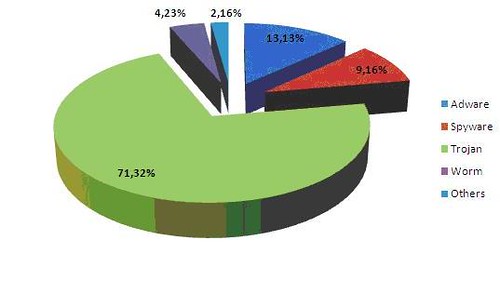
Основная особенность сезона заключается в том, что хакеры побили все рекорды по созданию новых угроз: за три последних месяца PandaLabs зарегистрировала пять миллионов новых экземпляров вредоносных кодов, большинство из которых – это банковские трояны. Также выросло количество рекламных кодов и программ-шпионов. 


“Ежедневно мы получаем около 50000 новых экземпляров вредоносного ПО, тогда как всего несколько месяцев назад их было 37000. И нет никаких причин рассчитывать на улучшение ситуации в ближайшие месяцы”, – объясняет Луис Корронс, технический директор PandaLabs. 

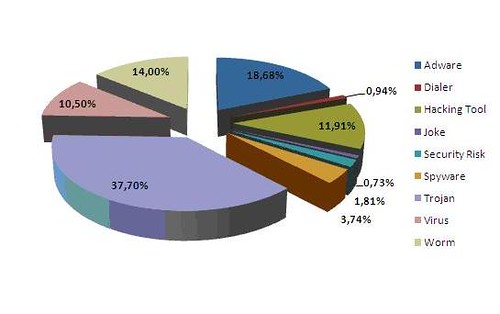
По сравнению с предыдущим кварталом количество зараженных компьютеров выросло на 15%. Более чем в 37% случаев заражение вызывали трояны, в то время как рекламные коды стали причиной 18,68% инфекций. Именно эта категория значительно увеличилась из-за быстрого распространения фальшивых антивирусных программ.


В отчете также отмечаются основные тренды, проанализированные за последний квартал. PandaLabs выявила значительный рост распространения вредоносных кодов через спам, социальные сети и поисковые движки, которые ведут пользователей на фальшивые веб-страницы, откуда загружается вредоносное ПО. Такие методы распространения вредоносных кодов часто включают социальную инженерию, эксплуатирующую последние новости, например, свиной грипп, День независимости, лесные пожары и высказывания Барака Обамы. 

С полным отчетом вы можете познакомиться в прикрепленном файле.

ВложениеРазмер
PDF icon wp_reports_2009_3.pdf2.95 МБ
Подпишитесь на новости

Заблокировали по ошибке: как Монета добилась исправления правил ТСПУ

Когда клиенты перестали подключаться к серверам «Монеты», проверка собственной инфраструктуры не объяснила проблему. Одновременно стали недоступны сайты клиентов, а уведомления о платежах перестали доходить на Pay URL. Причину пришлось искать за пределами серверной.

DevOps-инженер компании Евгений описал на Хабре случай ошибочной фильтрации на технических средствах противодействия угрозам — ТСПУ.

Доступ удалось вернуть после диагностики и корректировки правил специалистами ДЦОА. Менять хостинг и IP-адрес не потребовалось.

Однако путь оказался длиннее стандартного «напишите в поддержку». Сначала команда проверила межсетевые экраны, собрала трассировки и исследовала, на каком участке перестаёт проходить трафик. Автор подчёркивает: тайм-аут или звёздочки в трассировке сами по себе ещё не доказывают вмешательство ТСПУ.

Следующий этап — заявка через личный кабинет взаимодействия с техническими средствами. Но даже статус «Частично принята» не гарантирует восстановления доступа.

Для дальнейшей проверки потребовался номер площадки ТСПУ. Попытки получить помощь через операторов связи результата не дали; нужный идентификатор удалось запросить напрямую через ЦМУ ССОП.

При диагностике специалистам также нужны конкретные адреса, порты и воспроизводимый трафик. В описанном случае после проверки правила исправили, и сетевой доступ восстановился.

Кейс показывает неприятную сторону сетевых ограничений: сервер может исправно работать, а бизнес — терять связь с клиентами. И для решения нужны технические доказательства плюс настойчивость в переписке.

RSS: Новости на портале Anti-Malware.ru