


Банкоматы в Германии были уязвимы для хакеров

Банкоматы в Германии были уязвимы для хакеров

Известный ИБ-специалист Бенджамин Кунц-Меджри (Benjamin Kunz-Mejri), CEO компании Vulnerability Lab, сообщил, что терминалы самообслуживания банка Sparkasse ненадежны, еще недавно они позволяли злоумышленникам получить доступ к закрытым данным.

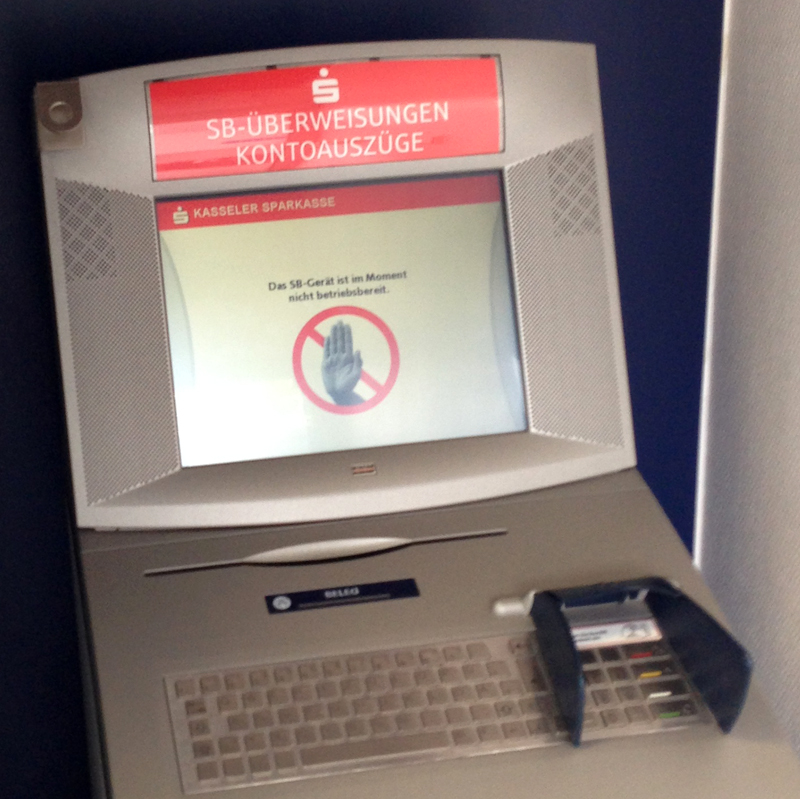
Эксперт обнаружил уязвимость практически случайно: в апреле 2015 года банкомат Sparkasse выплюнул его собственную карту прямо в процессе работы и внезапно отобразил сообщение «temporarily not available» (временно не работает). Исследователь не растерялся, воспользовавшись клавиатурой и определенной комбинацией клавиш, он сумел перевести банкомат в другой режим работы, пишет xakep.ru.

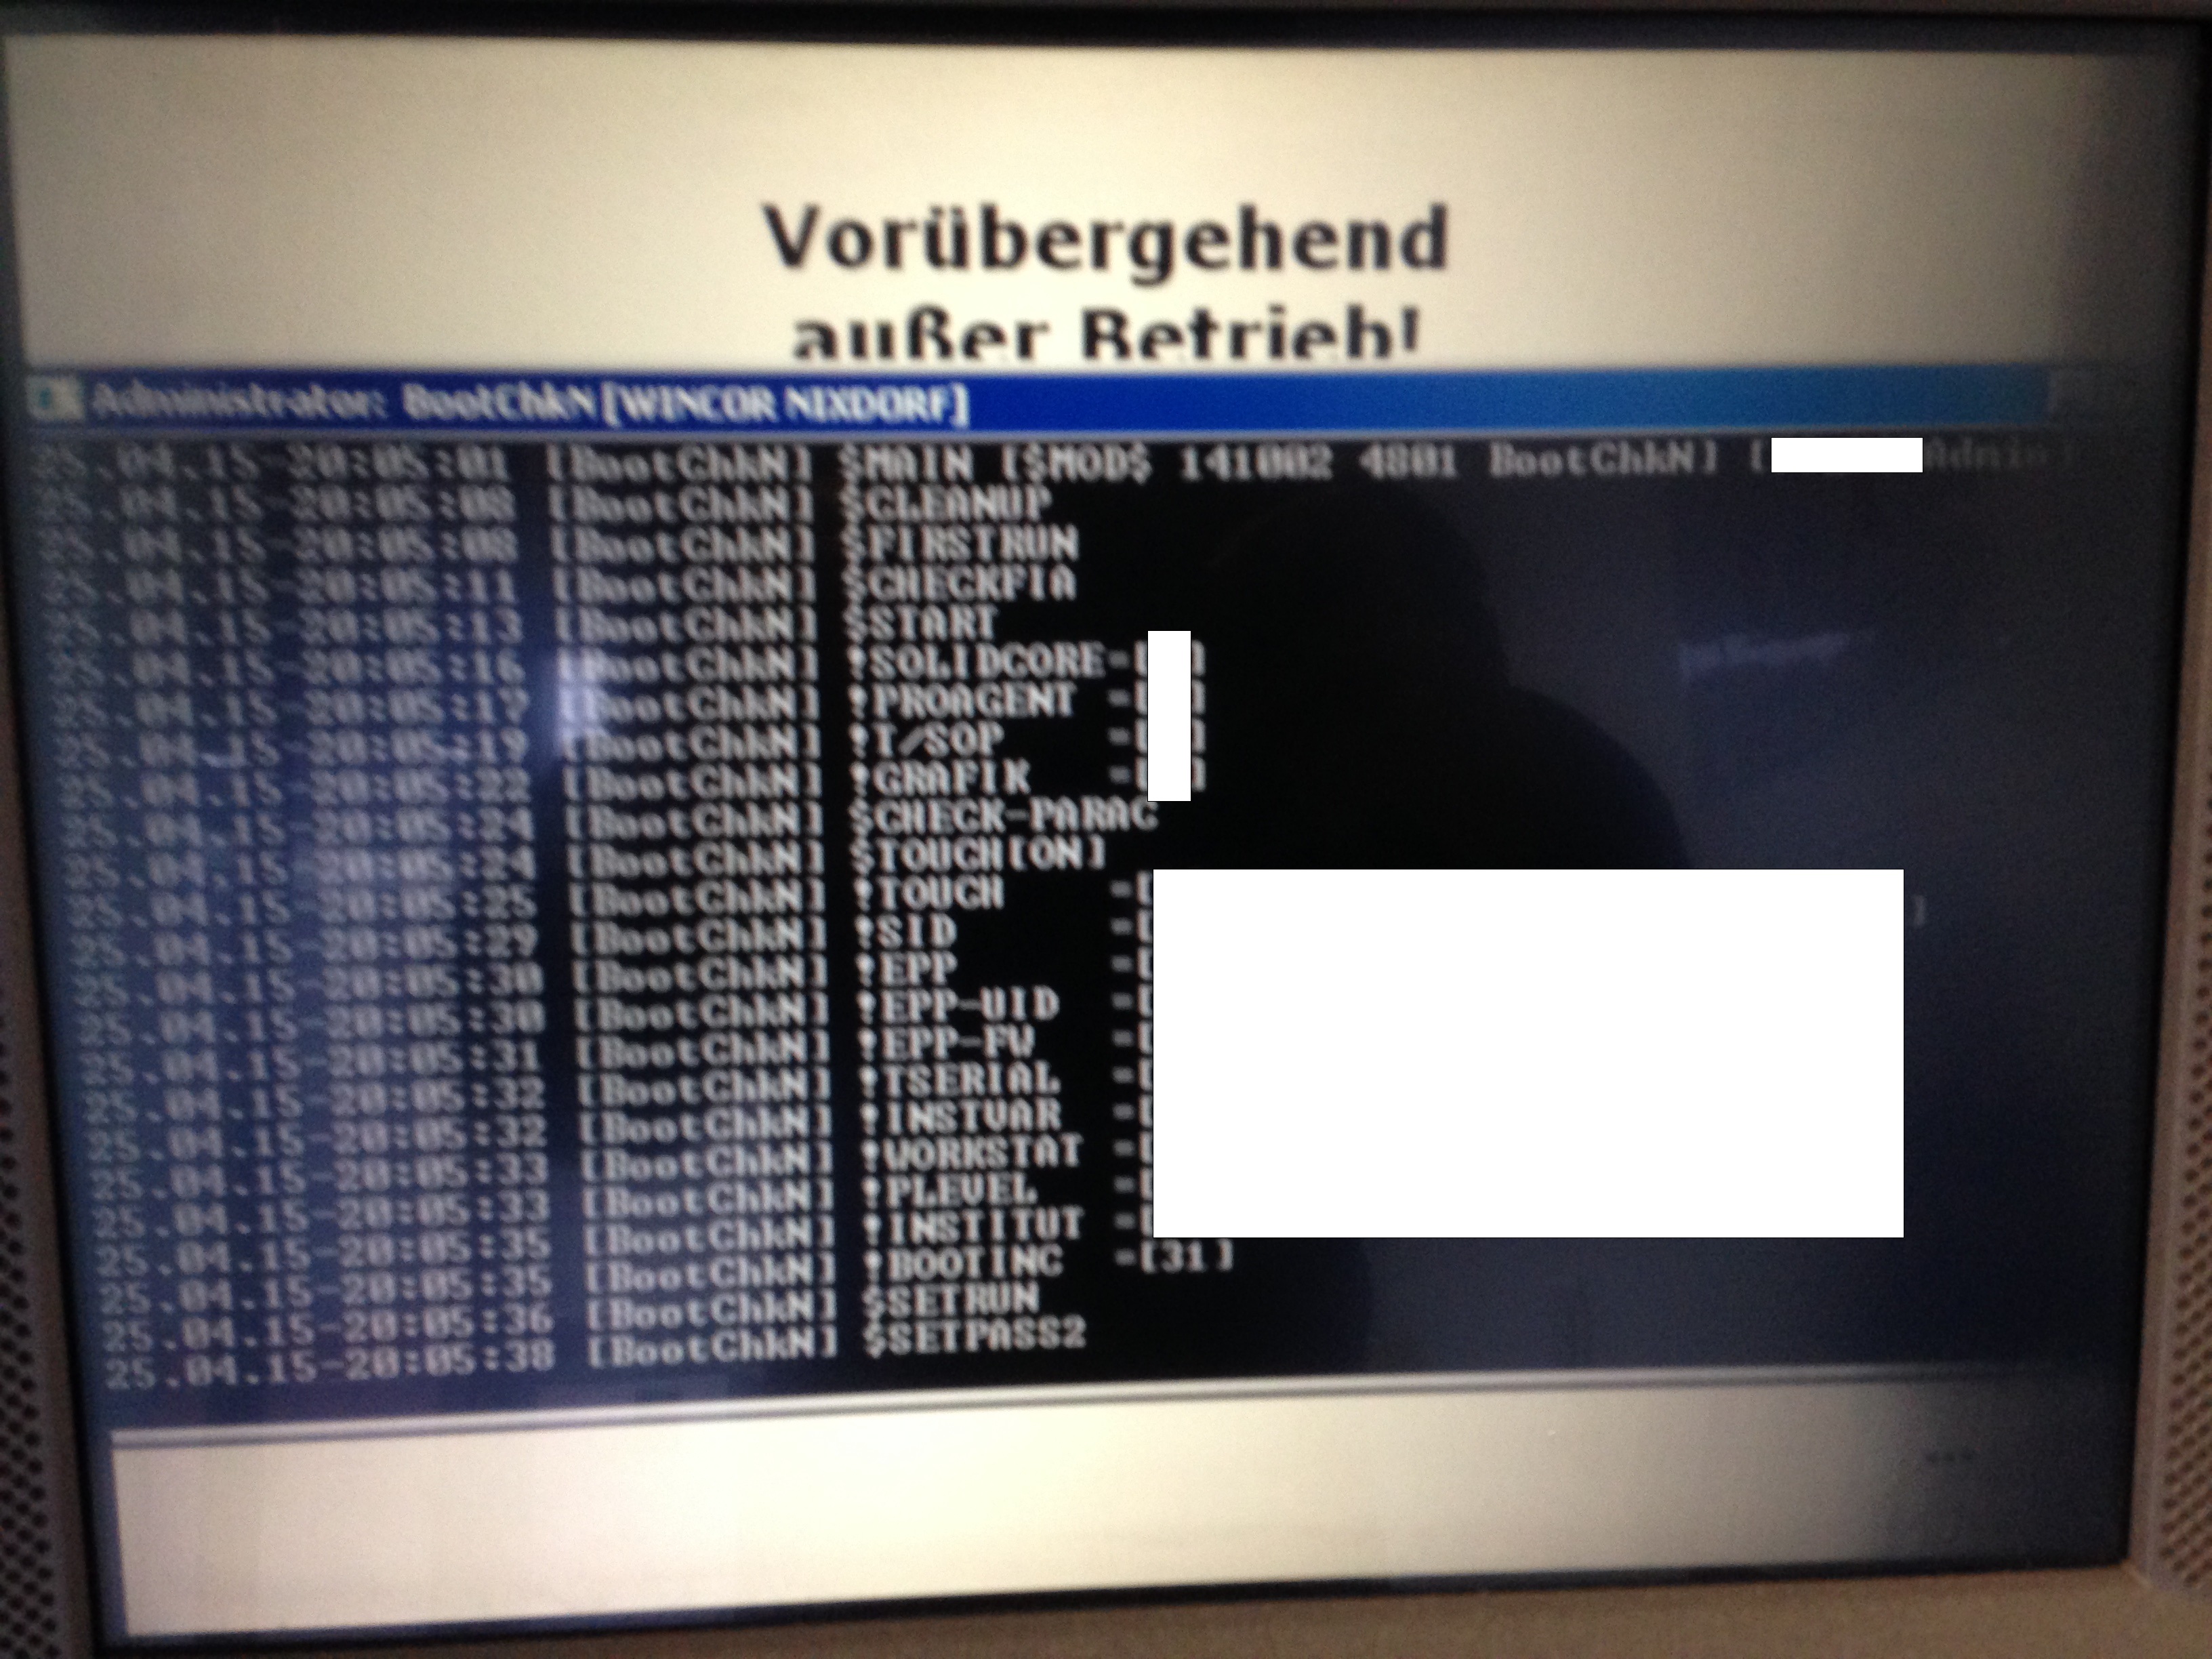
Во временно нерабочем состоянии оказалась доступна консоль (cmd), которую удалось вызвать прямо поверх сообщения «temporarily not available», после того, как терминал вернул карту. В этот момент эксперт понял, что перед ним опасный баг и быстро зафиксировал на камеру смартфона bootChkN (Wincor Nixdorf), который наблюдал на экране терминала:


Позже, просматривая сделанное фото на компьютере, Кунц-Меджри отметил, что на экране отображались важные конфиденциальные данные: Username, серийные номера, настройки файервола, имя устройства, ID устройства, информацию о сети, два системных пароля и так далее. Используя эту информацию, он мог бы перехватить управлением банкоматом, без особых усилий.

Исследователь немедленно направил отчет о найденной бреши в службу безопасности банка, после чего специалисты Sparkasse отблагодарили его письмом и выпуском личной карты (хотя официально у банка нет программы вознаграждений), и взялись за  обновление своих банкоматов. На данный момент уязвимость закрыта полностью: использование клавиатуры в данном режиме отключили, к логу теперь так просто не доберешься, к тому же, из него исключили важную информацию, вроде ID администратора, банка и так далее:


Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru